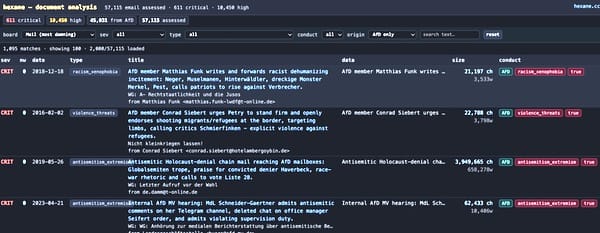
德国极右翼政党德国选择党(Alternative für Deutschland,AfD)确认遭遇安全入侵,此前一名黑客公开了该党数十万封内部邮件。本周早些时候,AfD承认其托管服务商在9月遭黑客攻击,部分邮箱被复制。该党称大多数受影响邮箱已停用多年,但泄露档案中据称包含日期最近为2026年9月12日的邮件。Hexane.cc泄露网站发布邮件的AI摘要,按种族主义、反犹太主义分类,被评为低到严重,据当地媒体报道。
正文
在一黑客公布疑似该党数十万封内部邮件后,德国极右翼政党德国选择党(AfD)确认自身遭遇安全入侵。该党颇具争议。
本周早些时候,AfD 承认其主机提供商在 9 月遭到入侵,部分邮箱被复制。该党称,大多数受影响邮箱已多年未使用;但据报道,泄露档案中包含的邮件最新日期为 2026 年 9 月 12 日。
据当地媒体报道,消息传出之际,泄露网站 Hexane.cc 发布了数十万封邮件的 AI 生成摘要,并按种族主义、反犹主义等类别归类,评级从 Low 到 Critical。
让 AfD 更难堪的是,报道称黑客获取访问权限的方式可能简单得令人尴尬:通过一个据称未修补漏洞的网站。不过,这一点尚未得到独立核实。
不同寻常的是,泄露网站并没有直接公开邮件原文,而是只展示 AI 生成的摘要。若想阅读完整原始邮件(含邮件头、正文、附件和 DKIM 签名),网站会鼓励用户通过 torrent 下载。
当然,人们对这些 AI 生成的摘要应保持警惕,因为人工智能一向会自信地犯下有时很严重的错误。党内消息人士也对媒体表示,尽管泄露邮件看起来是真实的,但 AI 生成的摘要似乎存在若干不准确之处。
完整的 281 GB 被盗邮件和文件已通过该 torrent 提供下载,据称包含 421,179 封党内邮件以及超过 10 万个文件。
黑客称,此次泄露旨在揭露该党的“堕落与虚伪”。
黑客还声称,一名使用 Proton Mail 邮箱地址的人联系了他们,提出愿意支付 10 万欧元,条件是关闭泄露网站。
如果你也想下载该 torrent 自行查看邮件内容,我建议不要这样做。过去,网络犯罪分子曾借助公众视线中的热门话题 torrent 传播恶意软件。除此之外,处理被盗个人数据还可能带来法律问题,无论你如何看待被曝光的人。
这并非 AfD 近期第一次遇到网络安全麻烦。9 月 3 日,该党在图林根州议会的议会党团一名新闻发言人警告称,他的工作邮箱曾被用于发送钓鱼邮件,并提醒收件人不要打开可能收到的 PDF 附件。
无论你对 AfD 观感如何,这起事件中似乎都存在一些太过常见的安全失误。网站被忽视、被半遗忘且未打补丁的情况并不少见;共享基础设施未妥善隔离也并不罕见。
此外,无论个人还是组织都应意识到,电子邮件账户可能是敏感信息的宝库。即便多年未使用,它仍可能保存大量往来邮件,被黑客和诈骗者利用。
评论
这场围绕德国选择党(AfD)党内邮件泄露的讨论,气氛怀疑且分裂:多数人质疑用 AI 生成的分级摘要替代直接发布原文或精选摘录,少数人则为 AfD 辩护、认为“极右/纳粹”标签已被滥用。政治上的主轴分歧在于,一方把泄露视为该党与普京、纳粹关联的证据并希望借此推动取缔,另一方则认为邮件反而可能显示党内正在走程序清除极端分子,或认为爆料只是安全机构或反右阵营的操弄,且部落化选民根本不会因此改变立场。
不信任 AI 生成的分级摘要,认为应直接发布或精选邮件摘录
- 认为网站不公开邮件原文、只给 AI 生成并按“低到严重”分级的摘要,可信度不足;若邮件太多,更合适的做法是发布“最佳片段”或做真正的新闻梳理。还有人指出,党内消息源称邮件本身看似真实,但 AI 摘要被指有多处不准确,因此摘要不能替代原文(较多人) > 我对完全信任这些 AI 摘要还不太放心,尽管能理解背后的理由(@aliasxneo)
认为泄露暴露 AfD 与普京、纳粹的关联,应触发取缔程序
- 有评论支持黑客公布邮件,希望借此启动该党关闭或取缔程序;并认为其与普京、纳粹的明显关联已足够说明问题。支持者还冷峻预测,该党选民建立在仇恨和反体制情绪上,不会因证据动摇,等其掌权后会比现有体制更腐败、更不顾公益,轨迹类似二战前(较多人) > 他们是在纯粹的仇恨和“反体制”中长大的;等他们掌权,选民会发现他们比所谓现有体制更腐败、更不顾公益,轨迹和二战前完全一样(@mentalgear)
反对将 AfD 称作极右或纳粹,认为“反移民+护福利”不等于极右
- 为 AfD 辩护称,它被称为“极右/法西斯/纳粹”只是因为反对引入经济上无用的大规模移民和无限援乌;在欧洲语境下,这类政党反而是要保住社会福利项目,所以并不算传统极右,“纳粹”标签已经失效。还有人举出该党候选人是与外国人结婚的女性同性恋者,作为“不算极右”的反例(较多人) > 这些反移民政党其实想保住社会福利项目,因此在欧洲词汇里并不非常右翼(@flossly)
怀疑泄露是安全机构或深层政府的操弄,意在阻挠右翼政党
- 有评论把“黑客”理解为“安全机构”,并类比英国:有人警告白厅和公务员系统可能用泄露医疗税务记录、窃听等非法手段阻止法拉奇和英国改革党上台,因此本次泄露的动机与来源值得怀疑(少数人) > 这里的“黑客”其实就是安全机构;同样的事也会发生在英国改革党身上(@gadders)
提醒泄露内容反而像该党在走程序清除极端分子
- 有评论翻译原文后指出,邮件主题多是关于地区干部否认大屠杀、行纳粹礼、售卖纳粹旗和毒品等,并触发除名、辞职或“需采取措施”的处理;因此泄露未必证明全党高层纳粹化,反而可能是党内清理极端分子的程序记录,与“AfD 全党极右”的直觉相反(少数人) > 所以这一切其实是在讲该党正确走程序,把那些本应在党内占比过大的人清理出去?(@skew-aberration)
讽刺“禁止投票给某些政党”就能解决问题
- 有人以反讽口吻说,只要立法禁止民众投票给某些政党,问题就解决了,反映部分人对用取缔或封杀手段对付右翼政党的高度不满和无奈(少数人) > 那就干脆立法禁止人们投票给某些政党,问题就解决了(@declan_roberts)
有价值的补充
- 有人仿照此前 jmail 式邮件浏览界面,做了 goebbelmail.com 来方便检索这批泄露邮件;站名把纳粹宣传部长戈培尔和“邮件”结合,本身就是一个讽刺梗。