2026年10月11日至12日夜间,数百家法国超市的冰箱和冰柜开始升温。网络攻击者将制冷系统推入除霜模式,加热部件融冰;部分设备达到50°C(122°F);巴黎检察官称,一些设备起火,商店也丢弃了新鲜和冷冻食品。报道指向制冷控制器制造商丹佛斯(Danfoss),一家丹麦工业公司。我们通过IPinfo的每周互联网扫描检查了攻击前的系统,并将在博客中探讨部分发现。
正文
2026年10月11日至12日夜间,法国数百家超市的冰箱和冰柜开始升温。网络攻击者将制冷系统推入了除霜模式,该模式会加热冷却部件以融化冰层。据巴黎检察官称,一些设备的温度达到了 50°C(122°F),部分设备开始起火,超市不得不丢弃新鲜和冷冻食品。报道将矛头指向了一家制冷控制器制造商——丹麦工业公司 Danfoss。
我们在袭击前查阅了 IPinfo 每周的互联网扫描数据,来检查这些系统。以下是我们所发现的情况:
- 法国暴露在外的冰箱控制面板比世界其他地区的总和还多:1331 个,而其他 72 个国家和地区的总和为 1197 个。
- 85% 运行着带有已知安全漏洞的软件。其中包括 527 个 Danfoss 已不再支持的旧款控制器。只有 195 个安装了所有已知补丁。
- 大多数已暴露至少六个月。在 3 月 30 日,1019 个法国控制面板仍位于同一地址,而完全更新的比例在同一时期仅从 14% 升至 24%。
- 法国的补丁情况并不比其他国家差。其他地区存在漏洞的比例几乎相同(84%)。只是法国把这些系统挂在网上要多得多。
- 袭击后大多数都下线了。1331 个中只有 316 个在 10 月 14 日仍然在线。
发生了什么
连锁超市公布的受影响门店数量持续增加。据 Futura-Sciences 报道,总共有超过 400 家门店遭到袭击,损失可能达到数百万欧元。家乐福(Carrefour)称有 80 家门店受影响,而同属法国零售集团 Les Mousquetaires 的 Intermarché 和 Netto 则有超过 300 家门店被袭击。Monoprix 报告称约 5% 的门店受到影响。
另外两家法国连锁超市 Leclerc 和 Coopérative U 也确认遭到攻击。Coopérative U 首席执行官 Dominique Schelcher 告诉 RTL,其 2000 家门店中有 80 家被袭击。他补充说,这些门店并非直接向 Danfoss 采购,而是使用由制冷承包商提供的 Danfoss 系统。
Danfoss 表示,受影响的大多是“老旧”设备,并提到了两款较旧的控制器型号:AK-SM 800 和 AK-SC 355。法国网络安全机构 CERT-FR 称已知有大量 AK-SM 和 AK-SC 控制器遭到入侵。它要求运营者断开这些设备或限制访问权限,并在 10 月 13 日更新警报,将美国制冷设备制造商 Copeland 旗下品牌 Dixell 的 XWEB 监控器(用于监测门店冰箱和冰柜的系统)也纳入其中。警报称攻击活动可能仍在进行。目前无人声称负责,也不清楚攻击者如何进入系统,巴黎检察官办公室已展开调查。
法国格外突出
我们每周扫描一次 IPv4 互联网(最常见的互联网地址类型),连接网站通常使用的端口并记录响应。在袭击前五天(10 月 6 日至 7 日)的扫描中,有 2528 个地址暴露出 Danfoss StoreView 控制面板。这是门店和技术人员用来监控和管理这些控制器的网页,相当于后屋的控制面板,只不过任何输入地址的人都能打开它。
根据我们的数据,法国占了 1331 个(53%),比其他 72 个国家和地区的总和(1197 个)还要多。其次是波兰(179 个)、美国(101 个)、葡萄牙(92 个)和比利时(85 个)。
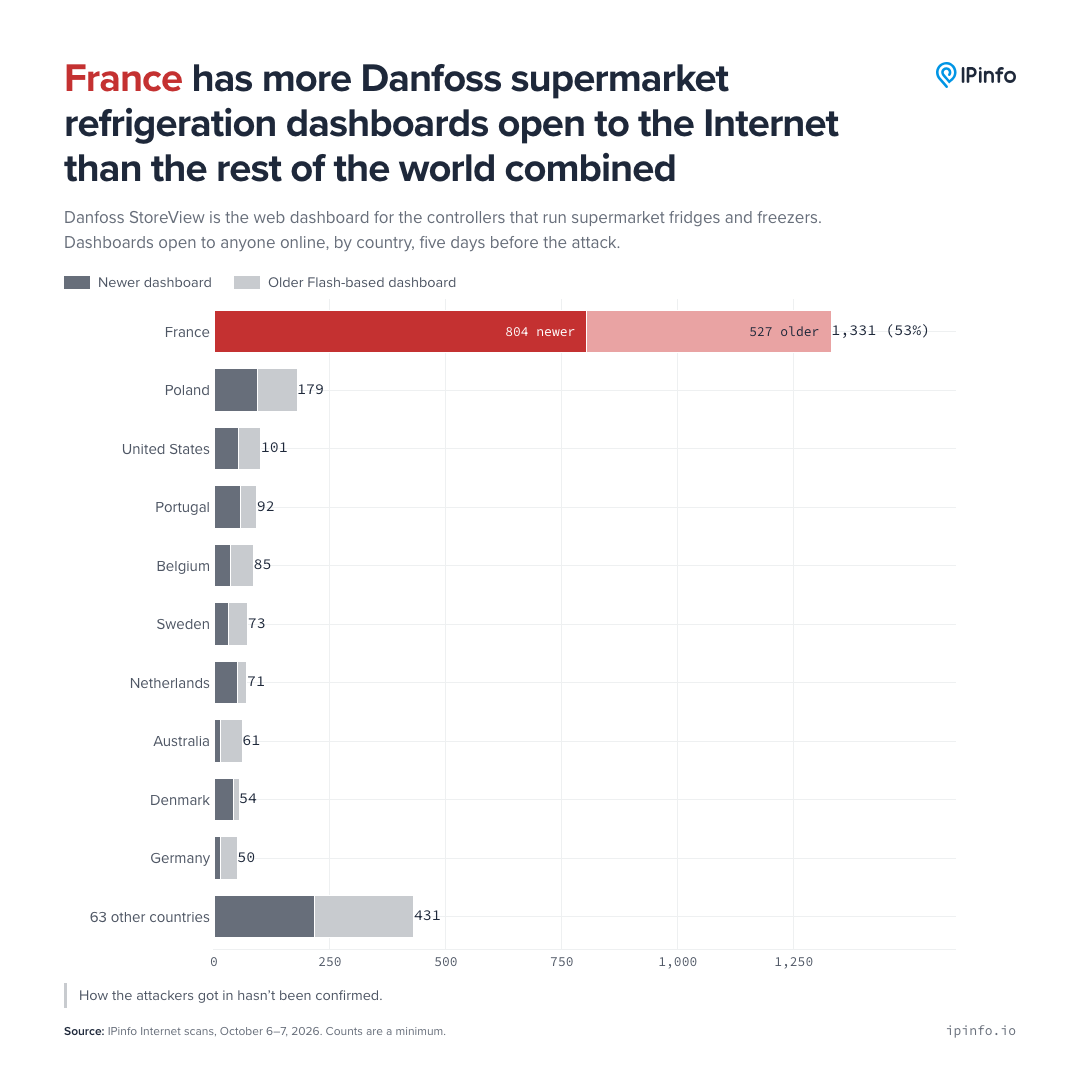
为什么是法国?我们的数据无法回答,但排除了几种可能。法国控制面板运行的软件版本组合与其他地方相同,因此补丁情况并不更差。它们的连接方式也不异常:约三分之二通过一家全国性运营商连接,就像葡萄牙、德国或罗马尼亚的主要电信运营商一样。几乎所有(98%)都位于电信运营商的网络上,而非数据中心或云端,这符合控制器插在门店自身互联网连接上、并为技术人员或总部开放访问的情况。
CERT-FR 的建议暗示了门店为何让它们保持在线:它提醒门店在切断控制器发送给制冷承包商的数据之前,先查看保险条款。
多数冰箱软件都已过时
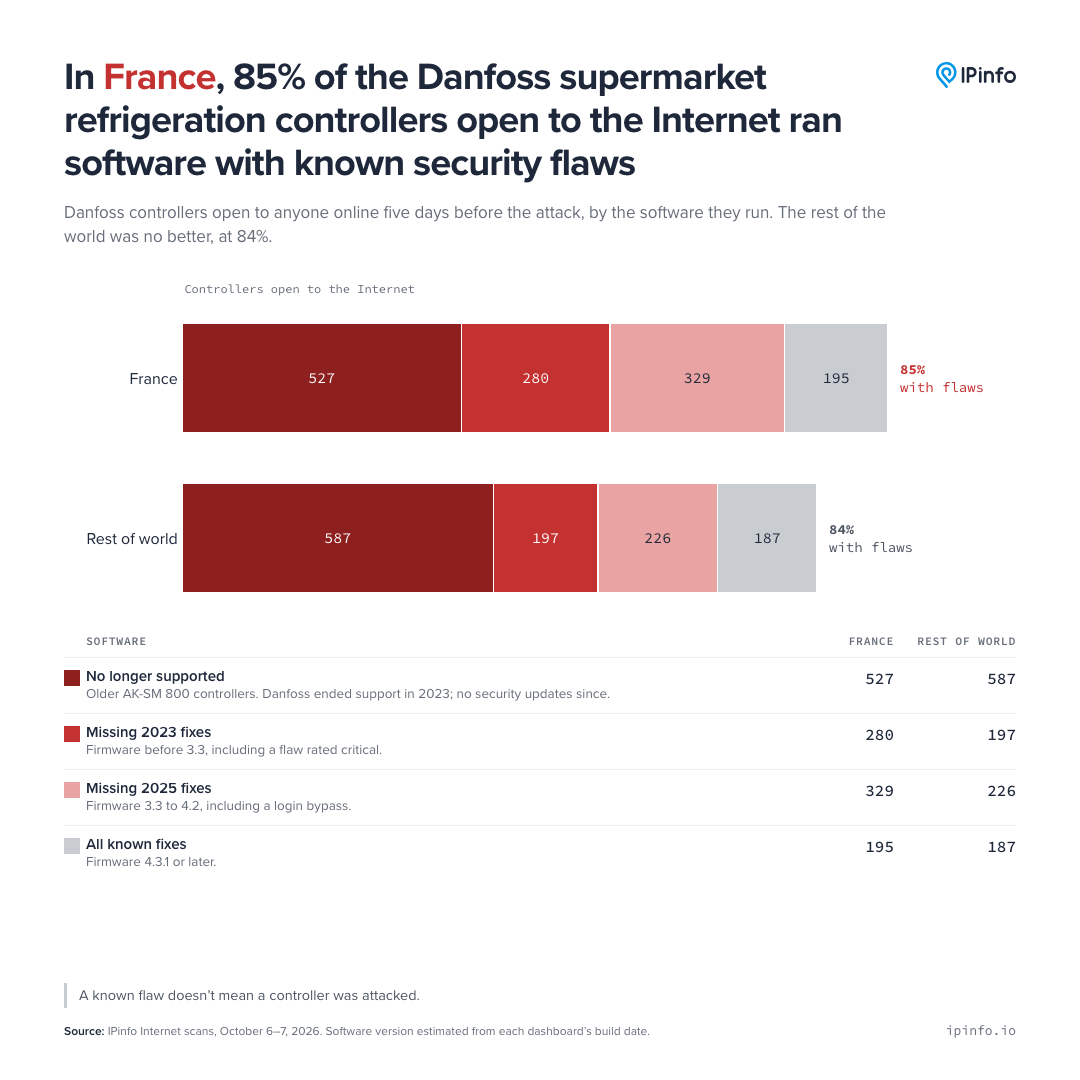
这些控制面板还暴露了背后软件的新旧程度。它们分为两代。较旧的一代是用 Flash(2020 年已退役的旧浏览器插件)构建的页面,由 AK-SM 800 提供服务。Danfoss 在 2023 年宣布这些控制器停产(生命周期结束)。同年,安全公司 Synacktiv 公布了针对它们的登录绕过漏洞(无需密码即可进入),而 Danfoss 的建议是限制网络访问。这正是 Danfoss 所说的“老旧”设备。
较新的一代运行在 Danfoss 在售型号 AK-SM 800A 上。其面板显示了软件的构建时间,有点像纸箱上印的生产日期,据此大致能判断运行的版本:其中 242 个显示 2023 年 5 月 19 日,即固件 3.3 的构建日期(固件是内置在控制器中的软件)。早于 3.3 版本的控制器缺少 2023 年的三个修复补丁,包括一个被评级为“严重”的漏洞修复。早于 4.2 版本的还缺少一个 2025 年登录绕过漏洞的修复,而早于 4.3.1 版本的则缺少 2025 年另外两个修复补丁。
85% 的法国控制面板(1331 个中的 1136 个)运行着带有已知安全漏洞的软件,与其他地区的 84% 几乎相同。这包括 527 个 Danfoss 已不再支持的旧控制器、280 个缺少 2023 年修复补丁的,以及 329 个缺少 2025 年修复补丁的。只有 195 个安装了所有已知补丁。
暴露已存在数月
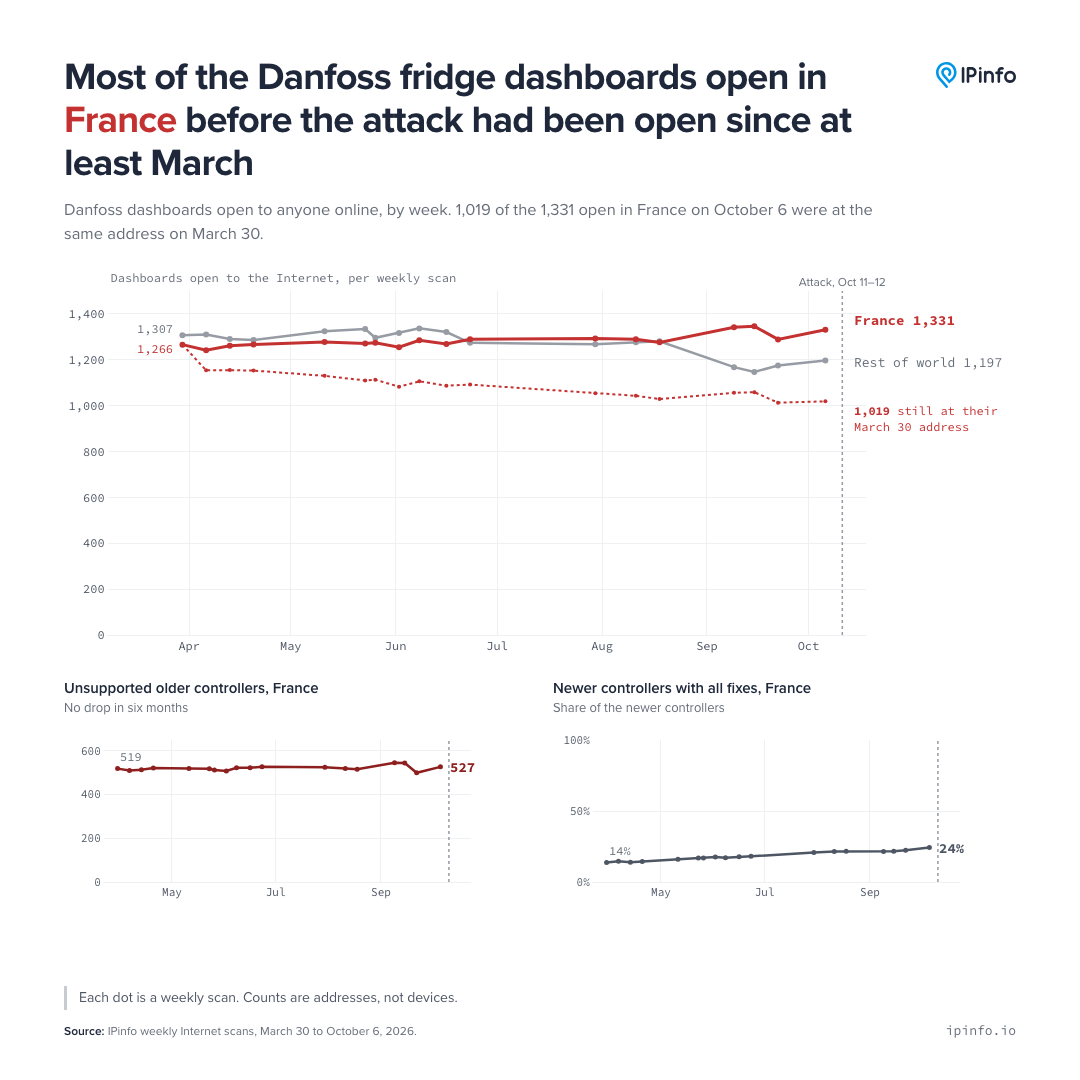
从 2026 年 3 月底到袭击发生前的每一次扫描,都发现了数量大致相同的暴露在互联网上的 Danfoss 控制面板:在 2464 至 2622 个之间,其中约一半在法国。
它们大多是同一批设备。在 10 月 6 日发现的 1331 个法国控制面板中,有 1019 个在六个月前的 3 月 30 日就位于完全相同的地址。在这几个月里,法国境内 Danfoss 已不再支持的旧控制器数量并未减少(3 月底为 519 个,10 月为 527 个)。更新来得缓慢。法国较新控制器中安装了所有已知补丁的比例从 14% 升至 24%,每月不到两个百分点。
袭击后商店断开了吗?
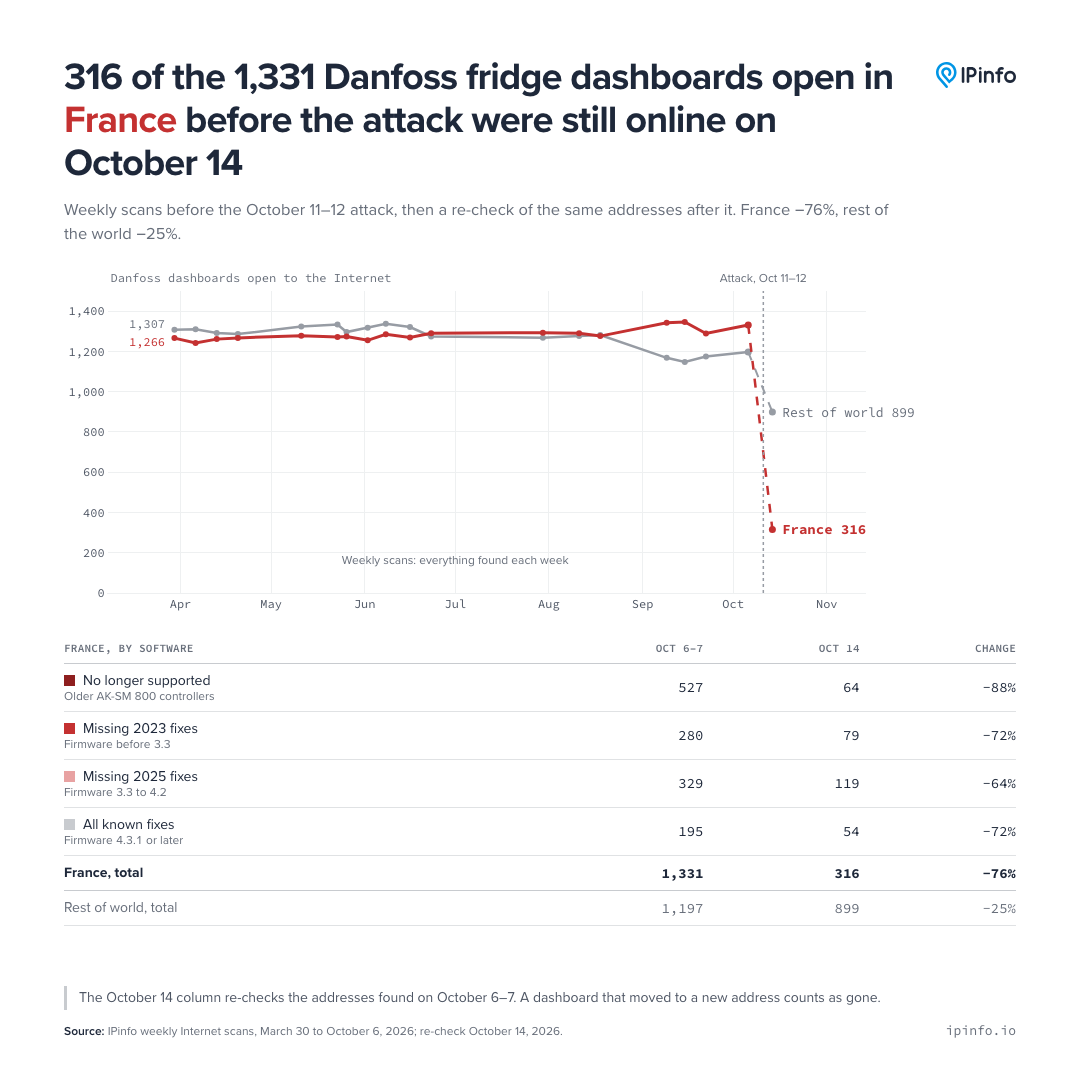
大多数商店在袭击后确实断开了连接。我们在 10 月 14 日(袭击两天后)进行了下一次每周扫描。在 10 月 6 日至 7 日发现的 1331 个法国控制面板中,只有 316 个仍在同一地址在线,下降了 76%。而在 8 月到 10 月初的每周扫描中,每周消失的比例仅为 3% 至 7%。Danfoss 已不再支持的旧控制器下降最多,从 527 个降至 64 个。完全更新的控制器也从 195 个降至 54 个,这表明商店是将其断开,而非进行更新。
在法国以外,有 25% 消失了,高于通常的 9% 至 12%。另一家每天统计的互联网扫描公司 Censys 也观察到,10 月 11 日至 14 日期间法国出现了类似的 71% 的下降。10 月 14 日,发现 2025 年漏洞的安全公司 Claroty 的技术总监告诉 Tom's Guide,暴露在外的 AK-SM 800 控制器仍然在线。我们在 10 月 14 日的扫描中仍发现其中 64 个在线。
还有哪里敞开着这些控制器
法国并不是唯一将这些系统挂上互联网的国家。在另外 69 个国家和地区,也存在带有已知漏洞的 Danfoss 控制面板,其中波兰(157 个)、美国(85 个)和葡萄牙(77 个)最多。在一些国家,大多数是 Danfoss 已不再支持的旧控制器:冰岛为 80%,澳大利亚为 75%,德国为 72%。
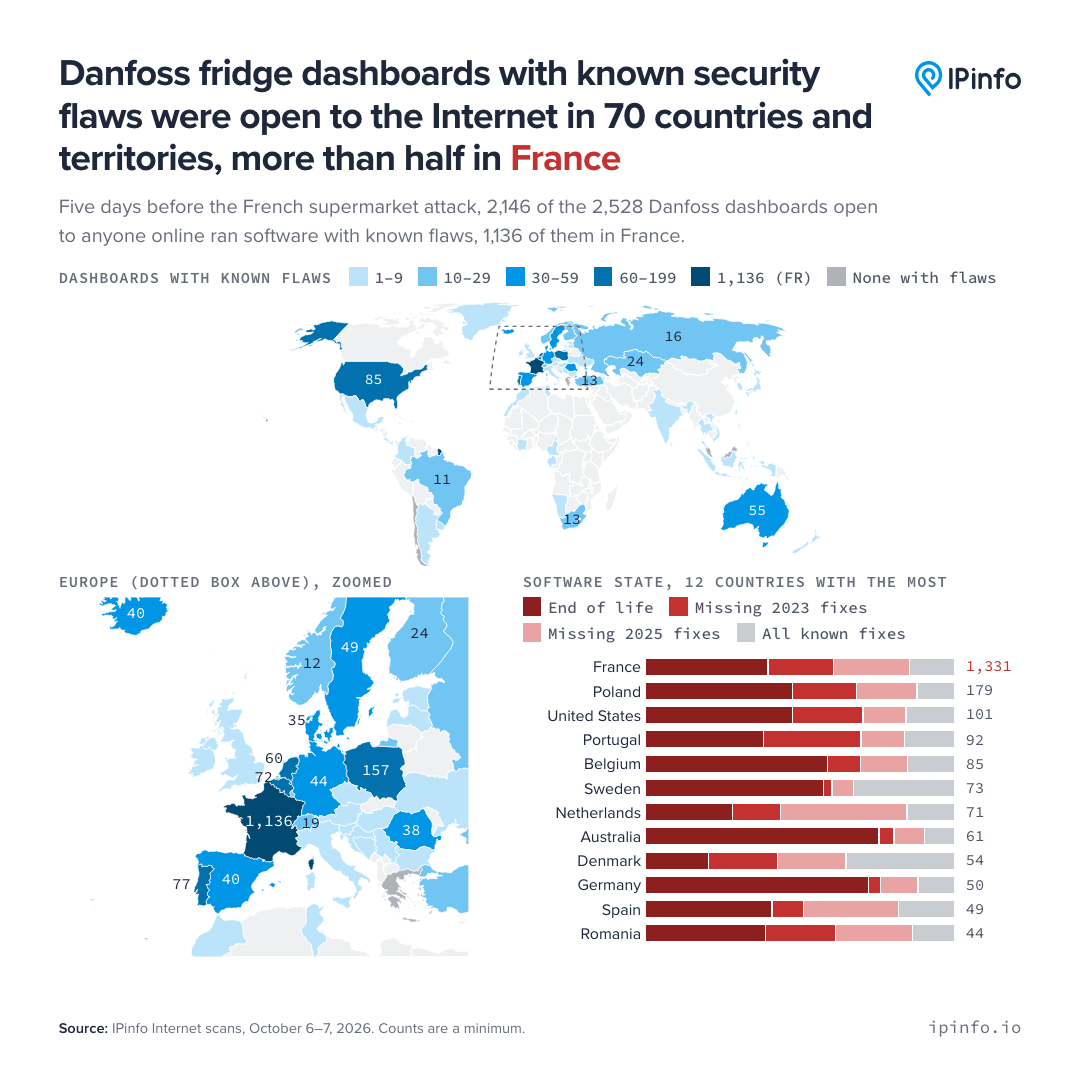
一些报道称其他欧洲国家可能也遭到了袭击。澳大利亚广播公司(ABC)援引一位分析师的话说,西班牙、葡萄牙、波兰、德国和比利时也受到了影响。我们的数据无法确认它们是否真的遭到袭击,但确实显示,在袭击前五天,这五个国家都有过时的 Danfoss 控制面板暴露在互联网上。
那么 Dixell 呢?
CERT-FR 的更新警报还提到了 Dixell(Copeland 旗下意大利制冷控制器品牌)的 XWEB 监控器,因此我们也统计了这些设备。同一次扫描在 66 个国家发现了 1611 个 XWEB 控制面板,但法国只有 70 个;Dixell 总部所在的意大利有 467 个。根据软件构建时间判断,752 个较新的 XWEB PRO 设备中,只有 180 个安装了 2026 年 2 月的修复补丁。其余 859 个是旧型号,自 2018 年以来就没有从 Copeland 获得过软件更新。袭击后,法国运营者也拔掉了他们的 XWEB 控制面板:我们在 10 月 14 日的扫描中发现,70 个中只有 20 个仍然在线,下降了 71%,而通常一周的流失率为 2% 至 9%。在其他地方,包括意大利,数量仅以正常的每周速度下降。
我们如何统计
这些控制面板是通过我们的数据团队构建的两个指纹(用于识别设备的特征模式)来识别的。较新的界面通过页面标题匹配。较旧的界面则通过网页服务器加上 Flash 加载页面来匹配,这可以识别出 AK-SM 800。Danfoss 也提到过的 AK-SC 355 控制器可能并未计入我们的统计。我们剔除了 16 个共享旧版网页服务器但并非 Danfoss 的设备(备用电源中的网卡、楼宇控制器、恒温器),以及两个在几乎所有端口上都有响应的地址——这是蜜罐(为吸引攻击者而设的诱饵)的迹象。
安全研究员 Baptiste Robert 在 X 上发布了一项独立统计,发现 2752 个 Danfoss 系统在线,其中 1590 个在法国,略高于我们的数据。扫描方式不同的 Censys 发现了更多:10 月 11 日法国有 1825 个较新的控制面板,占其全球总数的 61%。
这些数字只是最小值。它们仅覆盖 IPv4 和我们扫描的端口,而且一个地址并不总对应一家门店。我们不发布任何地址。CERT-FR 告诉我们,它已经识别出受影响的系统,我们也正在与 CERT-EU(欧盟机构网络安全团队)联系,以尽我们所能帮助其他欧洲网络安全团队。
运营者能做什么
CERT-FR 的建议是,将这些控制器从公共互联网上撤下;如果承包商需要远程访问,应通过安全的 VPN(一种私密的加密连接)来提供。仅仅允许承包商的地址访问只是权宜之计,并非修复办法。仅进行出厂重置也不够:一个不再获得更新且暴露在外的控制器很可能再次被入侵。对于 Danfoss 系统,CERT-FR 还建议更新固件、将安全级别设为“严格”(Strict),并更改默认密码。
数据无法说明什么
我们无法从扫描中得知攻击者是如何进入的或他们是谁,也不知道哪些连锁超市或门店遭到了袭击。能够从互联网上打开一个控制面板,并不意味着任何人都能通过它侵入,而且也没有人说过上述漏洞是否已被利用。
这些数据确实展示了袭击前后的情况。袭击前五天,法国向任何人开放的控制面板数量比世界其他地区的总和还多,而且大多数都没有及时更新。袭击后,大多数在几天内就下线了,我们将继续检查 10 月 14 日仍然在线的那 316 个。
评论
讨论气氛震惊且带讥讽:多数人对所谓登录绕过其实是内置“当日密码”后门感到震惊,并质疑这是严重疏忽、痛批无人收到警报;少数人则为厂商辩护,认为其威胁模型只是没料到有人会攻击冰箱温控器。另一条分歧主轴是:冰箱这类设备根本不该被接入互联网,而仍在使用的旧控制器也必须得到支持。
认为所谓登录绕过其实是内置“当日密码”后门
- 报道把2025年漏洞称为登录绕过已经很客气,固件里实际内置了依据日期生成口令的后门,像是回到90年代的设计;研究者向厂商报告一年后才公开,报告标题意为“让食物解冻”,似乎被攻击者当成行动建议;由于固件可公开下载,模糊函数名反而更像邀请人去逆向。(认可度:高赞)
- 引用:> 作者客气地把它称作登录绕过,实际却是像回到90年代的内置后门密码(@Confiks)
认为这是严重疏忽并痛批无人收到警报
- 有人直接问这算不算严重疏忽;更反直觉的是,成百台冰箱突然进入除霜模式时似乎无人收到警报。已知统计中85%的设备运行着带漏洞的软件,其中五百多台旧型号厂商已不再支持,但评论认为它不像50美元一个的树莓派那样便宜,只要冰箱还在用,控制器就必须得到支持。(认可度:较多人)
- 引用:> 难道 Danfoss 没有人收到警报,任由成百台冰箱突然进入除霜模式?(@Thaxll)
认为厂商只是没料到有人会攻击冰箱温控器
- 少数评论为厂商辩护:他们的威胁模型大概率只是“谁会想黑进杂货店冰箱恒温器改设置”,而且这个问题至今没人公开回答;他们可能根本没想过有人要黑这种设备,因此不宜直接扣上疏忽的帽子。(认可度:少数人)
- 引用:> 他们的威胁模型大概就是“谁会想黑进杂货店冰箱恒温器改设置”(@drillsteps5)
认为根本不该把冰箱这类设备接入互联网
- 批评的焦点是物联网化:冰箱本身很可靠,却被强行联网,结果既制造了被攻击面,又没起到通知作用;家电联网的正当理由几乎为零,真正的问题是不该让它们联网、最坏也该做气隙隔离,或在超市办公室放一台专用电脑,其成本远低于货物腐坏和停业的损失。还有人追问这些冰箱怎么会拿到公网地址。(认可度:较多人)
- 引用:> 这类设备根本不该接入互联网,最坏也该做气隙隔离,在办公室放台专用电脑的成本远低于货物损失(@MiroslavPokorny)
有价值的补充
- 有从业者指出,杂货零售软件整体远远落后于时代,很多小型零售商仍在使用2000年就已算古董的流程,这是此类脆弱系统长期存在的土壤。(@SOLAR_FIELDS)
- 从2017到2022年,暴露在公网上的冰箱类设备数量大幅增长,近几年只是波动、不再持续攀升;相关趋势可用 Shodan 检索或社交媒体上的公开图表查看。(@achillean)
- 有人拿法国局势玩双关:比起冰箱里的后门,法国现在前门(打砸抢)的问题才更严重,以讥讽口吻把物理入侵与物联网后门放在一起类比。(@NordStreamYacht)