互联网用边界网关协议(BGP)通告IP路由并依赖信任;网络若误发或故意发布不属于自己的地址,流量就可能被劫持,服务也会不可达。2008年2月24日,巴基斯坦电信(Pakistan Telecom,AS17557)为屏蔽YouTube发布更具体路由,其上游电讯盈科环球(PCCW Global,AS3491)接受并传播,使YouTube流量被重定向到巴基斯坦约两小时。这正是资源公钥基础设施(RPKI)要防止的错误;RPKI两年前已在互联网工程任务组(IETF)启动,区域注册机构2011年签发RPKI证书。
正文
互联网依靠各个网络通过 BGP(Border Gateway Protocol,边界网关协议)互相告知可以把流量发往哪些 IP 地址。这类路由通告历来高度依赖信任。一旦某个网络意外或故意通告了本不该由它通告的地址,流量就可能被送到错误的地方,服务也会失联。
2008 年 2 月 24 日,Pakistan Telecom(AS17557)为了在巴基斯坦境内屏蔽 YouTube,通告了一条更具体的 YouTube 地址路由。它的上游提供商 PCCW Global(AS3491)接受了这条通告并继续向互联网其他部分传播,导致全球范围内的 YouTube 流量被导向巴基斯坦约两个小时(RIPE NCC 的案例研究)。这正是 RPKI 想要防止的错误。RPKI 的工作两年前已在 IETF 启动,各区域性互联网注册机构在 2011 年开始签发 RPKI 证书。
RPKI(Resource Public Key Infrastructure,资源公钥基础设施)让一段 IP 地址的持有者发布一条签名记录,即路由起源授权(Route Origin Authorization,ROA),指明允许通告这段地址的网络(自治系统,AS)。检查 RPKI 的网络运营商会把收到的通告与这些记录比对,并拒绝那些校验失败的通告。
处于 RPKI 有效状态的路由前缀(即 IP 地址块)占比从 2025 年 9 月的 54.0% 升至 2026 年 9 月的 70.3%,一年提高 16.4 个百分点,相当于 30% 的相对增幅。这是很陡的增长;此前两年,每年只上升三到四个百分点。这一跃升很大程度来自一个国家:中国处于有效路由中的 IPv4 地址占比从 3.7% 升到 83.0%,按地址计算,几乎贡献了全球增幅的 60%。
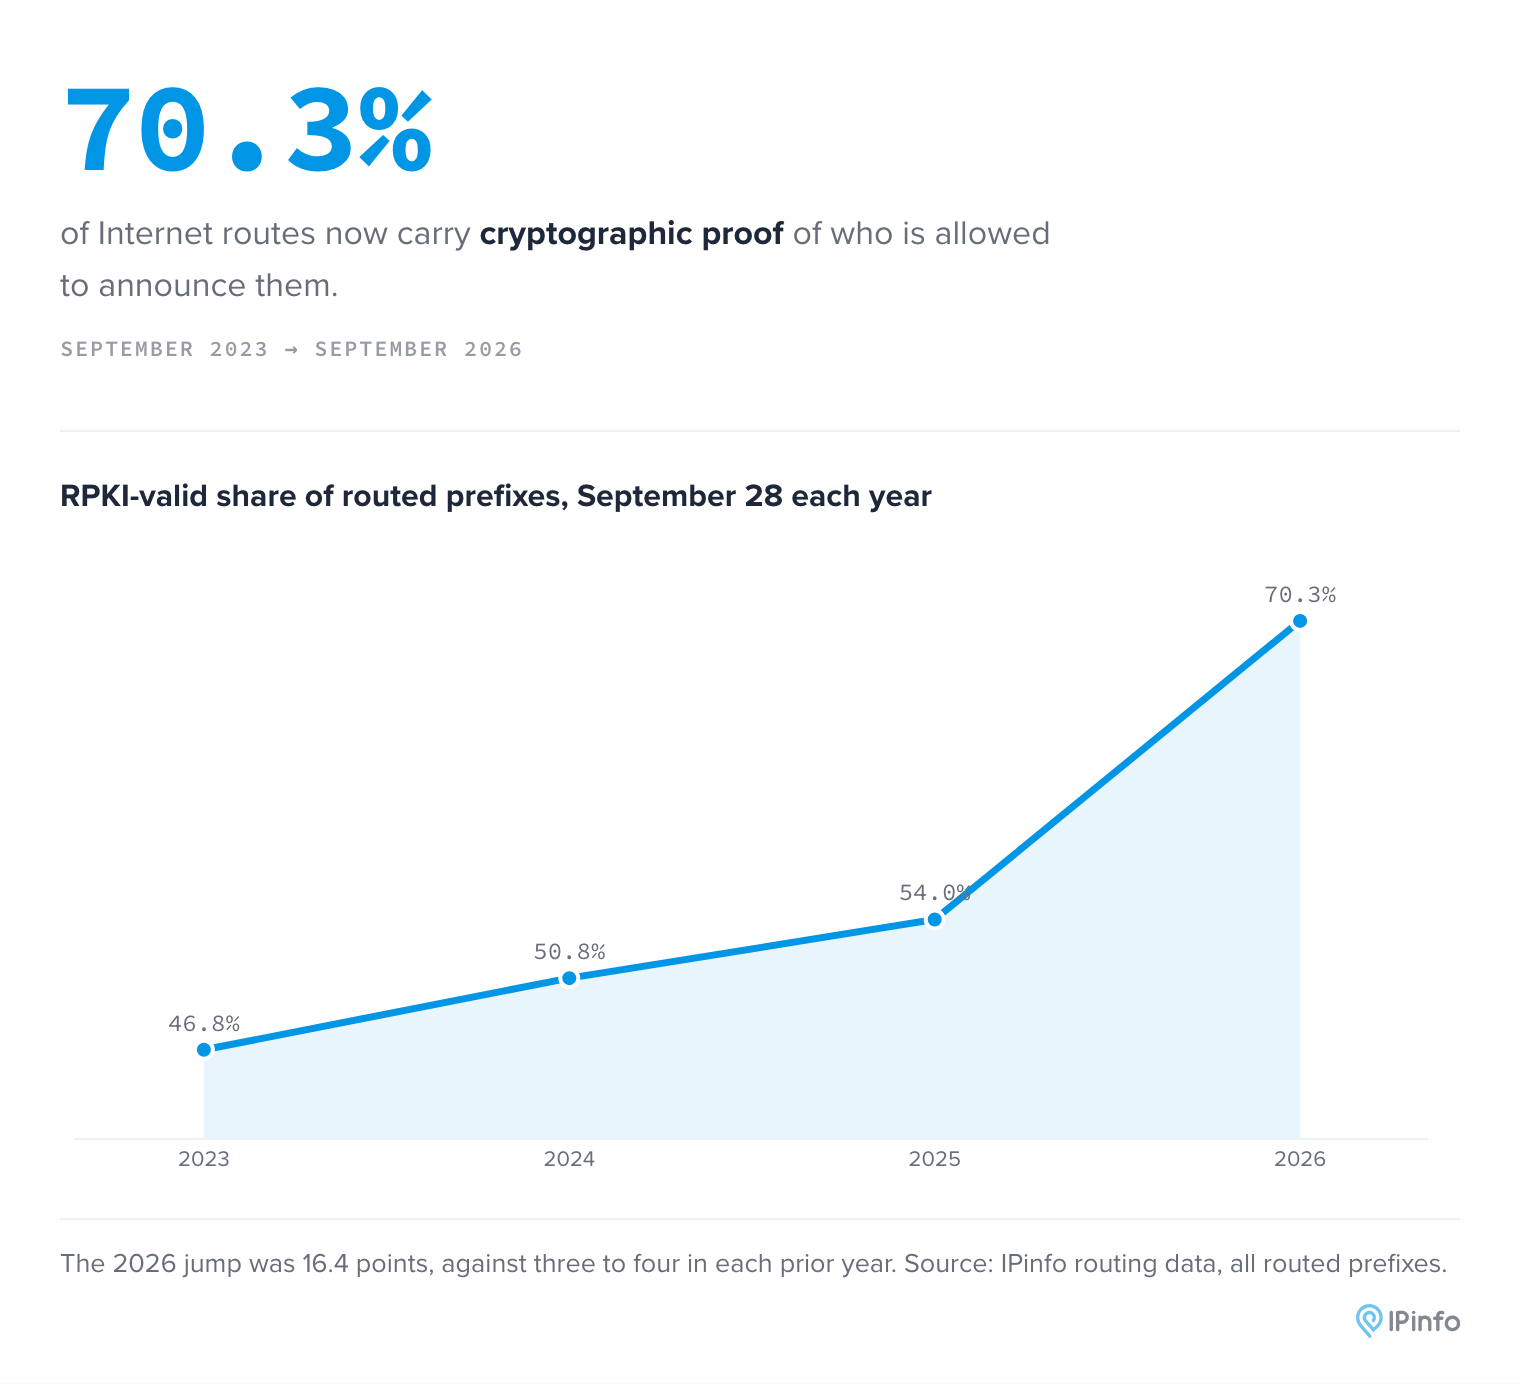
过去一年的 RPKI 增长超过此前两年的总和:16.4 个百分点,对比之前的 3.9 和 3.2。数据为每年 9 月 28 日抓取。
RPKI 正在发挥设计中的作用。有效前缀、无 RPKI 记录的前缀和无效前缀被看到的广度差别极大,具体数字见下文。
无效路由几乎不再传播
8 月,Internet Society Pulse 发现,与 RPKI 相关的活动占每日 BGP 更新量的比例不到 1%,这一比例在上升但仍然很小,因此 RPKI 本身并未动摇路由稳定。我们想知道的是,RPKI 是否真的在保护互联网路由。
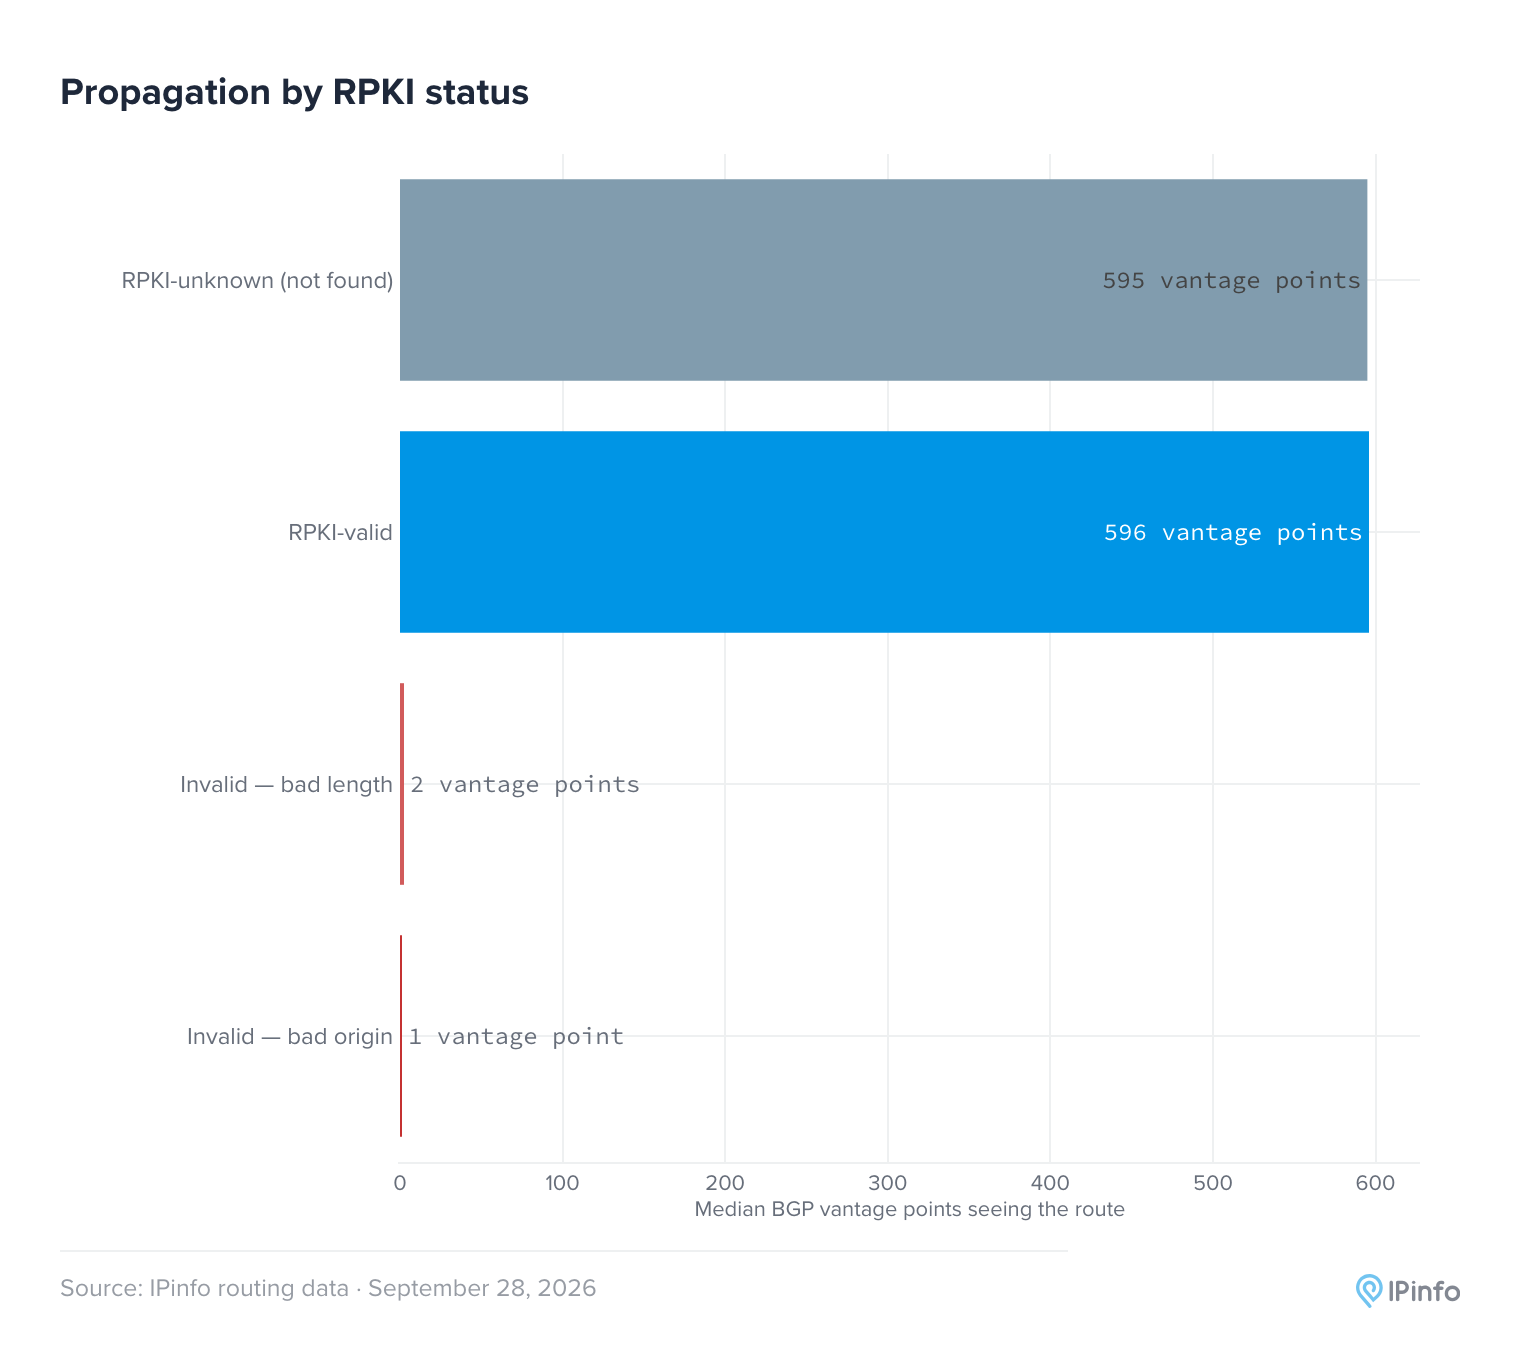
这张图是 2026 年 9 月 28 日 1,614,288 个路由前缀中,按 RPKI 状态划分、看到每个前缀的 BGP 观测点(RIPE RIS 和 RouteViews 收集器的对等体)数量。
有 RPKI 记录的路由和没有记录的路由传播范围相当:典型情况下分别被 596 和 595 个观测点看到。校验失败的路由只被 2 个观测点看到。如今已经有足够多的网络做校验,它们正在丢弃这些无效路由。近一半的无效路由只到达单个观测点。当错误网络通告了这些地址——也就是最清晰的劫持或错误类型时,71% 的路由只到达一个观测点。
这改变了国家层面 RPKI 统计的解读方式。一个国家可能只是因为一些几乎没人看到的通告而显得很差。
单纯统计无效路由会严重夸大一个国家受影响的范围。西班牙的无效 IPv4 前缀占比最高,为 28.2%。如果改为统计这些路由中的地址数量,并按每个路由被多少个观测点看到来加权,这一比例会降到 0.057%。斯洛伐克从 17.4% 降到几乎为零。意大利是拥有至少一百万个 IPv4 地址的国家中数值最高的,为 0.121%,一年前为 0.075%,其中 90% 来自一个网络。
WIND TRE(AS1267)在自己的地址空间内通告了 34 条它自己的 ROA 不允许的路由:其中 19 条比 ROA 允许的更具体,另外 15 条虽由 AS1267 发出,但 ROA 指定的却是 WIND TRE 的另一个网络 AS24608。这些路由到达的观测点都不超过 77 个,而围绕它们的已签名地址块约为 617 个。
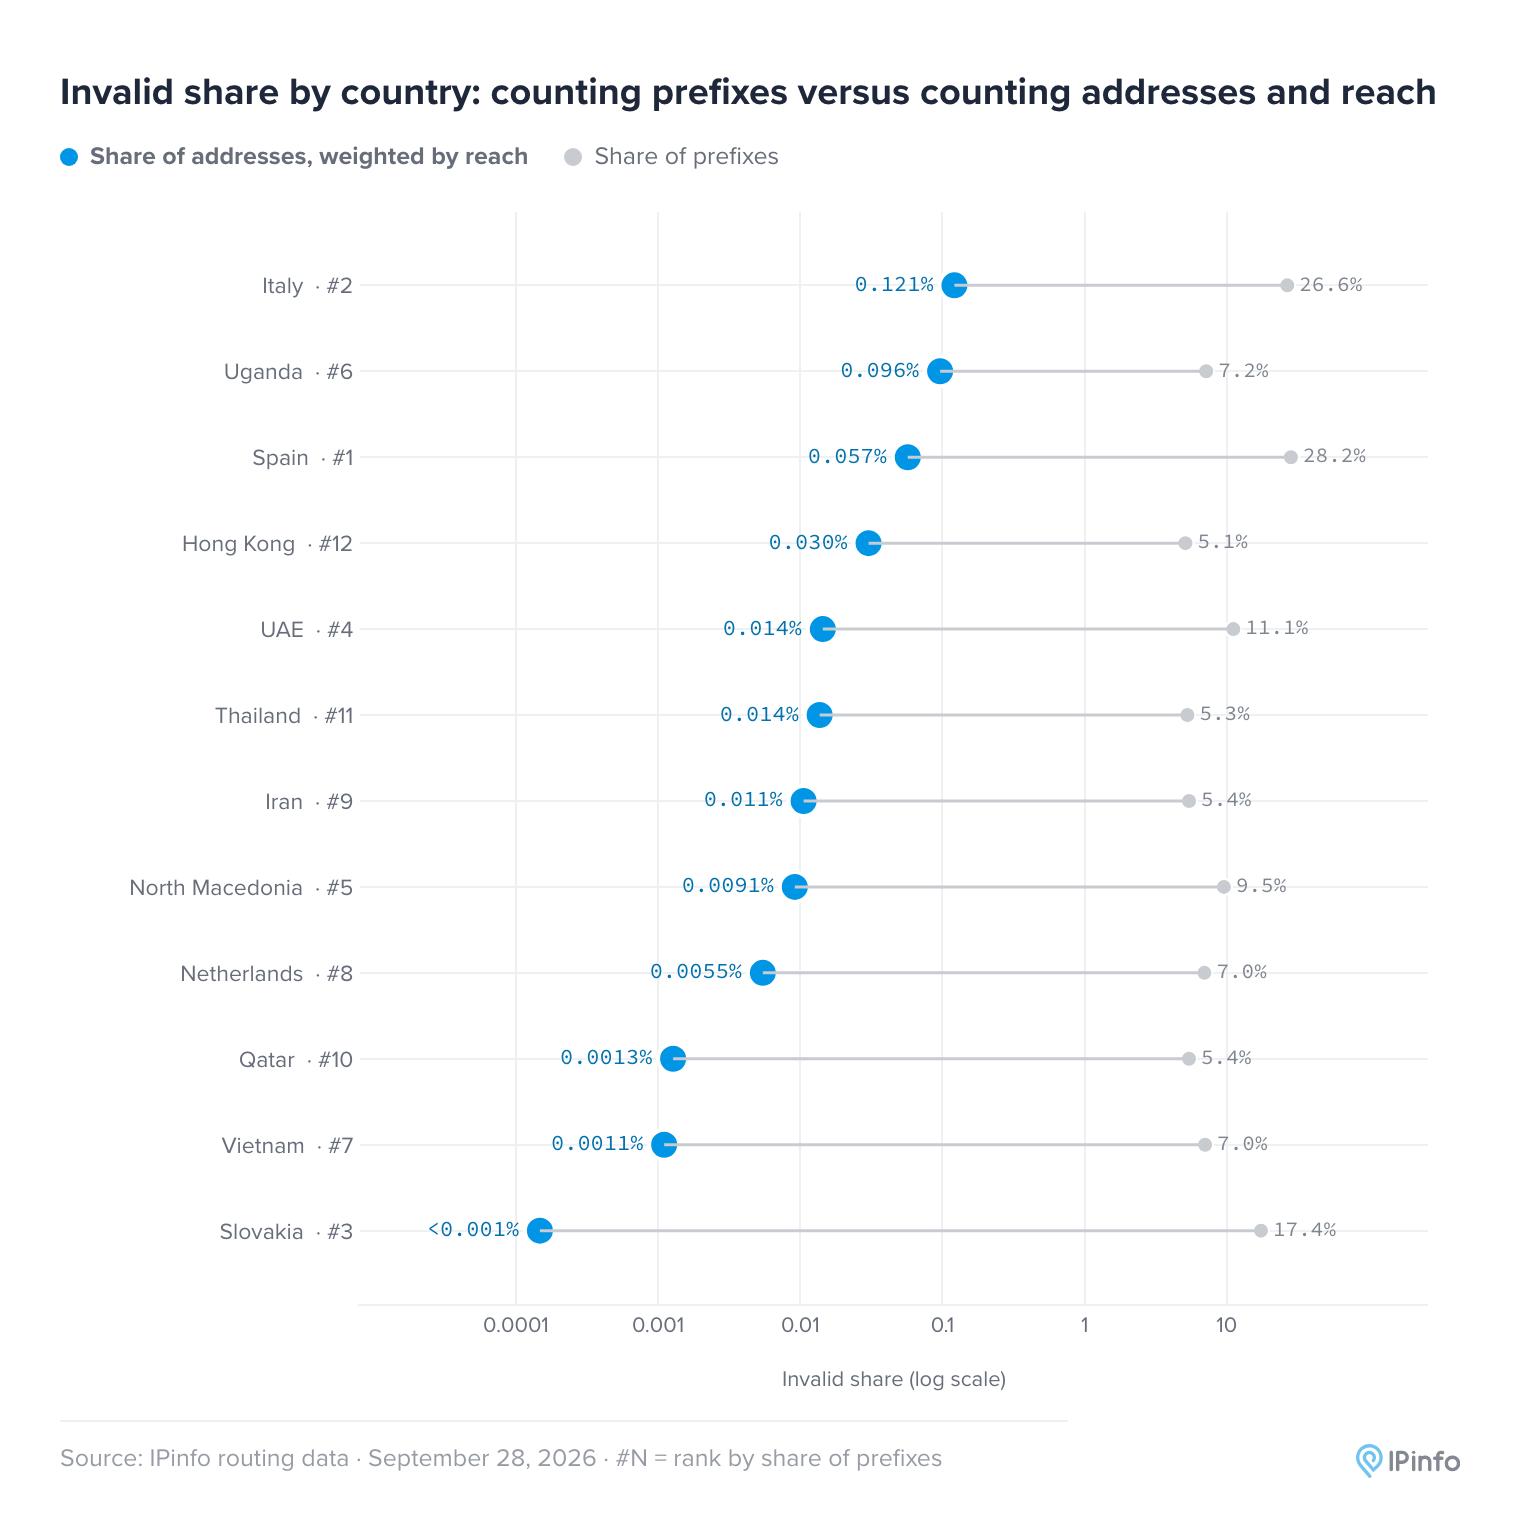
灰色:一个国家路由 IPv4 前缀中 RPKI 无效的比例。蓝色:其 IPv4 地址处于无效路由中的比例,按看到每条路由的观测点数量加权。图中是灰色占比最高且 IPv4 地址至少有一百万的 12 个国家,数据为 2026 年 9 月 28 日。国家后面的数字是其按灰色占比的排名。
中国推动了 2026 年增长的大部分
按每年 9 月 28 日的 IPv4 地址计算,处于 RPKI 有效路由中的占比从 2023 年的 42.7% 升至 2024 年的 47.9%、2025 年的 53.1% 和 2026 年的 65.0%。最后一次跃升为 11.9 个百分点,而此前每年约为五点。
去掉中国可以看出这当中有多少来自一个国家。中国以外,这一占比从 58.0% 升到 63.2%,提高 5.2 个百分点,略低于前一年。
中国自身的变化极为突出。2025 年 9 月,其 IPv4 地址只有 3.7% 处于有效路由中,一年后达到 83.0%。大部分变化发生在今年:2025 年 12 月底,中国只有 2.9% 的路由前缀有效。中国也改变了全球数字的方向。2025 年,中国把全球平均值拉低:全球为 53.1%,不含中国为 58.0%。2026 年它把数字推高:全球为 65.0%,不含中国为 63.2%。其他国家也有大幅变化:埃及从 23% 到 99%,哈萨克斯坦从 16% 到 84%,墨西哥从 37% 到 78%,南非从 38% 到 60%。
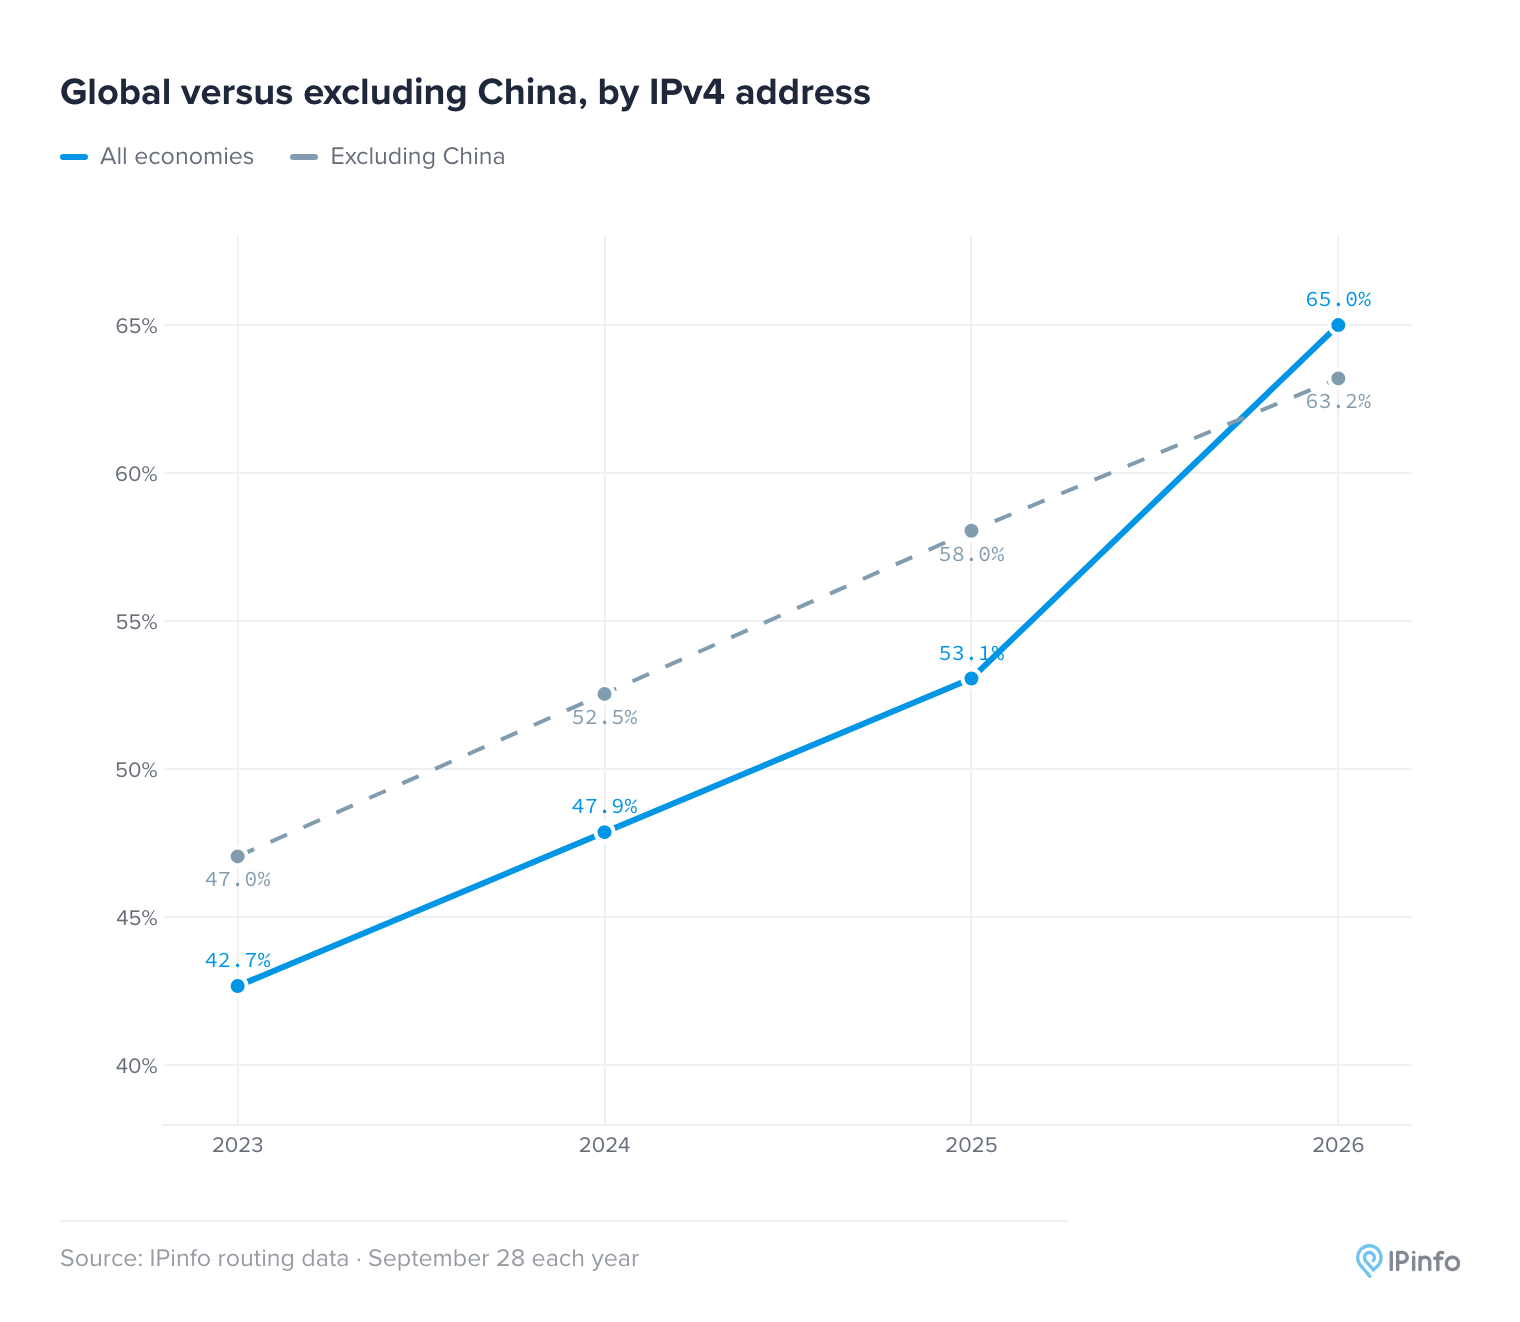
图为每年 9 月 28 日 IPv4 地址处于 RPKI 有效路由中的比例。中国以外,该比例在过去两年每年上升约五点。两条线在 2026 年交叉,此时中国从压低全球数字转为抬高全球数字。
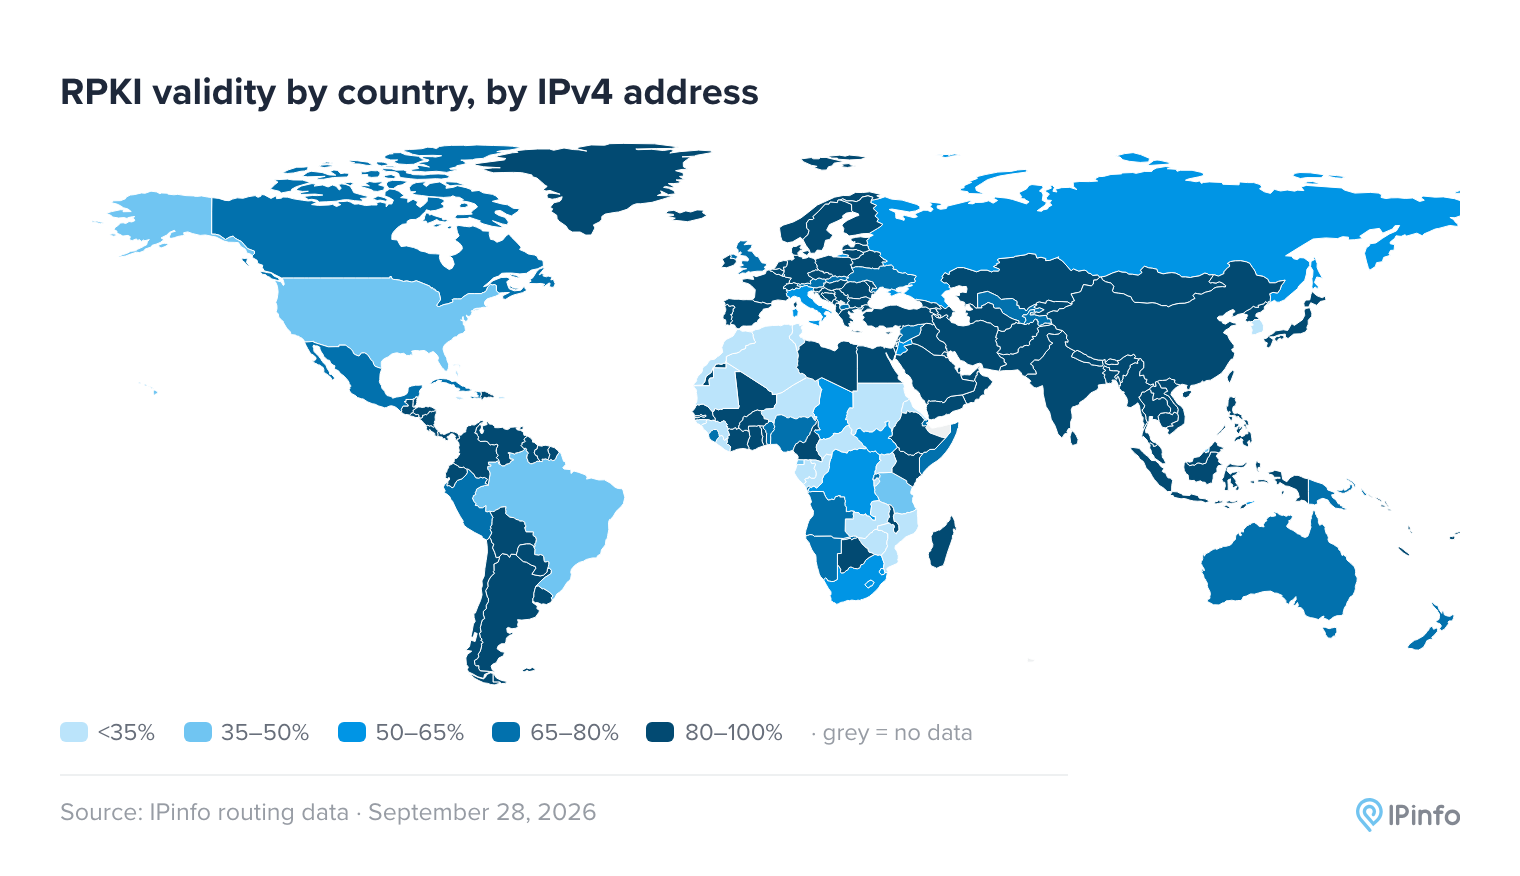
图为 2026 年 9 月 28 日各国 IPv4 地址处于 RPKI 有效路由中的比例,灰色表示没有数据。
未受保护的地址在哪里也同样集中。2026 年 9 月 28 日,所有不在 RPKI 有效路由中的路由 IPv4 空间里,近 60% 位于美国,约四分之一的地址属于美国国防部(谁持有 IPv4 将在后续文章中详述)。其中大部分是美国国防部自 2021 年开始通告的空间,目的是监测滥用,而不是运行服务。
IPv6 已经领先
2025 年初,曾有担忧认为 IPv6 采用 RPKI 的速度在放缓。结果它反而加速,并已超过 IPv4。在 RIPE Labs 的 RPKI 2024 年度回顾 中,Job Snijders 提到 IPv6 ROA 增长“似乎停滞”。在我们的观察窗口内,标记为有效的 IPv6 路由前缀从 56% 升至 79%,而 IPv4 前缀从 54% 升至 68%,使 IPv6 领先约十个百分点。Hurricane Electric 的 RPKI 报告也显示了同样的次序。
他提到的另外两项指标也发生了变化:每个 ROA 平均覆盖的地址块数量从 12 月底的 2.31 回升到 2.62;发布点数量在从 63 降到 53、被他解读为整合之后,又从 73 升到 91,因为更多机构开始自建存储库,而不依赖注册机构。
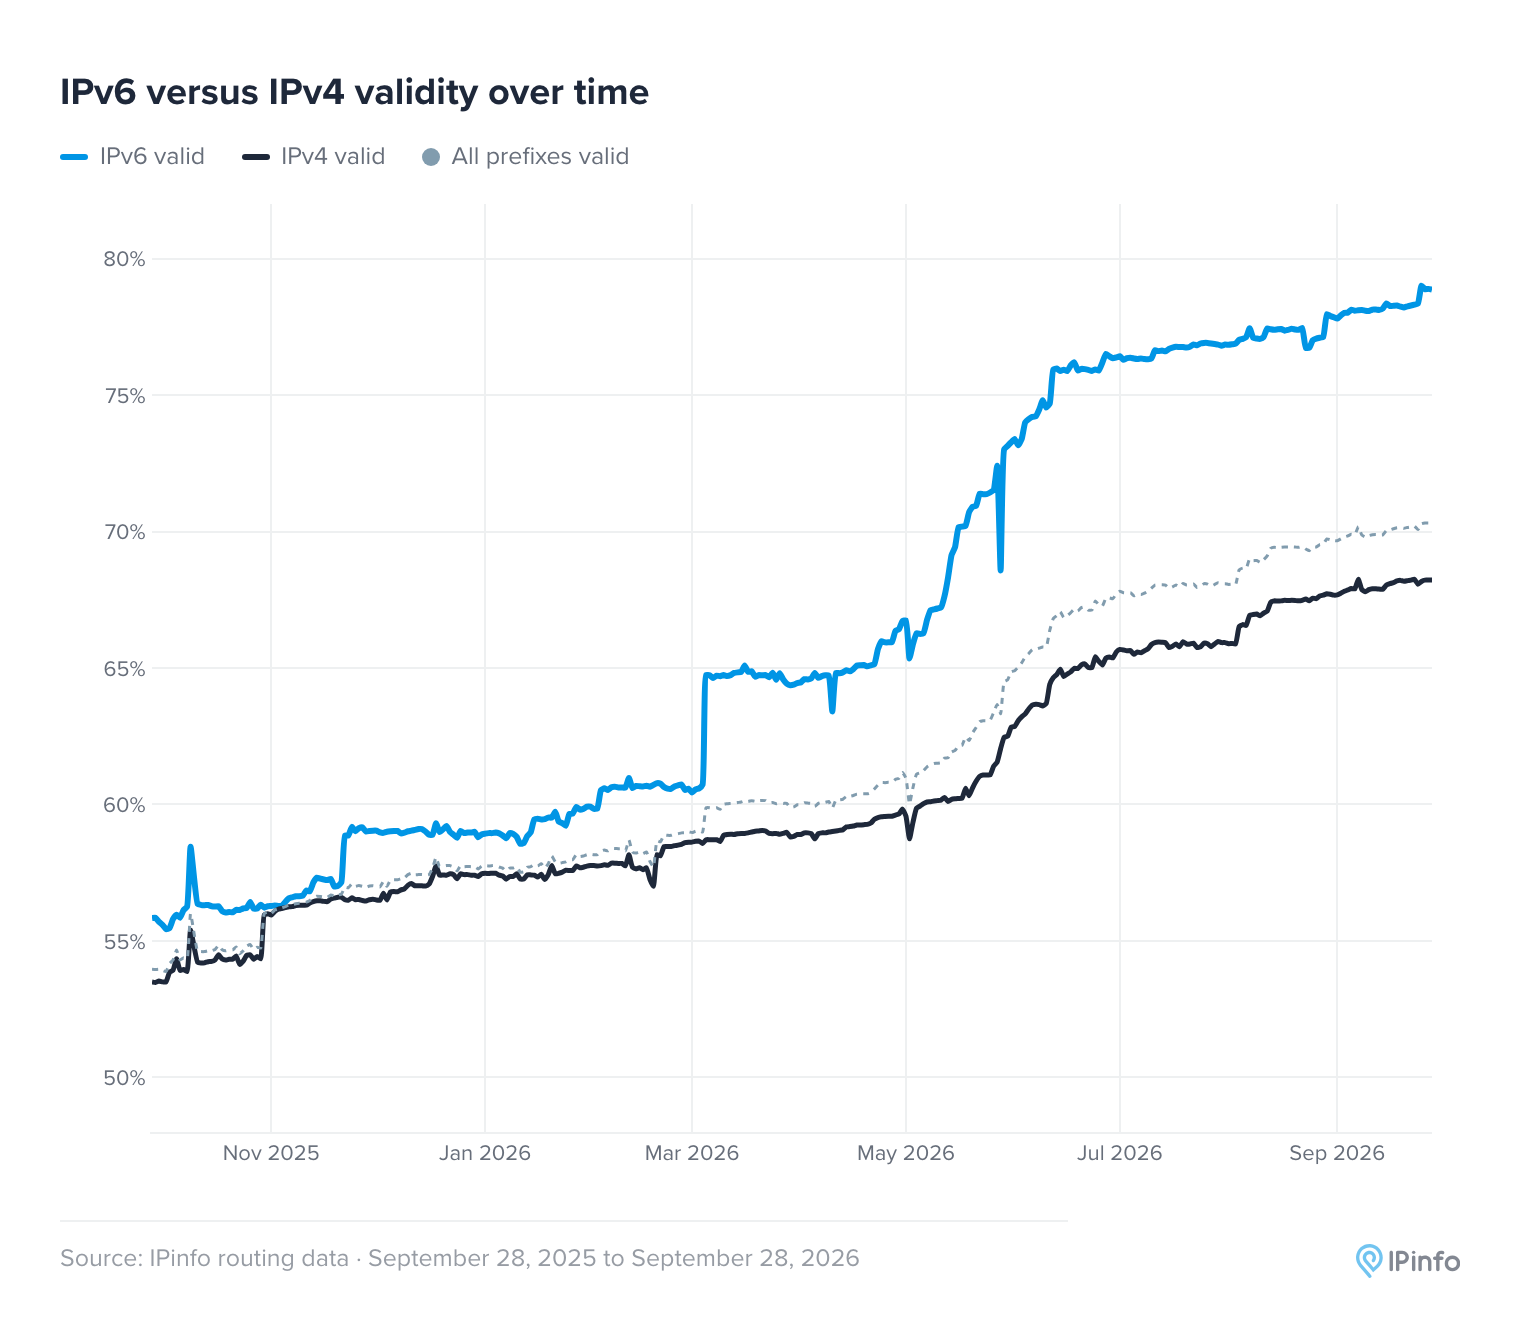
图为 2025 年 9 月 28 日到 2026 年 9 月 28 日期间,按地址族划分的标记为 RPKI 有效的路由前缀每日占比。
RPKI 做不到的事
RPKI 校验谁可以起源一个前缀。它不校验路径,也无法抓住那些停留在你所发布授权范围之内的攻击者,因此并非无懈可击。
2026 年 8 月 28 日,出现了一条 162.55.80.0/24(256 个地址的地址块)的路由,伪造了 Hetzner 的 AS24940 作为起源。Hetzner 的 ROA 覆盖了周围的 /16——一个比它大 256 倍的地址块,并允许小到 /24 的通告,因此这条伪造路由满足了该 ROA。它属于 RPKI 有效路由,没有合法的 /24 与之竞争,而最长前缀匹配意味着所有人都优先选择它。这足以让攻击者获得一张真实的 TLS 证书,并向 hypervisor 推送恶意的 Virtualizor 更新,Kentik 对此有记录。RPKI 本身没有失败,是 ROA 允许了它。
我们测量了这种配置有多常见。在 855,217 条受 RPKI 覆盖的 IPv4 路由中,有 138,698 条(16.2%)的 ROA 比所通告路由更宽松,且没有自己的更具体路由来填补这个空缺。IPv6 的这一比例为 20.9%。这留下了大约 1800 万个更具体的前缀,攻击者今天仍可以通告它们、伪造起源,并得出 RPKI 有效且无人竞争的结果。
同一行业内的运营商在这里选择很不一样。在托管服务商中,Contabo 在 553 条受覆盖路由中的 540 条上留有开放窗口,DigitalOcean 在 863 条中的 780 条上留有开放窗口,而 OVH 只有 11.5%。接入服务商更差:Cablevision 为 98.1%,Shaw 为 96.5%,Bharti Airtel 为 85.0%。
RFC 9319 已经说明,最佳实践是不设置 maxLength。maxLength 这一设置会让 ROA 同时覆盖其中的更小地址块,因此不设置它就意味着 ROA 只匹配实际通告的那个地址块。事件发生后,Hetzner 收紧了三条前缀,包括被劫持的那条,但其 63 条受覆盖路由中仍有 49 条保持开放。
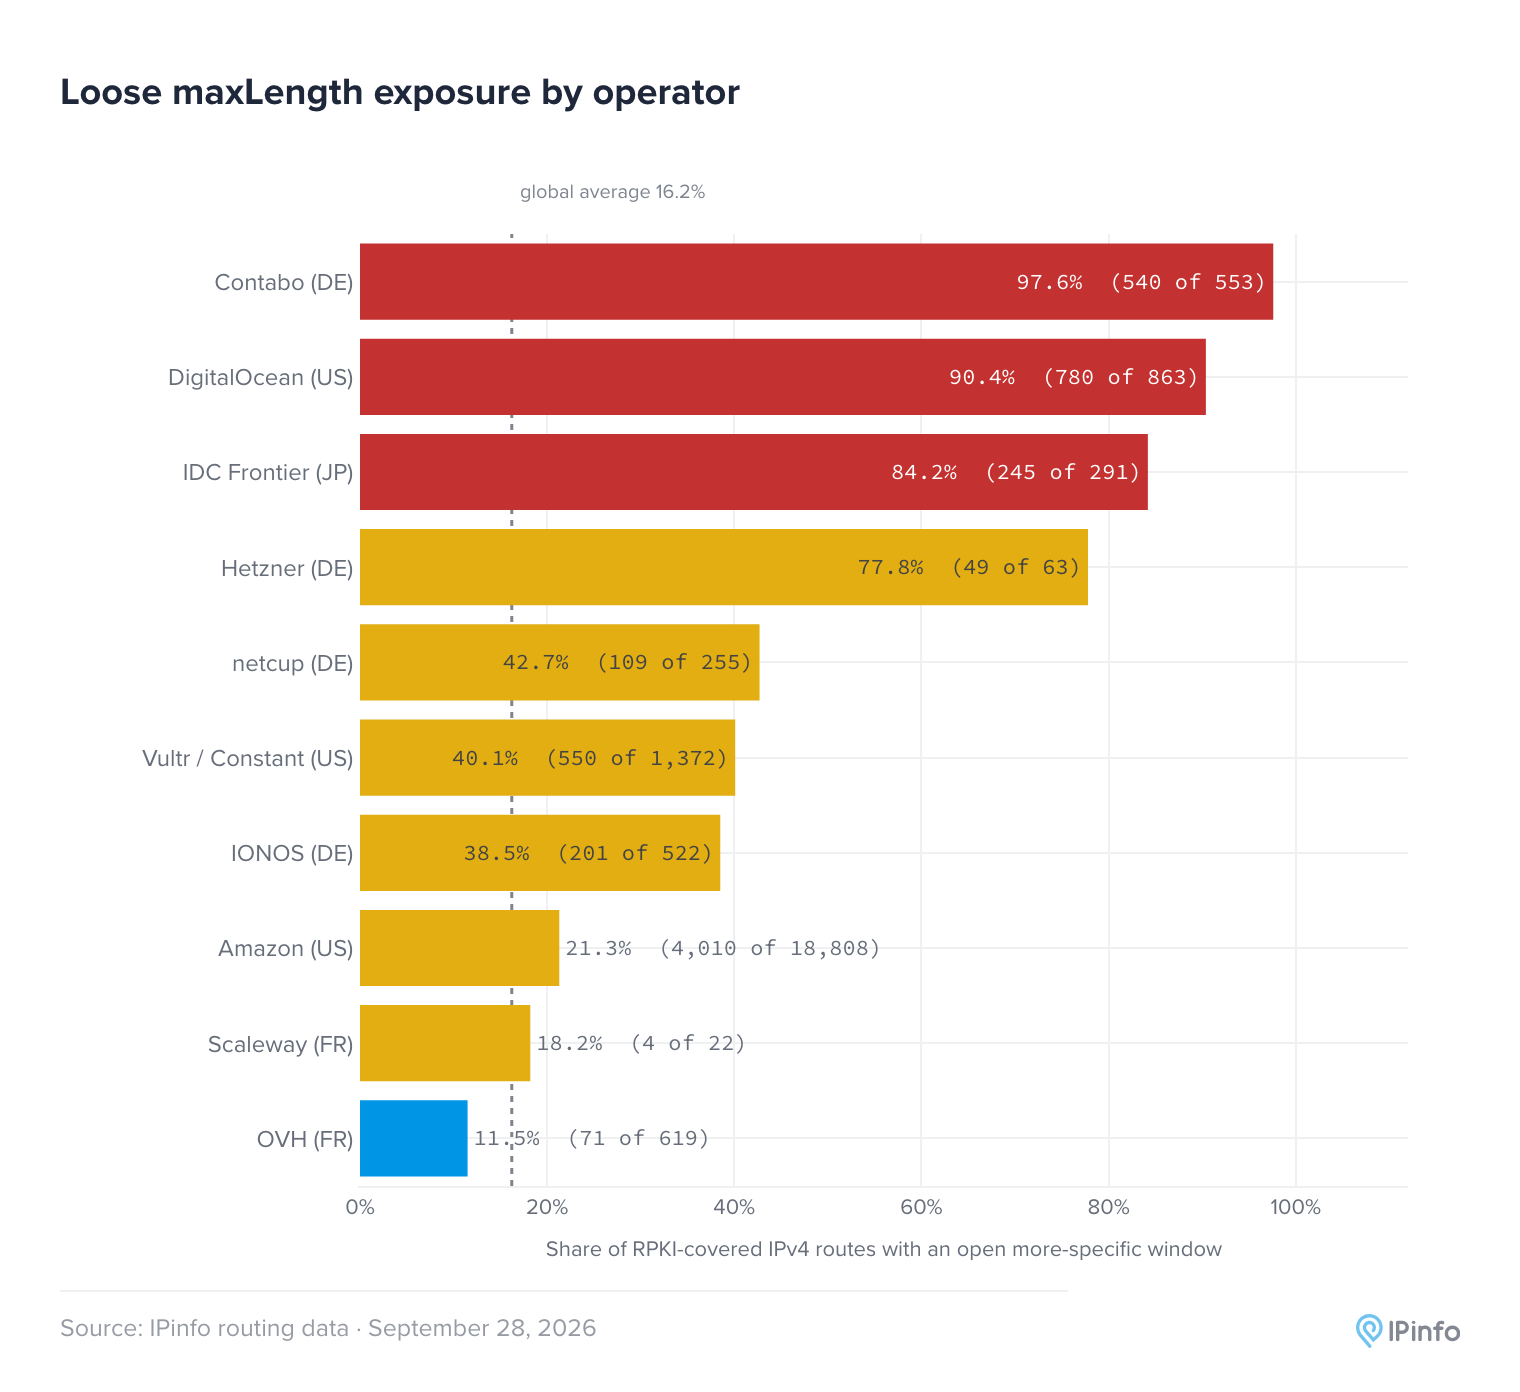
图为按托管商划分的、存在开放更具体前缀窗口的 RPKI 覆盖 IPv4 路由占比,对照 16.2% 的全球平均值(2026 年 9 月 28 日)。
RPKI 覆盖范围出现下降的地方
RPKI 覆盖也可能在不造成中断的情况下消失。缺失 ROA 只是移除了保护,除非有人专门去看,否则没人会注意到。过去一年里我们发现了几起这样的情况。
与中国相反,毛里求斯的 RPKI 覆盖下降了。其 IPv4 地址处于有效路由中的占比从 2025 年 9 月的 94.0% 降到 2026 年 9 月的 69.0%。SEACOM(AS37100)在 1 月 1 日丢失了六条 ROA 中的四条。其中一条覆盖了 105.16.0.0/12,一个约一百万地址的地址块,其中 46% 位于毛里求斯。仅这一个地址块就解释了毛里求斯的下降,而且到 9 月 28 日它仍然没有 ROA。
另外两家运营商显示了同样的问题发生然后被修复。Saudi Telecom(AS25019)在 3 月 30 日到 4 月 13 日之间丢失了 19 条路由的 RPKI 保护,其中包括六个总计约 160 万地址的大地址块,因为那六个地址块的 ROA 消失了。当这些 ROA 在 9 月 21 日和 22 日恢复后,沙特阿拉伯的覆盖也恢复了。
在摩洛哥,Orange Maroc(AS36925)是唯一发布 ROA 的大型运营商,而它的大部分 ROA 两次失踪:一次是 2025 年 7 月到 2026 年 7 月,另一次是 7 月 25 日到 9 月 3 日。摩洛哥从 20% 覆盖几乎掉到零,然后又恢复。
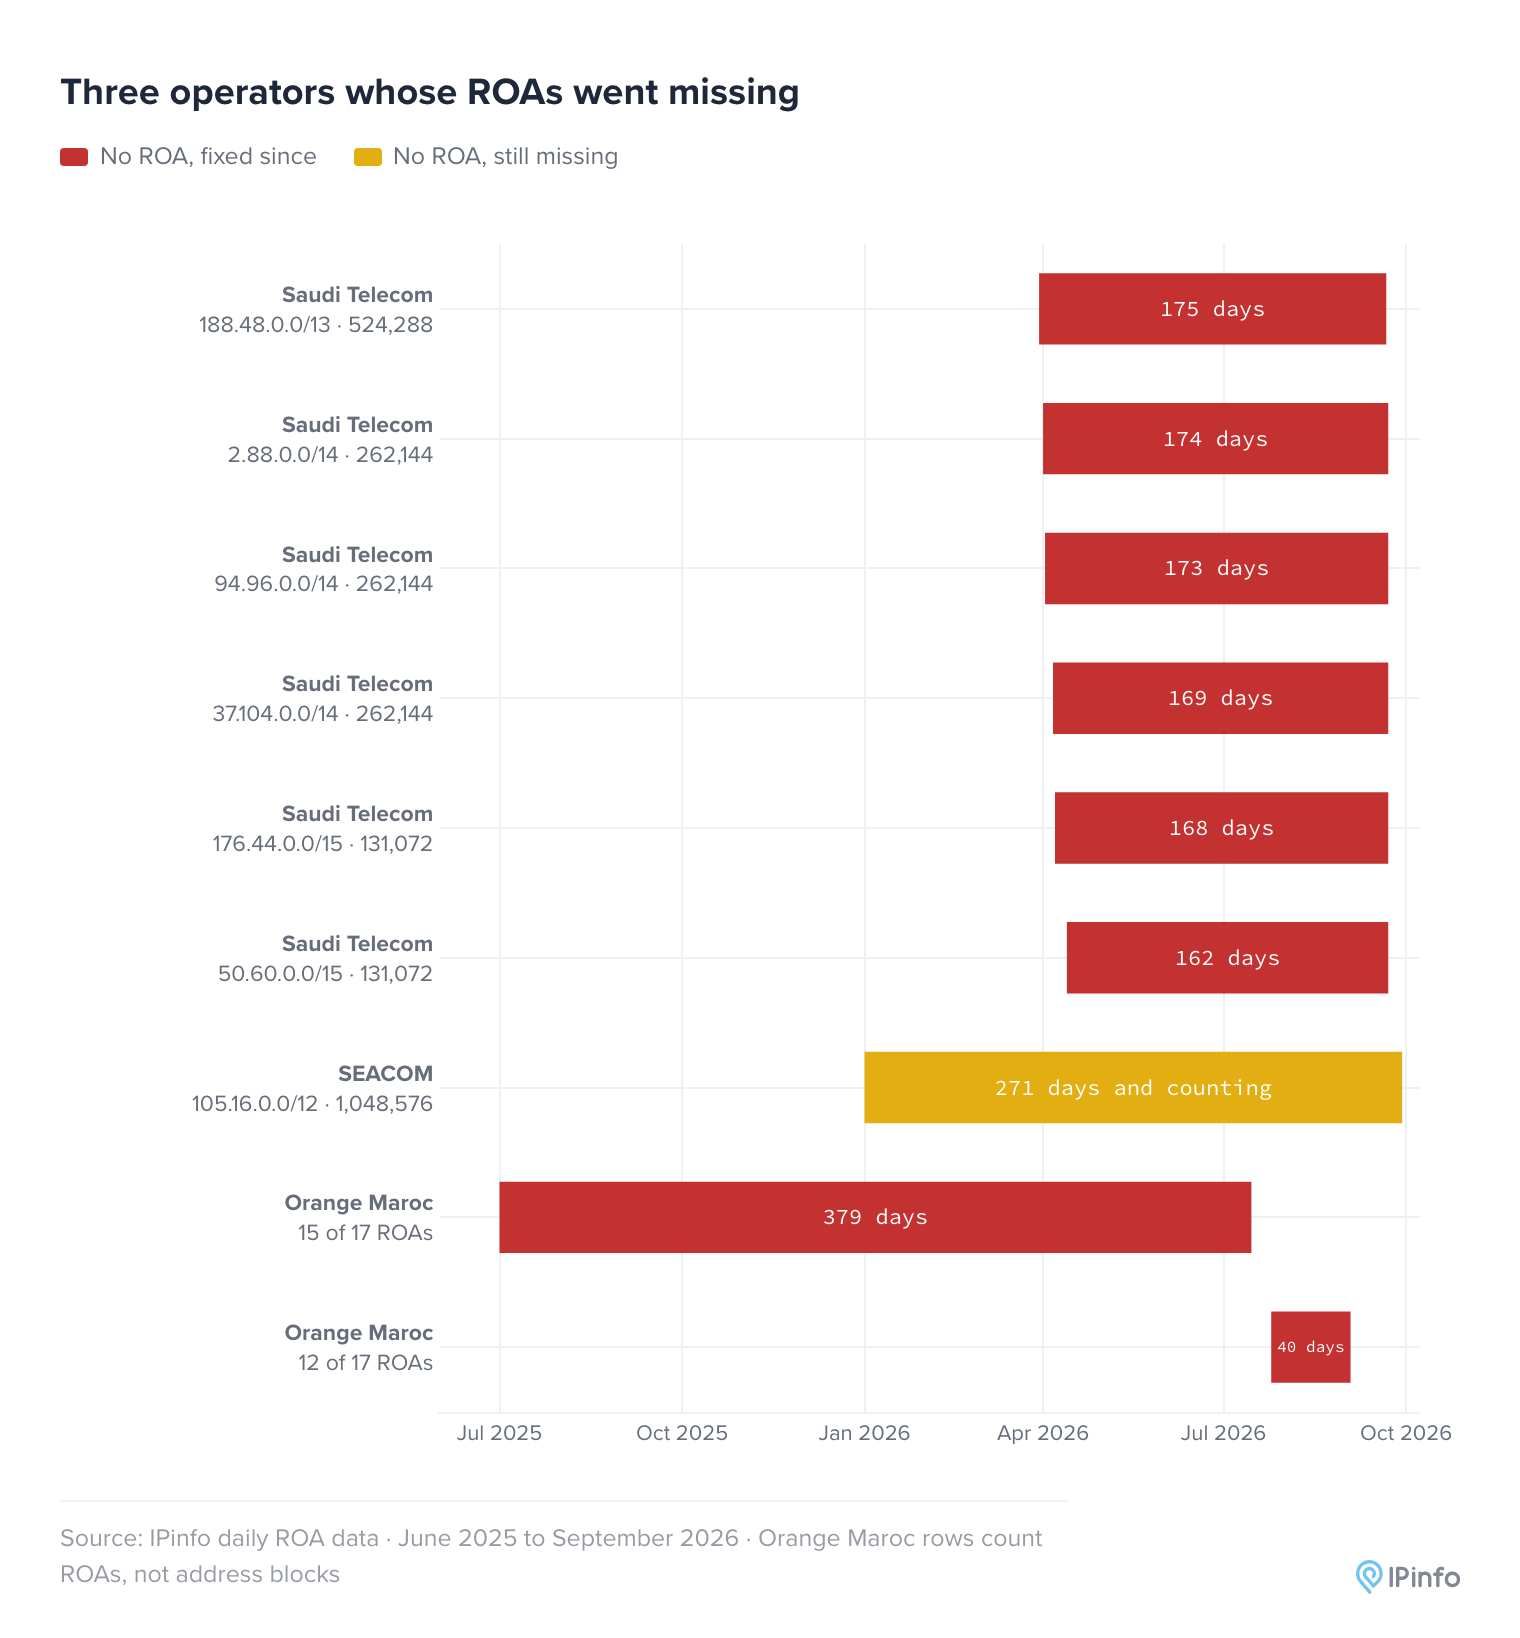
图为 Saudi Telecom(AS25019)和 SEACOM(AS37100)最大地址块,以及 Orange Maroc(AS36925)大部分 ROA 没有 ROA 的天数。这些路由仍然可达,但失去了 RPKI 保护。SEACOM 的地址块在 2026 年 9 月 28 日仍没有 ROA。
一个测量陷阱
这里有一个关键的测量陷阱。某些验证方法会把一个 RPKI 记录算作失败,尽管它在实践中仍在提供保护。
每条签名记录都带有一个指向上一级证书的链接。当运营商迁移其存储库时,这个链接可能失效,于是逐条检查记录的校验器会报告硬性失败。但真正生成路由器所用列表的验证过程从不跟随这个链接,而是从信任锚向下遍历。
我们发现了数千条被标为失败的记录,它们却出现在我们检查过的每一个独立验证集合中,且其路由仍是 RPKI 有效的。因此,如果你在阅读任何人的 RPKI 数字,包括我们的,值得知道对方统计的是两者中的哪一种。失败记录的计数并不是衡量保护丢失的尺度。
路径验证开始落地
ROA 保护路由的起源。它们对到达该起源所用的路径是否合理不发表任何意见。
ASPA(Autonomous System Provider Authorization,自治系统提供商授权)正是解决这一点。一个网络发布一条签名记录,指明其授权的上游提供商,这使其他人能够把观察到的 AS 路径与这些记录比对,从而抓住起源验证漏掉的路由泄漏。
部署尚早但很快。2025 年 9 月 28 日,有 131 个网络发布了 ASPA 记录。到 2026 年 9 月 28 日,数量达到 3,272 个,是原来的 25 倍。
增长呈阶梯状而非平滑曲线。RIPE NCC 从 9 月到 11 月下旬大约在 85 个网络,到 12 月底攀升到 470 个。ARIN 在 1 月 21 日跃升,APNIC 在 6 月底和 9 月再次跃升,9 月其数量几乎翻倍。每一次跃升都跟随一个注册机构提供 ASPA 签名能力,因此工具一直是主要驱动力。一个细节是:APNIC 于 7 月 9 日宣布支持,而其曲线从 6 月 26 日开始爬升。
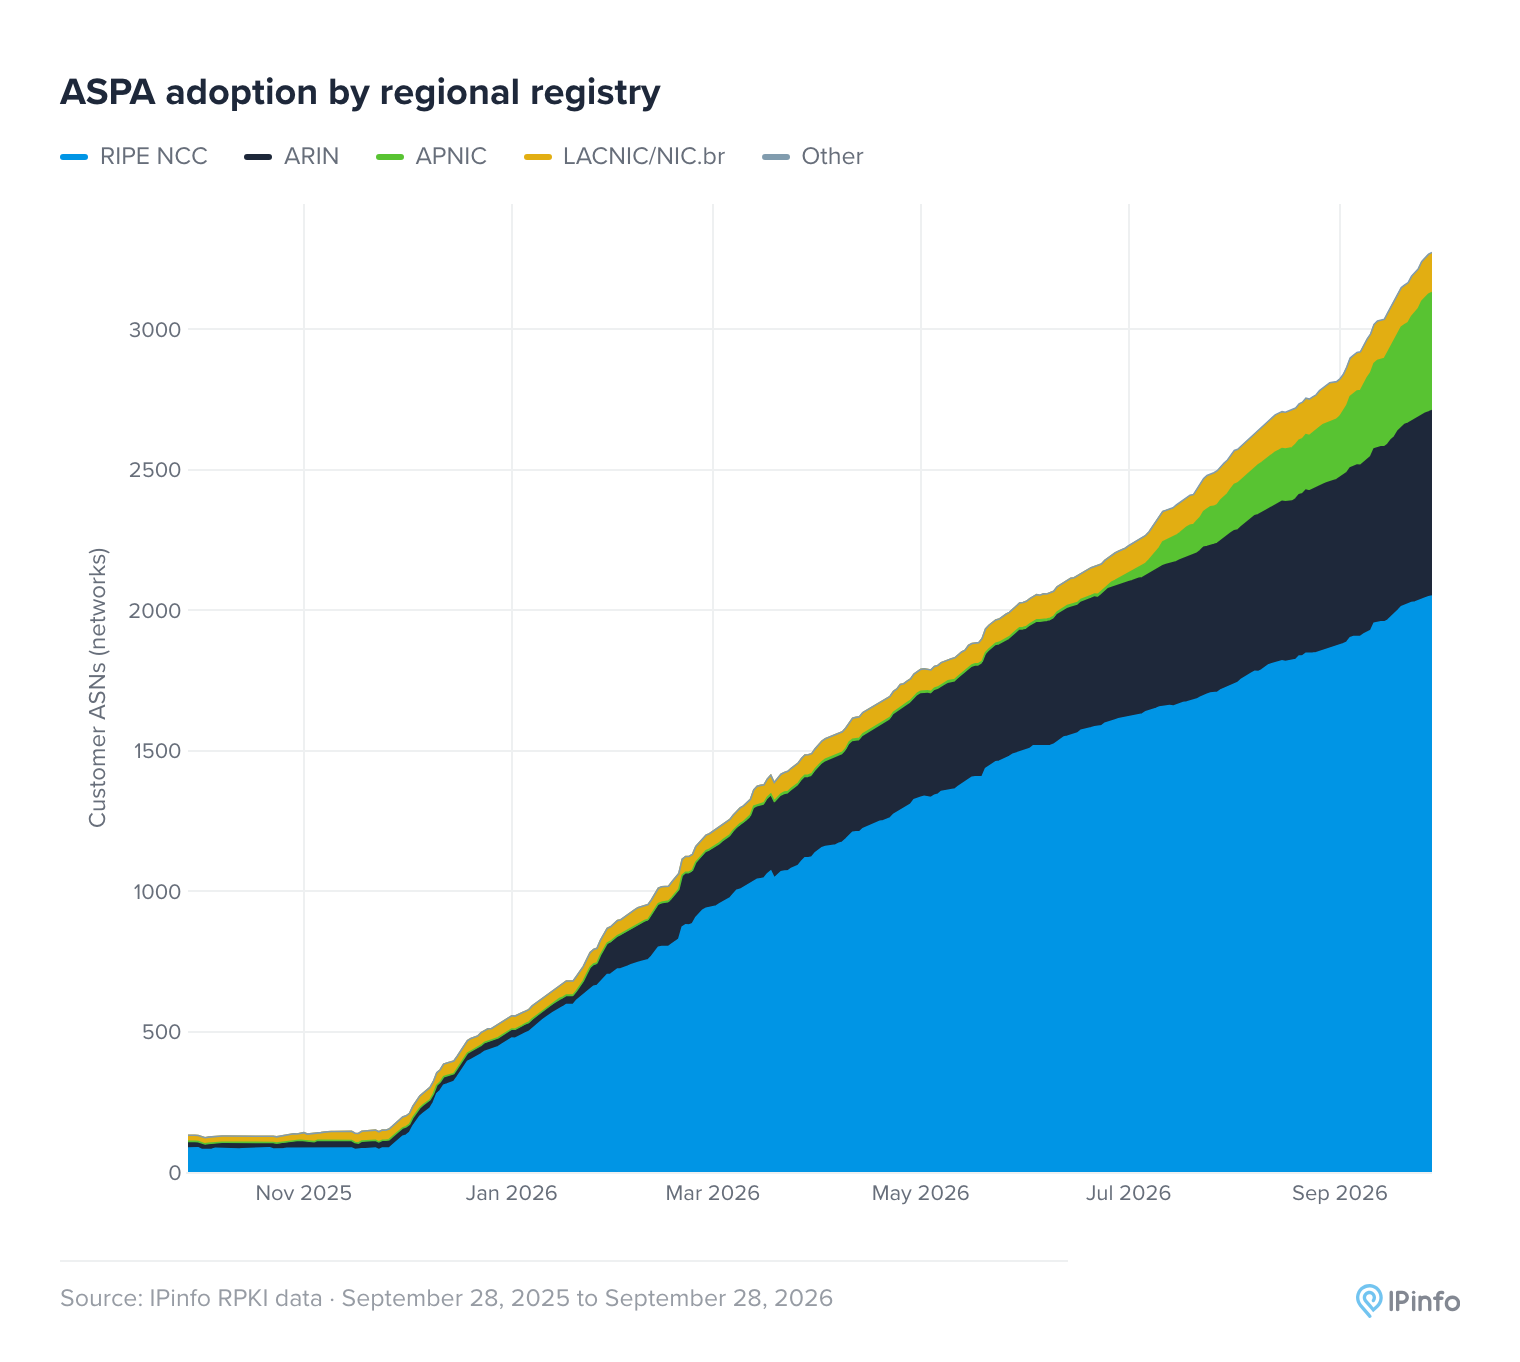
图为 2025 年 9 月 28 日到 2026 年 9 月 28 日按注册机构堆叠的发布 ASPA 记录的网络数量。12 月、1 月、6 月和 9 月的增长与注册机构发布签名工具的时间相吻合。
这样的覆盖现在已经足以提出更好的问题:观察到的路由中有多少是 ASPA 有效的?
2026 年 9 月 28 日,9.7% 的观察路由通过了 ASPA 检查,一年前为 6.2%。其中大部分是自动通过的:按照草案规则,只经过一或两个网络的路径总是通过,而这些短路径在这两年都约占路由的 6%。
把它们去掉后,各网络所发布的记录验证了约 3.5% 的路由,高于一年前的约 0.1%。这才是真正的进展。
其余几乎所有部分都不是失败,而是未知,因为沿这些路径发布记录的网络太少,无法判断。实际上,ASPA 今天只能检查路由的一小部分,而这一小部分会随着每一个发布记录的网络而增长。
更有意思的是可以判断且失败的那部分。在中途违反 ASPA 规则的路径——也就是收集器最有信心读取的信号——从几乎为零升至观测量的 0.048%。这不一定意味着路由变差了:一条路径只有在足够多的部分声明了提供商之后,才会被称为无效,因此随着发布量增长,以前无法判断的路径变得可测试,其中一些失败了。
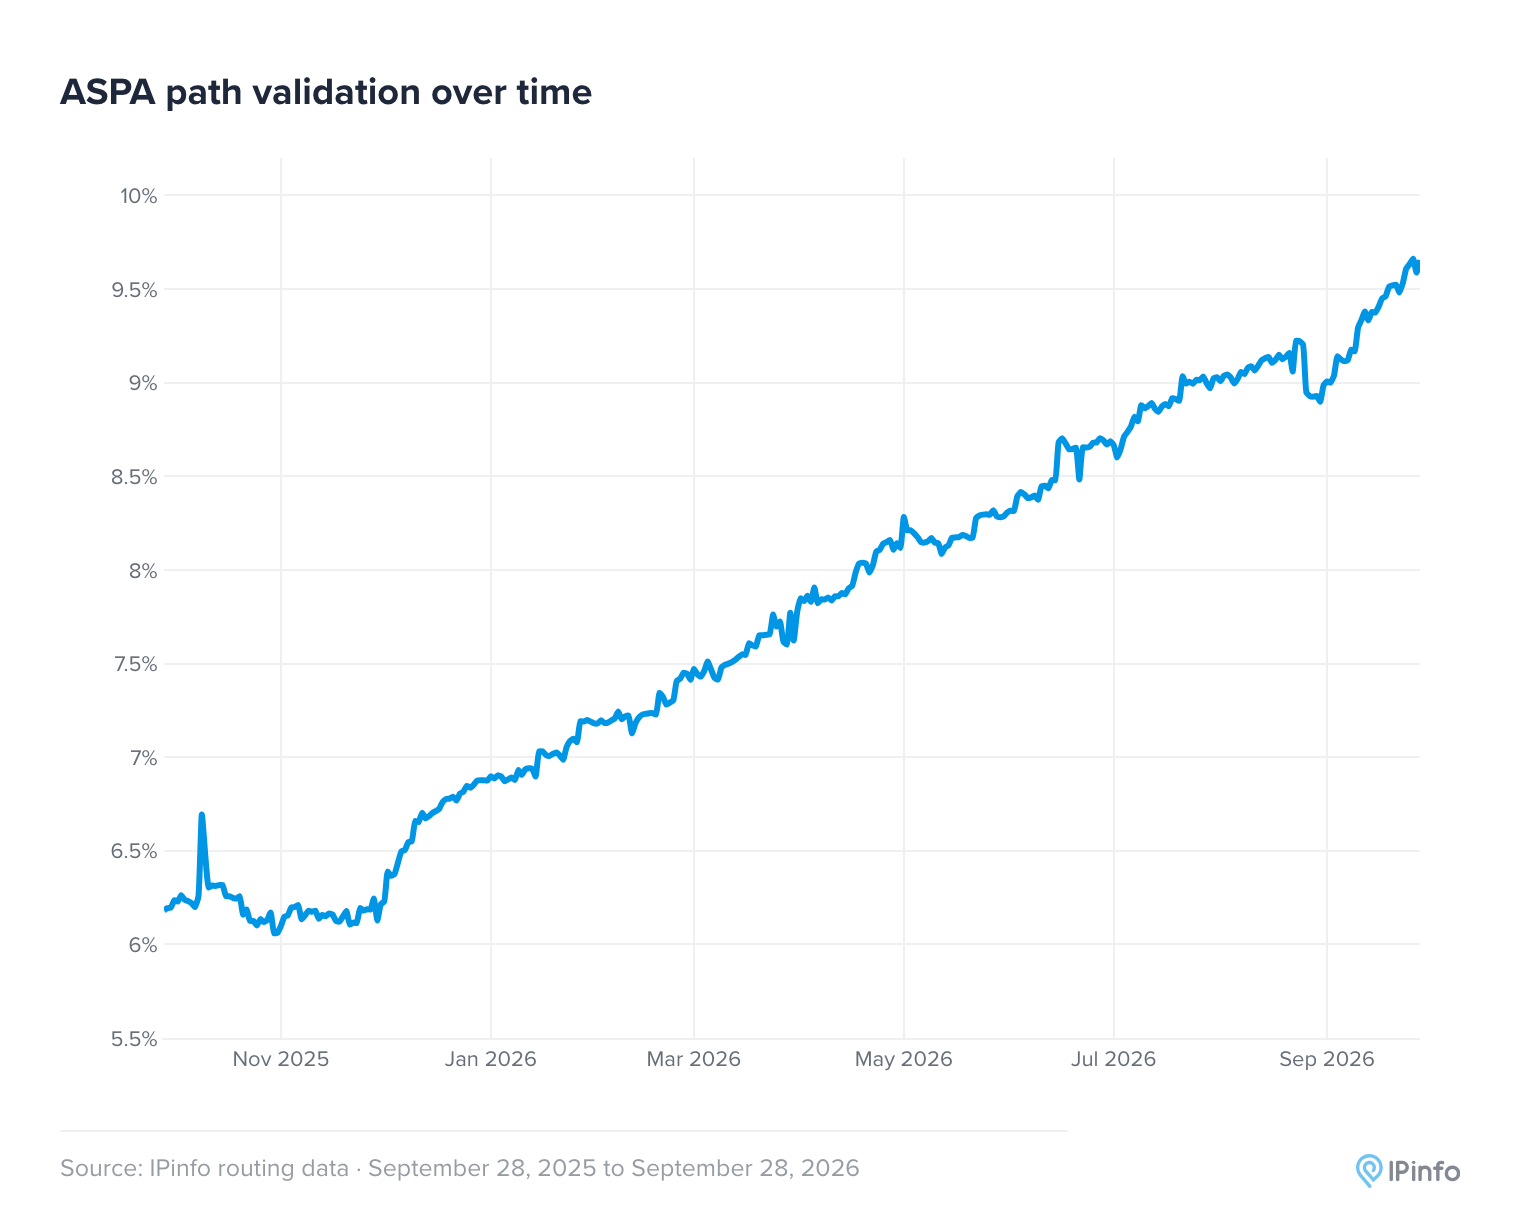
图为按路由观测加权的 ASPA 有效观察路由占比。总体从 6.2% 升到 9.7%,但其中约六个百分点是结构性底线;已发布记录带来的约为 3.5 个百分点,高于 0.1。
归因这些失败需要谨慎,因为空缺位于路径中途:一个提供商的记录过时,会使其所有客户的路由看起来无效,因此按起源排名会责怪错误的一方。
如果改为按跳归属,排在最前面的反而是做对了的网络。Cogent、Arelion 和 GTT 都声明 AS0,意思是它们不向任何人购买转接。这是真的,而且正是这一点防止了路径更下游的过时记录伪装成“无声明”而被隐藏。真正的空缺更小:在发布 ASPA 记录的 3,272 个网络中,有 479 个在我们的路由数据中可见的上游提供商从未声明,涉及 658 个缺失关系。
最大的单一原因是一家运营商。Syrian Telecom(AS29386)发布了一条记录,指明四家运营商。其中三家只承载了我们观察到经由它的 16% 转接流量,第四家一家都没有承载。处理其余 84% 流量的四家运营商没有出现在记录中,因此经由它们到达的约 40% 路径检查失败,其余结果则为未知。
经由 Syrian Telecom 自己的路由,以及两个通过它接入互联网的叙利亚网络的路由,这条记录占了互联网上所有中途 ASPA 失败的 21%。另有 3 个百分点来自 AS201550,这是 Syrian Telecom 的第二个网络,它的记录复制了同样的四家运营商,而没有指明它所连接的 Syrian Telecom 网络。这意味着全球 ASPA 失败率还不是衡量互联网健康状况的尺度,其中约四分之一来自一家运营商的不完整记录。
在 PCCW Global 传递 Pakistan Telecom 对 YouTube 地址通告的十八年后,PCCW 成了新系统中的一个空缺。ASPA 并不能阻止 2008 年的事件,覆盖那一事件的是 RPKI 的起源检查。但 ASPA 能让其他人检查 PCCW 在一条路径中的位置,而 AS3491 尚未发布记录。这本身不会破坏什么。不过,今天仍有近 6,000 条经过 PCCW 的路径被读作 ASPA 无效,因为其下游网络发布的记录把 PCCW 排除在外。
运营商可以做什么
RPKI 现在已经保护了大多数互联网路由,无效路由也几乎不再传播。剩下的缺口大多掌握在拥有这些地址的网络自己手中:
- 为所有你通告的地址发布 ROA。 仍有十分之三的路由前缀不是 RPKI 有效的。
- 不设置 maxLength。 六分之一的受覆盖 IPv4 路由存在和攻击 Hetzner 所用窗口一样的开放窗口。
- 检查你的 ROA 是否还在。 Saudi Telecom、SEACOM 和 Orange Maroc 都曾丢失过部分 ROA,而且因为没有出问题,很容易被忽略。
- 发布 ASPA,并列出每一个提供商。 Syrian Telecom 的记录漏掉了承载我们看到的大部分到达其流量的四家运营商,因此许多经过它们的路由检查失败。
IPinfo 每天跟踪每个路由前缀的 RPKI 状态:ipinfo.io/data/rpki。
方法说明:所有数据来自 IPinfo 的路由与 RPKI 数据集,每天一个 RPKI 快照。RPKI 有效性是指路由前缀中被判定为有效的比例,而不是单个 RPKI 对象的验证状态。路由数据来自公开的 RIPE RIS 和 RouteViews 收集器,IPinfo 每天摄取。一个前缀的可见度是携带它的收集器 BGP 对等体数量。2026 年 9 月 28 日,在所有至少被其中一个收集器看到的前缀中,这一比例为 70.3%;若要求至少两个观测点,则去掉孤立公告后为 71.4%。传播数值是中位数,对应均值为 519、515 和 9,被一小部分更广泛可见的无效路由拉高。
国家数据只使用 IPv4,并按地址而非前缀计数。每个路由前缀按 IPinfo 地理定位拆分到各国,因此一个一半地址在意大利的 /16 会为意大利计入 32,768 个地址。路由重叠时,每个地址只计一次,且每年都使用当前地理定位。一个地址只要被任何一条 RPKI 有效路由包含,就算作已覆盖。图 3 中的前缀占比把每个前缀分配给其第一个地址所属的国家。图 3 中的加权无效占比按路由计算:把每条路由的地址数乘上看到它的观测点数量。
按传播加权的数值从 2024 年开始,因为更早的快照没有底层对等体数据。年度对比使用每年 9 月 28 日的快照,除非另有所指。
这些数字是单日快照,而非平均值。每日序列足够稳定,因此这没有实际差别:RPKI 有效占比每天中位数变动 0.05 个百分点,而每个日期前后七天的均值与单日值相差不到 0.1 个百分点。
maxLength 的测量覆盖 2026 年 9 月 28 日被两个或以上观测点看到的前缀,这样去掉了孤立通告。“开放窗口”是指某个路由前缀的覆盖 ROA 允许比所通告前缀更长的前缀,且在该范围内没有运营商自己的更具体路由。
ASPA 数据覆盖 2025 年 9 月 9 日到 2026 年 9 月 28 日的每日观测,按路由观测而非不同 AS 路径加权。0.048% 这一数字只是中途无效;终端跳无效被排除,因为它取决于收集器对等体自己的记录,而那里一条不完整记录会污染该对等体的整个表。两个对等体占了其中 70%。
评论
讨论气氛整体技术务实,但分歧主轴落在 RPKI 普及后的中心化风险:肯定者欢迎高采纳率和 ASPA 路径验证,质疑者则担心路由授权被集中到荷兰等地数据库后,当地政府可借法律压力操纵数据库,轻易切断他国网络。中国 IPv4 有效路由占比从 3.7% 暴涨到 83% 的反直觉跃升,引发其可能在为网络攻击或报复做准备的猜测;也有人吐槽原文写得像纳税申报表一样枯燥。
肯定 RPKI 高采纳率并看好 ASPA 路径验证
- 有网络组织几年前已推动自身及下游客户路由成为 RPKI 有效路由,如今看到整体采纳率很高令人鼓舞;ASPA 现已可用于 ASN 路径验证,后续值得考虑部署,以进一步加强路径安全(少数人)
担心 RPKI 中心化后会被注册地政府用作断网武器
- RPKI 将一国允许的全部路由集中到位于荷兰等地的数据库服务器并自动执行,注册机构面临法律压力,所在国政府只需篡改数据库,就能以极低成本切断目标国家的互联网访问,例如俄罗斯(少数人) > 把俄罗斯的全部合法路由集中到荷兰的数据库并自动执行,荷兰政府篡改该数据库就能切断俄罗斯网络(@cowlevel)
认为中国 RPKI 占比跃升可能是在为网络战做准备
- 中国 IPv4 有效路由占比的暴涨被解读为可能预见到近期网络攻击,或是在为报复行动做准备;这种解读还猜测其军事或情报部门可能没料到这一数据会被公开(少数人) > 中国可能预见到近期网络攻击,或是在为报复做准备(@0xbadcafebee)
认为 whois 已过时,需要能查 IP 段归属的公共服务
- whois 被认为过于陈旧,社区希望出现公共服务,能验证某个 IP 段属于哪个国家或证书,以适配 RPKI 的验证需求(少数人) > whois 太过时了,有没有公共服务能查某个 IP 段属于哪个国家或证书?(@est)
吐槽原文写作枯燥、缺乏比喻和过渡
- 有人抱怨原文冗长无聊,读起来像看纳税申报表,呼吁 IPInfo 在写作指南中要求用比喻、比较和过渡段落来拆分枯燥内容(少数人) > 读起来像读纳税申报表一样枯燥,希望多用比喻、比较和过渡来拆分长文(@0xbadcafebee)
有价值的补充
- ASPA 现已可用于 ASN 路径验证,是在 RPKI 之后进一步验证 AS 路径的技术手段,值得作为后续部署选项关注
- 按地址统计,中国 IPv4 有效路由占比从 3.7% 升到 83.0%,几乎贡献了全球增幅的 60%,是本次整体采纳率跃升的主要来源