周五,钱包厂商账本(Ledger)宣布,东南亚售出的少量账本钱包因后门被盗走约 1.02 亿美元加密货币;德国售出的钱包也发现植入物。植入物最初见于马来西亚授权经销商售出的账本 Nano X(Ledger Nano X),账本称数量有限且均来自同一卖家。但一名欧洲用户称,他 8 月在欧洲一电子连锁店、本周末在同连锁另一门店买的两台 Nano X 均发现植入物,认为供应链已遭入侵。
正文
在 Ledger 于周五宣布,一批在东南亚销售的 Ledger 钱包中被植入后门,致使窃贼从用户手中盗取了约 1.02 亿美元加密货币后,又传出在德国售出的其他 Ledger 钱包也存在植入物的消息。
这些硬件植入物最初是在数量不明的 Ledger Nano X 钱包中发现的,这些钱包由位于马来西亚的 Ledger 授权经销商 CryptoBilis 售出。Ledger 称,植入物仅出现在同一卖家售出的有限数量设备上。但一名欧洲的 Ledger 设备所有者随后表示,他在 8 月从一家大型欧洲电子产品连锁店购买的 Nano X 中发现了植入物,本周末在同一连锁店的另一家门店购买的第二台设备里也有植入物。他认为,这表明 Ledger 的供应链已被入侵。
此后,用户和研究人员还报告在 Ledger Flex 和 Ledger Stax 设备中发现了植入物——这是 Ledger 较新的两条产品线,用于安全存储访问持有者加密货币账户所需的密钥。
这些植入物并非首次在 Ledger 钱包上被发现。著名硬件黑客 Joe Grand 今年早些时候就在几台 Nano X 钱包中发现了植入物,并于 3 月通知了 Ledger,这引发了外界对 Ledger 处理该问题紧迫性的质疑。最近发现的许多植入物似乎是 Grand 所发现版本的更复杂迭代。
Grand 发现的植入物都出现在未经授权的在线卖家售出的钱包里,这些卖家看起来是打一枪换一个地方、经营时间不长。但 CryptoBilis 和欧洲电子产品连锁店售出的钱包中出现植入物,说明攻击者已经改变策略,可能正在故意入侵授权经销商出售的钱包。Ledger 及其竞争对手 Trezor 多年来一直提醒用户只从官网或授权经销商处购买钱包。但最近的入侵表明,攻击者正刻意针对授权卖家,以利用客户对他们的信任,并让植入设备获得更广泛的销售渠道。Grand 和其他研究人员表示,攻击者入侵钱包的手法变得更加熟练和有系统性,使植入物更难被发现。
目前不清楚这些植入物在已售设备中潜伏了多久,但上周一次协同盗窃导致数百万美元加密货币从设备和账户持有者手中被盗。根据区块链研究公司 Bitquery 的数据,仅与受入侵的 CryptoBilis Ledger 设备相关的约 315 个账户就被盗取了加密货币,目前价值约 1.02 亿美元。被盗资金包括比特币、以太坊、波场(Tron)和其他加密货币。据报道,部分资金在窃贼转入的账户中被冻结,其他资金似乎位于被标记为欺诈的账户中。尚不清楚从其他卖家处购买设备的 Ledger 用户是否也有资金被盗。
总部位于法国的 Ledger 在发到 X 的声明中写道,已要求 CryptoBilis 停止所有 Ledger 设备的销售和发货,直到能够展开调查。CryptoBilis——获授权在马来西亚、印度尼西亚和菲律宾销售 Ledger 钱包——在其网站上写道正在配合 Ledger 的调查。
但一位名叫 Johannes 的用户周末在 X 上写道,他亲自从一家 MediaMarkt 门店购买的一台 Ledger Nano X 钱包里有植入物。MediaMarkt 相当于德国的百思买(BestBuy),在十个欧洲国家拥有 1000 家门店。它被列为奥地利、德国、西班牙和土耳其的 Ledger 钱包授权经销商。
Johannes 告诉 Zero Day,他 8 月在德国一家 MediaMarkt 门店购买了该钱包,但直到本周末出现发现植入物的报道后才拆开设备。他发布了设备中天线和植入物的照片。Johannes 说,他的加密货币没有被盗。
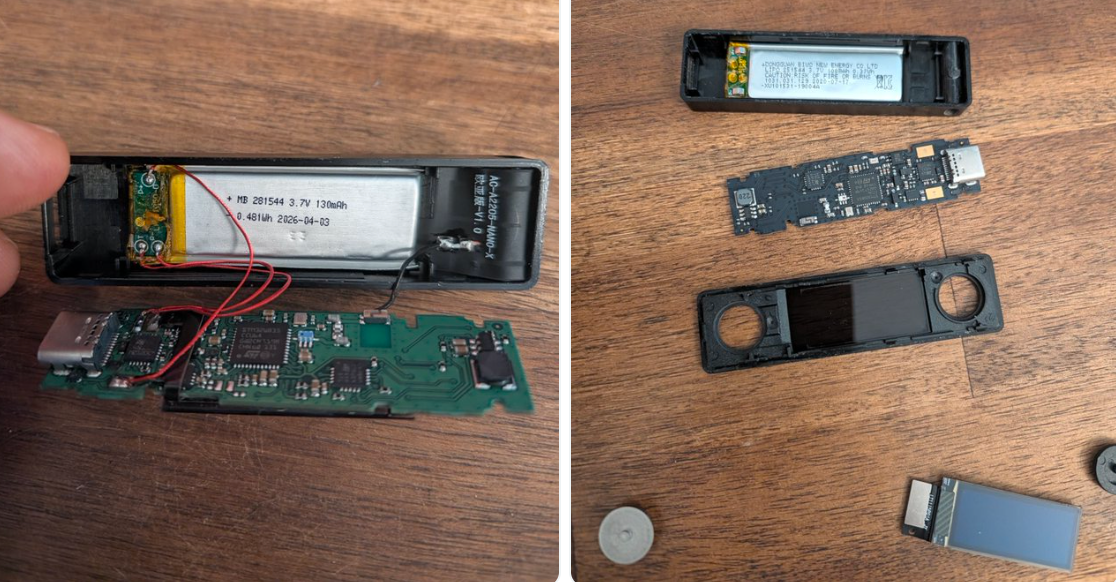
本周末 Ledger 在 X 上更新称,植入物问题可能源于授权经销商从非法渠道获取 Ledger 钱包,或在转售被买走又退回——且已被入侵——的钱包。
“我们提醒授权经销商和分销商,只能通过授权渠道采购产品,绝不能重新上架退回的产品,”Ledger 写道。“这是一个持续存在的威胁,不仅影响 Ledger,也影响整个生态系统,我们呼吁该领域的其他方与我们合作,为用户做出改进……提高物理供应链完整性的门槛有利于整个生态系统。”
但 Johannes 周一从另一家 MediaMarkt 门店购买了第二台 Ledger 钱包,也在其中发现了植入物,他认为这表明 Ledger 的供应链已被入侵。
“这表明这是一个广泛存在的问题,而非孤立事件,可能影响欧洲各地 MediaMarkt 和 Saturn 门店的 Ledger 库存,”他在 X 上写道。他起初以为自己这两台被入侵的设备可能是门店当作新品转售的退货,但一名 MediaMarkt 员工告诉他,这些是全新设备,退货会寄回 Ledger,而不是重新销售。
Ledger 没有回应 Zero Day 的询问,但该公司在 X 上写道,目前“没有迹象表明 Ledger 的安全基础设施、系统或服务遭到入侵”。
此事引发了外界对 Ledger 应对植入物以及其对客户透明度的质疑。在 Grand 去年 3 月就发现的 Ledger 钱包植入物通知该公司后,公司告诉他会调查以确定植入者是谁。但 Grand 说,他此后没有收到任何后续消息,直到几个月后他主动询问,Ledger 的人员才告诉他们没有发现任何人利用这些植入物从设备所有者那里窃取加密货币的证据。
但在此之后,情况开始发生变化。
4 月和 5 月,Grand 在网上公布了自己的植入物发现,并在 4 月和 5 月的会议上做了两次相关演讲。法国商人、臭名昭著的比特币交易所 Mt. Gox 前首席执行官 Mark Karpelès 在交易所垮台后被指控欺诈,他在网上看到 Grand 的研究后,决定购买 Ledger 钱包,看看能否也找到植入物。他拿到两台钱包,发现了 Grand 所发现植入物的更先进迭代版本,并于上个月在网上公布了自己的发现。
Karpelès 在加密货币世界的知名度使植入物的信息在加密社群中广泛传播,这可能是上周盗窃事件发生的原因。攻击者可能一直在等待,直到积累了大量关联大额余额的钱包,再实施大规模资金盗窃。但一旦植入物的消息开始传播,可能促使窃贼在钱包所有者来得及转移资金保护之前,尽快从已被入侵的钱包中攫取尽可能多的加密货币。网上有人称赞 Karpelès 揭露了这些植入物,以及一个在他写下相关发现前可能多年都不会被察觉的行动。
不断演变的后门
2025 年 8 月,在有人发布 Reddit 帖子称在自己的 Ledger Nano X 钱包里发现了东西后,Grand 开始研究 Ledger 钱包。这名从泰国在线市场购买钱包的用户撬开钱包外壳,发现了本不该存在的额外电路。他把钱包寄给 Grand,想确认这是否是后门,并确定其设计用途。
在设备内部,Grand 发现了一块额外的电路板,以及天线、LTE 模块和 eSIM。他确定,该植入物会窃取受感染钱包的恢复种子(recovery seeds),并将其发送给攻击者。植入物会静默留在设备上,直到所有者初始化设备并使其生成随机种子短语——本质上是存储在 Ledger 设备上、允许持有者访问其加密货币账户的密码。当设备将种子短语的每个字符发送到设备的小屏幕显示给所有者时,植入物会复制并存储这些数据,随后利用 LTE 模块、天线和 eSIM 连接附近的蜂窝基站,将种子发送给黑客。
经营 Grand Idea Studio 的 Grand 对这一发现感到兴奋,因为尽管长期以来一直有关于钱包硬件植入物的传闻和理论说法,他此前从未在真实环境中见过。他从泰国的几家在线卖家那里又购买了八台 Ledger 钱包,发现其中四台被类似植入物入侵。Grand 购买的这些设备都来自 Lazada 上的“可疑”卖家,Lazada 是东南亚的一个电子商务平台,隶属于中国公司阿里巴巴集团。这些设备从泰国发货。
3 月 4 日,Grand 向 Ledger 报告了自己的发现,并与该公司团队进行了 Zoom 通话,随后在 4 月的 Tropicon 会议和 5 月的 Hardwear.IO 会议上做了两场关于后门的演讲,并将幻灯片发布到网上。他还在转入与 Ledger 一些技术人员以及一名驻日本研究人员的 Signal 群聊之前,继续与 Ledger 有一些邮件往来;那名日本研究人员 3 月通过当地在线卖家购买了一些钱包,并在其中发现了植入物。
这段视频是 Joe Grand 今年早些时候在 Tropicon 大会上关于 Ledger 植入物的演讲。
9 月,Karpelès 看到 Grand 的研究后拿到两台 Ledger 钱包,其中一台是从亚马逊上的一名中国卖家处以半价购买的,装在从马来西亚寄来的“完好无损”的收缩包装盒里。他在两台钱包内部都发现了植入物,并于上个月在 Tibane Labs 的网站上公布了自己的发现;Tibane Labs 由 Karpelès 拥有,用于进行区块链研究和制作开源工具。这些植入物的运作方式与 Grand 发现的类似,但设计上复杂得多,隐藏得也更巧妙,使其在设备内部更难被发现。
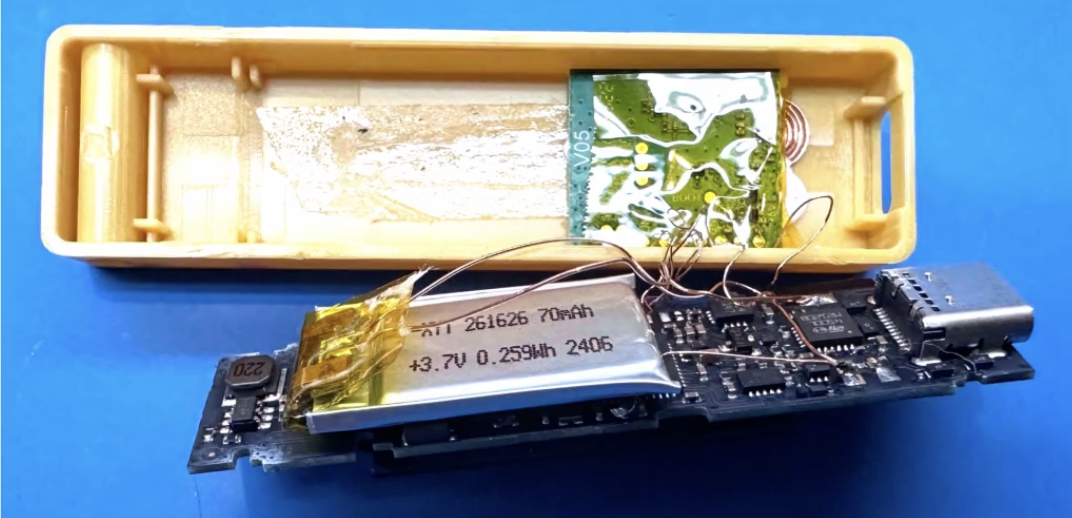
Karpelès 说,Grand 发现的版本似乎是一个随时间演变的原型。第一代涉及一束手工焊接的电线,任何打开设备的人都会注意到。这些电线将植入物连接到 Nano 的屏幕,以在屏幕上显示随机生成的种子时抓取每个字符。
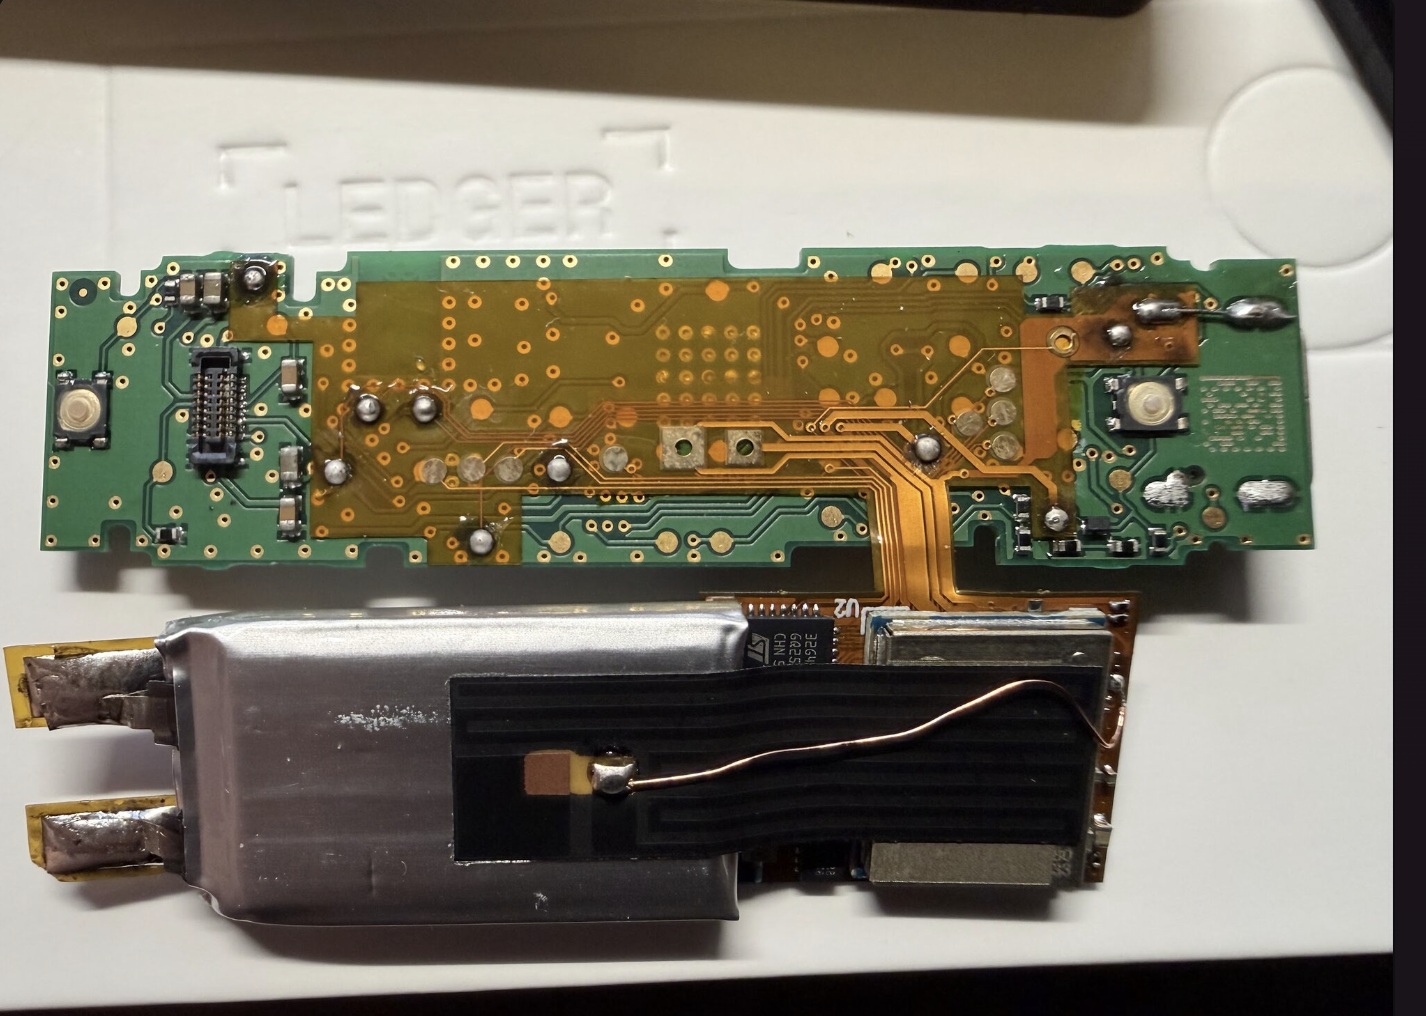
更先进的植入物使用了一块橙色、透明的定制柔性电路,铺在钱包原有的电路板上,平整地层压在上面,并在选定位置焊接,从而无需焊接那些容易被看到的电线。为了给额外电路腾出空间,黑客把原来的电池换成了更小的电池。根据一些标记,该植入物似乎是在 2025 年 12 月或更晚组装的。
他在从马来西亚寄来的设备中发现的第二个植入物最为先进。在钱包内部,看不出它与未经改装的 Nano X 设备有任何区别。但沿着电路板顶边延伸的一根黑色细天线暴露了痕迹。此前设计中的其他所有暴露痕迹都被消除了。橙色柔性电路被涂上了与合法 Ledger 电路板相同的黑色,从而与那个组件融为一体。部件编号被刮掉,原来的电池也还在。攻击者只是去掉了通常位于屏幕后面的一些填充物,为植入物腾出空间。攻击者还在天线上丝印了一个部件编号——AC-A2016-NANO-V1.1——这表明它是一个定制生产的组件,被制造出来用于大规模劫持 Nano 钱包。
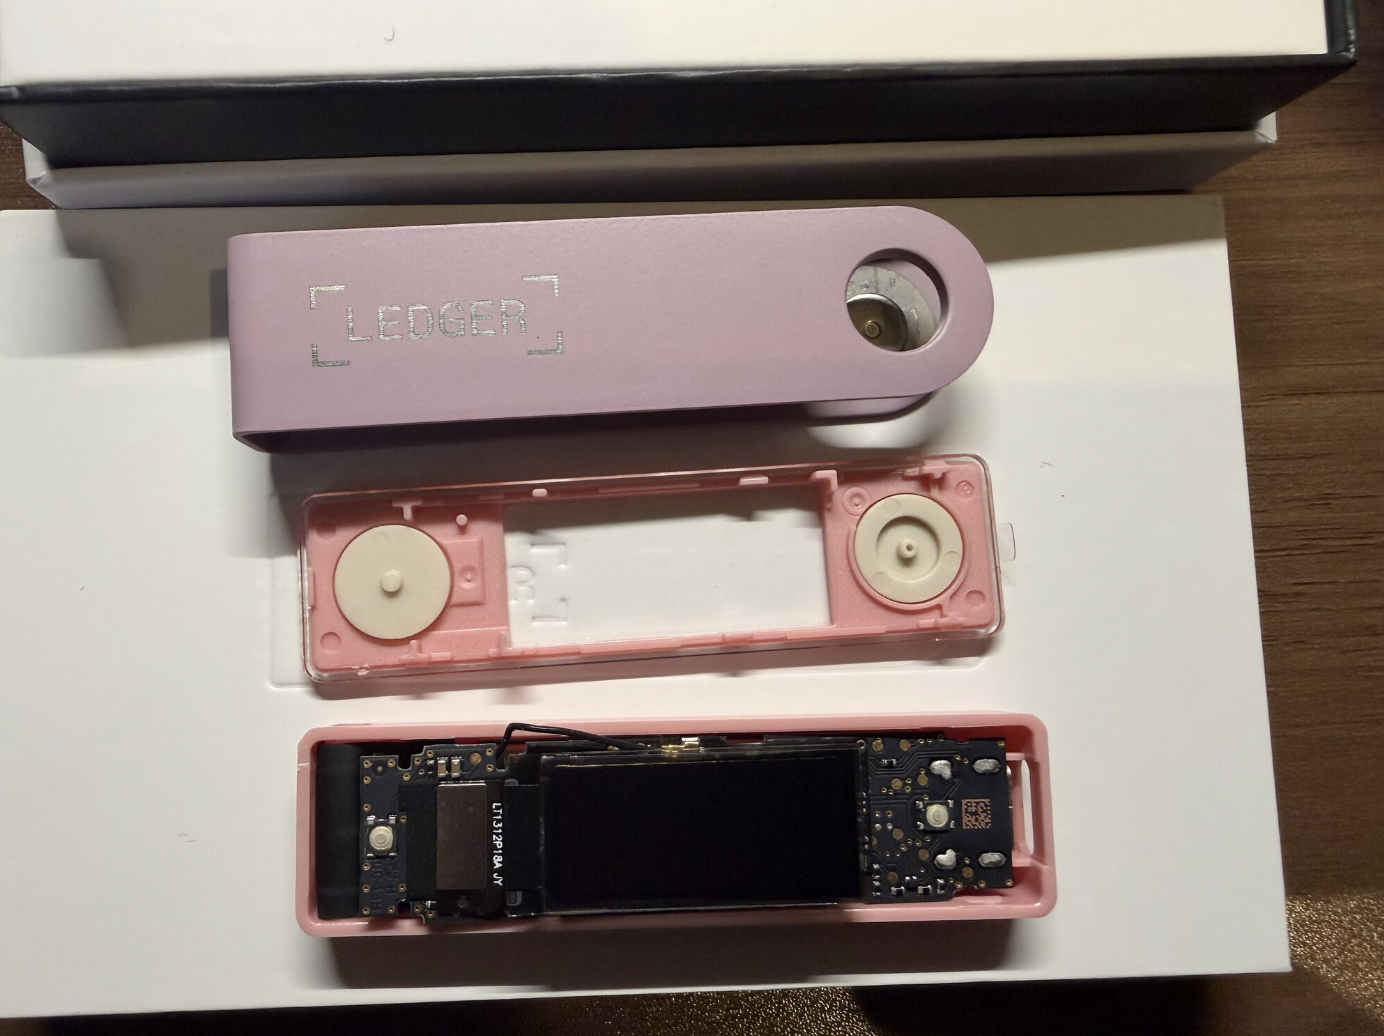
“‘NANO' 指明了目标,”Karpelès 写道,“而‘V1.1’说明它已经经历了至少一次修订。有人为这一台设备设计并订购了射频部件。这是量产,而不是一次性作品。”
他写道,第三代版本的植入物“不是业余爱好者的作品”。“一块与 Ledger 自身元件匹配的柔性 PCB、一个已经修订过两次的定制天线、颜色匹配的涂层以及被刮掉的标记,全都指向有计划的行动、真实的预算,以及大规模生产的目标。”
10 月 8 日,也就是加密货币盗窃公开的前一天,Karpelès 开始在 X 上发布一系列关于自己发现的消息,并回答关于他发现的植入物的问题。植入物的消息正是从这时开始传播。第二天,加密货币盗窃的消息出现,引发了这样的疑问:Karpelès 给植入物带来的关注,是否导致攻击者比原计划更早发起了加密货币盗窃。
需要免费数据?从可疑卖家那里买个便宜的 Ledger,把间谍植入物里的 SIM 卡拔出来,趁还能用的时候享用吧(执法部门可能会以为你是制造这些东西的人而找上你)。
—— Mark Karpelès(@MagicalTux),2026 年 10 月 8 日
谁在背后制造这些被入侵的钱包?
周末,网上出现了关于 CryptoBilis 创始人以及该公司在 3 月悄然易主的质疑——这项收购直到本周末 X 上的用户开始指责创始人才被公开披露,有人暗示他们可能就是这些被入侵设备的幕后黑手,或者至少与从受入侵 Ledger 设备所有者那里偷走资金的加密窃贼合作。
CryptoBilis 联合创始人 Arravind Prabu 否认了这些指控,并透露公司今年早些时候已被他人收购,他和联合创始人已于 3 月“完全退出所有运营、系统访问和管理”。当被问及为何收购从未公开时,Prabu 在一份长篇声明中称,该交易在 10 月中旬之前受保密协议约束,这反而加深了怀疑。
“自交接完成以来,我们对 CryptoBilis 的后端系统、客户数据库、订单历史或公司沟通渠道零访问、零凭证、零可见性或零管理控制,”Prabu 和联合创始人在声明中写道。“根据正式收购协议,各方在合同上有义务在 2026 年 10 月中旬之前暂不发布联合公开声明。”
他说,所有供应商——大概包括 Ledger 在内——都“已事先接到关于公司收购和新管理结构的通知”。
Zero Day 采访的几个人表示,围绕这次收购长达数月的沉默“非常可疑”,并质疑这是否是为了在植入物通过在线销售扩散的同时,让 Ledger 客户被蒙在鼓里。但 Prabu 说,至少针对他们的怀疑是找错了对象。
奇怪的是,Prabu 没有透露收购 CryptoBilis 的人是谁。他写道,任何对 CryptoBilis 售出的 Ledger 设备有疑问的人都应联系 Nicholas Chang。然而,Chang 在 Facebook 和 X 上的旧帖子中被列为 CryptoBilis 的市场总监,而非所有者。Chang 没有回应 Zero Day 的询问。
目前没有证据表明 CryptoBilis 的任何人参与制造了这些植入物或上周的加密货币盗窃。
但自春季以来一直参与与 Grand 和 Ledger 就植入物对话的日本安全研究员告诉 Zero Day,他从自己购买的 Ledger 植入物中提取的数据里发现了一些耐人寻味的线索。
这位不愿公开身份的研究员去年 3 月为自己购买了几台 Nano X 钱包,放在抽屉里,打算有空时再分析。去年春天看到 Grand 在网上发布 Tropicon 幻灯片后,他拆开自己的 Ledger 设备,发现其中有植入物。他最终从未经授权的 Ledger 卖家那里购买了十台 Nano X 设备,大部分通过日本亚马逊市场购买。其中一台从马来西亚发货,几台来自泰国,还有两台从一个大阪的地址寄给他——那基本上是一个运输枢纽。所有这些设备都有植入物。他在其中发现了五种不同版本的植入物,包括 Karpelès 发现的复杂植入物,以及另外两种设计。
“有些非常先进,有些非常基础,”他说。“我说版本,是指有些布局或组件不同。”
所有这些植入物的运作方式都类似:在随机生成的种子短语发送到受入侵设备屏幕时进行记录,并将数据传给攻击者。他说,他无法判断所有设计是否出自同一团伙,还是不同的攻击者从某个人创建的原始设计中获得灵感并进行了改进。
在他收到的来自大阪的设备中,卖家地址被列为日本另一个城市的一处房屋。该研究员说,这处房屋被用作众多从事各种业务(包括犯罪企业)的公司的地址。
他说,更有趣的是,他能够把被盗种子数据的传输追踪到香港的服务器。攻击者植入 Ledger 设备的 eSIM 被设计成可在任何国家工作;他说,如果设备所有者没有初始化新钱包,eSIM 仍会保留其最后连接的蜂窝基站的位置,他能够从自己钱包里的 eSIM 中提取这一信息。
“这让我找到了[我认为是]植入物的一些制造中心,”他说。
他说,受入侵设备微控制器固件中包含的其他数据,可用于追踪接收被盗种子短语的命令与控制服务器的位置。他说,他能够把传输追踪到托管在香港一个由阿里巴巴管理的数据中心的服务器,并确定在 6 月,至少有 90 个受感染 Ledger 设备上的植入物在向这些服务器发送种子短语,尽管他认为与服务器通信的设备真实数量可能远高于此。
转向 Ledger Flex 和 Stax 设备
尽管目前大多数受入侵的 Ledger 设备都是 Nano X,但有证据表明攻击者已开始转向 Ledger Flex 和 Stax 设备。周末,有人把自己的 Stax 设备图片发到 X 上,看起来也已被入侵。尚不清楚 Ledger 或研究人员是否已独立确认这一点。除此之外,日本的研究员说,他购买了两台 Ledger Flex 设备,也在其中发现了植入物。
他说,在 7 月或 8 月的某个时候,他监测了一些销售 Nano X 设备的在线网站,当时其中几个网站停止销售 Nano X,转而销售 Ledger Flex 设备。
“我的感觉是,他们只是开发了一种仅用于 Flex 的新植入物,”他说。
他说,他已就自己的发现与日本执法部门以及 Ledger 的技术联系人交谈,但后者没有与他分享其自身调查的任何信息。
与此同时,受入侵设备的名单还在增加。整个周末,Karpelès 一直在发布其他 Ledger 设备所有者发来的信息,这些所有者随后也在自己的设备中发现了植入物。
在新加坡机场售出的 Ledger Flex 确认含有间谍植入物!@BenYorke 在他的 @Ledger 上发现了可疑痕迹,于是把它寄给我而不是使用,这可能是这里最好的决定。
—— Mark Karpelès(@MagicalTux),2026 年 10 月 13 日
美国东部时间中午 12:30 更新:生产与 Ledger 产品竞争的 Trezor 钱包的捷克公司 SatoshiLabs 刚刚宣布,鉴于在授权卖家售出的 Ledger 设备中发现了植入物,SatoshiLabs 正大幅削减自己的核准卖家名单。Trezor 首席商务官 Danny Sanders 在 X 上写道,此举是“预防性步骤”,“没有任何证据表明 Trezor 设备遭到入侵”。在 Trezor 发给将失去授权资格的卖家的信中,Trezor 写道,他们可以继续销售现有的库存设备,但不会收到新库存;自 2027 年 1 月 1 日起,Trezor 将把他们从授权卖家名单中移除。
致那些帮助建立 Trezor 的经销商:谢谢,对不起 💔
—— Danny(@Dantoshi),2026 年 10 月 13 日
评论
多数评论借 Ledger 被植入芯片窃取种子词一事,猛烈抨击其硬件几乎没有任何防拆封、防篡改和安全启动设计,并嘲讽加密货币的“主权”叙事。分歧主轴在于 Ledger 和硬件钱包是否根本不值得信任(乃至整个加密都是骗局),以及被盗种子词究竟如何经植入芯片外传、又能否通过 eSIM 与链上记录追踪到攻击者。
认为 Ledger 缺乏基本硬件安全防护,根本不值得信任
- Ledger 外壳极易拆开,电路板布满测试点却没有灌胶密封,也没有检测开盖的防拆焊盘或一拆即失效的封条;所用基于 Cortex-M4 的 ST MCU 连安全启动、可信与用户模式隔离都不支持,无法保证固件未被篡改。(较多人) > 拆开后毫无防拆封与物理篡改检测,连安全启动都没有,把秘密交给 Ledger 保护是非常糟糕的主意。(@acstapleton)
认为硬件钱包是反直觉的错误信任模型,加密货币终究会被盗且本质是骗局
- 专用硬件钱包唯一目的就是保管资产,反而比完全自控的通用计算机更成为靶子;既然钱包只是一串字母数字,靠扫描匹配就能得手,硬件把戏并无必要,每一个比特币最终被黑也只是时间问题,加密从头到尾都是骗局。(较多人) > 为什么要信任一个唯一目的就是装钱、因而明显是靶子的随机硬件,而不是你完全掌控的通用计算机?(@ricardobeat)
认为没有自建硬件和芯片审计就谈不上加密主权,投资应放在硬件而非软件
- 若不自己制造硬件、并用隧道电子显微镜审计芯片,软件栈再可信也等于零;在芯片仍依赖进口的情况下不存在真正主权,信任没有验证就毫无意义,因此加密圈应把资源投到硬件而非软件上。(少数人) > 如果不自建硬件并用隧道电子显微镜审计芯片,软件栈再可信也等于零;信任没有验证就毫无意义。(@aa-jv)
认为供应链中途植入是现实威胁,新设备默认不可信,需本地/二手购买或自检
- 很多人默认气泡膜里的新硬件没被动过,但攻击者(包括情报机构)会在下单后、收货前对硬件动手脚,这不是阴谋论;因此应尽量在本地商店随机购买并当场取货,或买二手,具备电子知识的话自行拆检。(少数人)
质疑种子词外传机制语焉不详,要求解释为何未被抓包发现
- 若硬件钱包只通过主机应用通信,协议上本不应把种子词传出设备;因此需要解释植入芯片到底把种子词上传到哪个网站、由谁控制,以及为什么没有通过 Wireshark 或网络嗅探 Ledger 应用时被发现。(少数人) > 植入芯片到底把种子词上传到哪里、那个网站归谁所有,按理说用 Wireshark 或抓包 Ledger 应用早该被发现。(@nodesocket)
认为可通过 eSIM 与链上记录追踪攻击者
- eSIM 与运营商绑定、会留下使用者记录,理论上执法部门可查是谁购买了该 eSIM、数据发往何处,以及被盗加密资产转入了哪些钱包;只有攻击者本身与政府有关联时才可能查不下去。(少数人) > eSIM 绑定运营商并保留用户记录,执法部门理应能追到实施者,除非他们与政府有关联。(@harrouet)
认为未遭篡改且主机未失守时 Ledger 仍可安全使用
- 只要 Ledger 本身没有被植入芯片、且没有与已被攻陷的计算机配对,它就仍然可以正常安全使用;不过在当前环境下“主机干净”这个前提也许本身就很脆弱。(少数人) > 只要 Ledger 未被篡改且没有连到被攻陷的机器,它就仍然没问题。(@luxuryballs)
有价值的补充
- 这款 Ledger 基于 ST 的 Cortex-M4 MCU,不具备安全启动与可信/用户模式隔离;只有更新的 Cortex-M33 内核及新款 ST 器件才提供这些能力,因此无法从芯片层面保证固件未被篡改。(核心型号对比)
- 若植入芯片通过内置 eSIM 走蜂窝网络上传种子词,外发流量不经过主机上的 Ledger 应用,因此只在主机端用 Wireshark 抓包发现不了;需要转而追查 eSIM 的购买与激活记录,以及接收数据的网站归属。(外传路径机制)
- 对芯片的终极验证需要隧道电子显微镜级别审计,普通用户无法完成;因此进口芯片和“密封出厂”的硬件钱包在供应链上仍可能被国家级攻击者植入,这也让加密“主权”叙事显得反直觉。(冷知识/推论)