Figma(Figma)的加亚尼(Gayani)在 9 月 30 日于 X 上回复大卫·索里亚·帕拉(David Soria Parra),表示其远程 MCP 服务器目前只接受支持列表中的客户端,Pi 还不在名单上。她给出了 Figma MCP 目录的链接,供查看当前支持列表,并说如果希望未来把 Pi 加入考虑,可以填写一份表单。
正文
David Soria Parra(@dsp_)发推 @figma 说“请修复这个”,并引用 Mario Zechner(@badlogicgames)的推文。Mario 称如今 MCP 领域比一年前好些但也更糟。
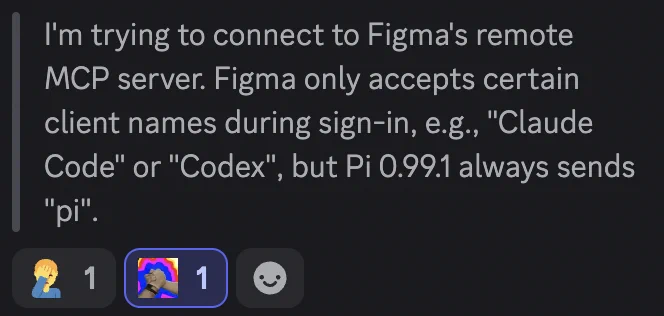


Gayani @ Figma 回复 David:嗨 David,我是 Figma 的 Gayani。你说得对,我们的远程 MCP 服务器只接受支持列表上的客户端,Pi 还不在其中。当前列表见 MCP 目录 https://figma.com/mcp-catalog。若希望将来加入 Pi,请填表 https://forms.gle/qSvUawwznWyoj8Go7。


David 回复 Gayani:嘿,当初我创建 MCP 时设想的是开放生态,这很核心。看到这种限制令人遗憾,希望 Figma 能更开放,或至少让进入允许列表的流程非常简单。
Armin Ronacher(@mitsuhiko)发推问“解释一下”并附图。


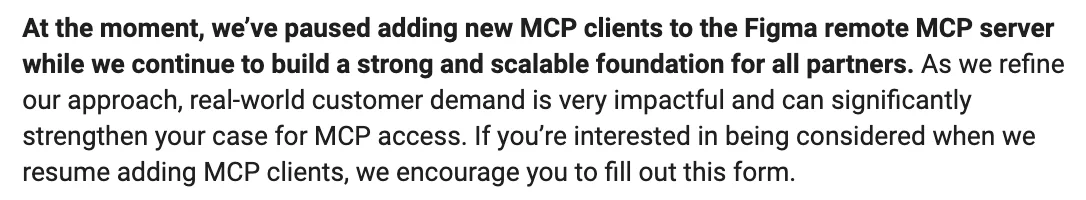
Matthew Tanous(@MatthewTanous)评论:服务器凭什么在乎用的是哪种客户端工具?这就像只准 Firefox 访问你的网站,完全没道理。
评论
多数人质疑 Figma 限制 MCP 客户端的白名单策略违背开放原则且易被绕过,少数人认为这是合理的安全与商业权衡。
认为白名单违背了 MCP 的开放精神并构成平台锁定
- 多条评论指出 Figma 仅对少数白名单客户开放远程 MCP 编辑权限,而竞争对手允许任意本地代理编辑,且 Figma 的 MCP 独有功能无法通过 API 实现,强迫用户依赖其生态;开源工具链如 OpenCode 被拖延数月才解锁,反映其担心竞争(较多人) > Figma 担心实验室与其竞争,拖了八个月才给 OpenCode 放开权限(@JimDabell)
认为白名单是合理的安全与商业权衡
- 有安全审查经验者表示,限制 MCP 客户有助于控制数据流向和防范 OAuth 重定向钓鱼漏洞,在主流 MCP 集中的情况下允许列表是合理妥协;另有观点指出 SaaS 厂商未来都会限制机器人并自建收费集成(少数人) > 我们出于安全考虑也采用了允许列表,这是防止开放重定向钓鱼的权衡(@SkyPuncher)
指出白名单措施易被伪造和绕过
- 不少意见认为客户端请求头或用户代理可随意伪造,恶意用户不会受碍,只会麻烦合法用户;很快会出现本地应用转代理或补丁伪装;已有通过改写客户端名或逆向协议绕过的实例(较多人) > 恶意用户会伪造这些请求头,你只会惹恼合法用户(@linuxftw)
建议弃用 Figma 或转向开源替代
- 部分用户推荐 Penpot 等具有开放 MCP 的竞品,或直接使用计算机操作替代;也有人分享逆向 Figma 内部协议的开源 MCP 项目,无需官方授权(较多人) > 最好还是迁移出 Figma,别陷入进一步恶化(@xnx)
嘲讽 Figma 已无足轻重
- 个别用户调侃该公司无关紧要,代表了对品牌信任流失的情绪(少数人,纯玩笑) > 谁还在乎 Figma,他们还在经营吗(@gitowiec)
有价值的补充
- Figma 实际提供本地开发版 MCP 与远程 MCP 两种,仅远程需要白名单且唯一支持代理编辑,而 Pen 和 Paper 允许任何本地代理编辑(@miguel-muniz)
- 此前研究显示前十大 MCP 服务器占据了全部 GitHub 星标的一半,Figma 服务器曾排名第十,说明生态集中度早已存在(@srulyrosenblat)
- 有开发者逆向了 Figma 的 Kiwi 协议实现开源读写 MCP,仅需会话 Cookie 即可工作(@allan_s)
- Slack 等平台同样仅限合作方使用其 MCP 服务器,说明限制并非个例(@anandchowdhary)