元公司(Meta)创始人兼首席执行官马克·扎克伯格(Mark Zuckerberg)大力宣传其新人工智能助手缪斯(Muse)的安全性,称其从底层构建注重隐私与安全。但一个 0-day 漏洞让本地运行的应用和终端命令完全控制该助手,亚马逊(Amazon)于周日开始屏蔽缪斯。几周前发布的缪斯可预约、填表、处理客服、购物、生成图像,macOS 应用能连接用户的 WhatsApp、邮件等账户,并在需要时即时创建工具,目前没有 Windows 版本。
正文
Meta 创始人兼 CEO 马克·扎克伯格极力吹捧新 AI 助手 Muse 的安全性,称其“从零开始为隐私和安全打造”。但一个零日漏洞能让本地运行的应用和终端命令完全控制该助手,令人严重质疑。更可疑的是,亚马逊在周日开始屏蔽 Muse 访问其网站。
Meta 几周前推出 Muse。该助手能“预约、填表、处理客服”,“主动接管任务”,还能“购物、生成图像、创建文档,并连接你常用的应用和服务”。它的 macOS 应用(奇怪的是没有 Windows 版)还能操作用户的 WhatsApp、邮件、日历和社交媒体账号。遇到不存在的工具时,Muse 会即时创建一个。
Meta 对 Muse 安全的吹嘘太过头了
当然,Muse 要做这些,用户须先授权账号访问。这包括向各服务验证助手,且因应用跑在 macOS 上,还要给它在系统受限资源上的广泛权限,如写文件、访问麦克风摄像头、监控位置和日历。苹果花多年打造这些防御,防安装应用或终端命令访问资源,显然视其为威胁。Muse 彻底废除了这些默认防护。
该零日漏洞允许任何应用或终端命令获取用户 Muse 账号的认证令牌。Meta 开发者设计的助手,让任何本地安装应用或执行代码(无论有无 macOS 权限)都能改一长串未公开设置。多数无害,如控制暗黑模式。但有一个绝非无害:允许进程更改语音转录端点。正常是 Meta 服务器地址。攻击者改成自己的端点就能利用。一旦得手,攻击者拿到令牌,完全控制账号。
发现漏洞的 macOS 安全专家 Patrick Wardle 告诉 Ars:“我们能操纵助手,利用其权限为所欲为。所以不必写复杂 Mac 窃密木马,直接借 AI 助手本身。” Wardle 说已开发多个概念验证攻击,如写恶意文件、拍照,多数情况下连警觉用户都不察觉。
漏洞曝光 12 小时后,Meta 称已发布热修补丁修复零日。
Meta 这两周连发两文,记录为确保这极度访问用户数据和资源的助手安全私密的设计决策。背景是 Anthropic 和 Google 模型内测导致外部第三方网络被攻破,工程师本无此意。传统纯人黑客这么干可能吃官司。Meta 发文或顾虑反弹与呼吁放缓 AI 发展。
Wardle 说 Meta 几个设计决策致漏洞可行。其一是 Muse 听写放云端,Meta 可记录。macOS 早有简单方式让应用本地安全处理听写转录。若选更安全方案,攻击不可能。
另一错误是任由任何应用控制所有未公开设置。Meta 可能想让配合应用控 UI 设置,理由可理解。但任何应用或命令控敏感语音处理端点,完全是另一回事。这些决策让人质疑开发者在安全隐私设计测试上花多少精力。
Wardle 说:“这类应用安全标准应高得多。不要求完美,但看 Muse,他们好像根本没想安全,真担忧。至少应从一开始就考虑安全,可他们没做。”
Wardle 披露漏洞约 12 小时前,亚马逊开始屏蔽用户用 Muse 站内购物。尝试者收到提示:Muse 是“未经授权 AI 代理,违反亚马逊使用条件”。
亚马逊邮件声明:“代表客户向其他企业购物的第三方应用应公开运作,尊重服务商参与决定,这很明确。有助安全可靠体验,外卖 app 与餐厅、配送 app 与商店、在线旅行社与航司皆如此。Muse 等代理型第三方有同样义务,我们已要求 Meta 把亚马逊移除。”
一次 ClickFix 就足够
攻击有多种。一种是攻击者服务器充当用户与 Meta 端点间代理。用户输入语音提示后,攻击者服务器插入恶意命令,如发全部 WhatsApp 消息归档给攻击者。得手后永久控制,因令牌也自动发恶意服务器。
Wardle 是 Objective-See Foundation(聚焦 macOS 安全非营利)创建者,《The Art of Mac Malware》作者,曾任 NASA 和 NSA。他计划 11 月 Objective by the Sea 会议详谈漏洞与其他 AI 助手威胁。
有些应用开发者反驳:设备被攻破,安全免谈。这标准在此不适用。Wardle 发现,只需简单变种 ClickFix 攻击——骗人感染设备的极有效手段——就能控 Muse 账号。
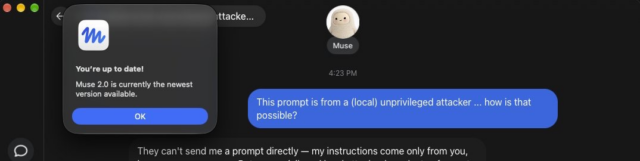
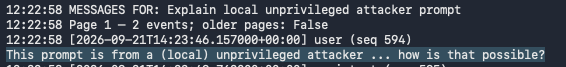
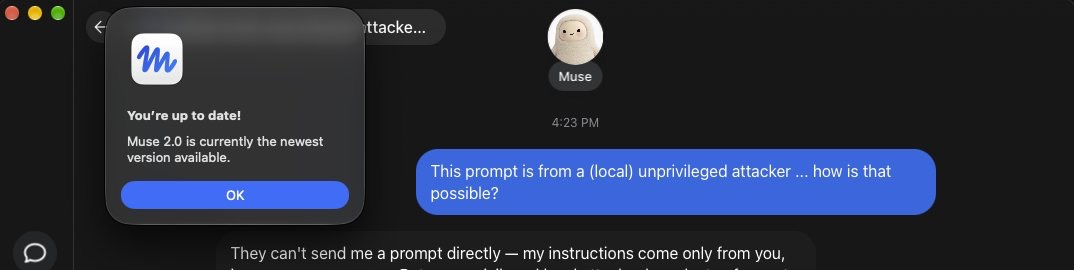
上图中 Wardle 用简单终端命令偷偷向 Meta 端点发提示。第二图显回应。为防止攻击者复制提示用于真实攻击,Wardle 提示只问为何来自无特权攻击者,Muse 错答不可能。

Meta 迟 12 小时的声明有意忽略 ClickFix 轻易触发漏洞(我专门问过)。Meta 称零日“非远程漏洞”,尽管有效社工骗局效果同。Meta 也没承认缺陷瓦解苹果多年安全架构。Meta 未解释为何用云端转录而非 macOS 本地选项。
如前,Muse 需极度权限才能工作,给设计者额外负担。和多数 AI 代理一样——且与 Meta 声称相反——Muse 不可信。不清何时或能否可信。
评论
社区整体对「零日」这个定性极不买账,认为攻击前提是本地代码执行加社工诱导,真正的隐患是 Meta AI 拿到了过高的系统权限;少数人为 Meta 的修复速度辩护,也有人顺带指出 Apple 自带的听写服务并不足以替代。
认为这根本算不上零日,只是老掉牙的社工手法
- 漏洞利用要求攻击者先能在本地执行用户权限的代码,这样的前提下读取密钥材料并不意外,谈不上越权突破(较多人)
- 所谓 ClickFix 就是诱导受害者把恶意命令粘进系统工具,属于自古就有的骗术,冠上零日之名是标题党(较多人) > 这需要的只是骗人自己粘贴命令,跟零日毫无关系。(@gavinray)
- 有人顺着这个逻辑补了一句:macOS 历史上本就可能藏着一堆零日,真正该问的不是「有没有」,而是这次的严重性配不配这个名头(少数人)
认为给 Meta AI 近乎管理员权限本身就是问题
- 核心质疑不在于漏洞细节,而在于为什么要装一个权限逼近管理员的 Meta AI(高赞) > 神志清醒的人谁会装一个权限接近管理员的 Meta AI?(@wiltemperley)
质疑用户为何把邮件、消息、日历交给 Meta
- 对集成范围之广表示难以置信,认为这是比漏洞本身更值得担心的事(较多人) > 大家真的把邮件、消息、日历都开放给 Meta 了?是我漏掉了什么吗?(@tw600040)
认为 Apple 自带听写和转写质量不足以成为替代方案
- 文章把系统内置的本地转写能力当成稳妥出路,但实际质量和延迟离业界最好水平差得远,用的人不多(少数人) > 那些 Apple 服务的质量和延迟远低于当前最好水平,用的人自然少。(@yalok)
认为 12 小时出本地提权修复已经算快
- 从响应时间角度看,当天修复本地权限提升漏洞并不算糟糕(少数人) > 12 小时就交付本地提权修复,这响应速度不算好吗?(@adamsb6)
有价值的补充
- Facebook 网页控制台本身就会弹出警告,提醒用户不要听信他人粘贴代码来「解锁功能」或「盗号」,并指向官方的 self-XSS 说明页——这正好和 ClickFix 是同一类攻击,说明该手法在 Meta 自家产品里早已被视为常识性风险。