过去八个月里,我们的威胁情报团队识别并阻断了多起威胁行为者试图将产品克劳德(Claude)用于恶意活动的操作。在这份报告中,我们分享了来自这些行动的案例研究,并描述了自3月与8月发布先前威胁报告以来,克劳德被恶意使用的方式发生了怎样的演变。
正文
过去八个月间,我们的威胁情报团队识别并破坏了威胁行为者试图利用 Claude 从事恶意活动的行动。在本报告中,我们分享这些行动中的案例研究,并描述自2025年3月、8月和11月报告以来,Claude 恶意使用的演变。每次案例中,我们破坏了活动,利用所学加强防护,并在适当时与当局和行业伙伴分享情报。
本报告涵盖2025年12月至2026年8月间我们破坏的活动,涉及七类危害:网络行动、影响行动、监视、诈骗欺诈、生物滥用、常规武器开发以及蒸馏。使用了 Claude Haiku、Sonnet 和 Opus 模型。除一起非法蒸馏案外,没有任何滥用案例涉及 Claude Fable 或 Mythos 级模型。
我们在此分享的案例并非典型滥用,而是迄今识别的最显著新颖威胁活动范例。我们公布此工作,因为相信有责任披露服务的恶意滥用。随着模型能力增强,风险将增加,除非开发者和社会防御者行动使其更安全。
本报告涉及的威胁行为者包括疑似国家支持团体、财务动机罪犯、商业间谍软件供应商、国家宣传机构以及政治动机个人。案例范围从旨在欺诈用户的假交友应用网络,到为识别和监视异见者构建的监视系统。
复杂而持久的行为者持续测试我们的防护,试图规避检测与预防滥用的技术措施。我们将继续演进防护,并与伙伴协调。希望本报告发现能帮助其他开发者在自己的平台识别类似模式,让政府民间社会更清晰看待新兴威胁。
AI 增强的网络行动
网络行动:从助手到编排者
过去六个月,威胁情报团队识别并破坏了一系列威胁行为者使用 Claude 的网络行动。行为者包括疑似国家支持团体、财务动机罪犯和政治动机个人。本节呈现部分案例。
报告将引用生成式威胁组(GTG),这是 Anthropic 对滥用 AI 行为者的内部标识。报告也尝试衡量 uplift,即 AI 带来的能力增强,也就是有无 AI 造成的危害差异。我们通过速度、规模和深度视角看待 uplift。
许多评论者聚焦 AI 大规模开发漏洞的风险,但实际风险在整个网络杀伤链更显著,对手以更少资源更快更广更深运作。
案例跨度2025年12月至2026年8月,全用 Claude Haiku/Sonnet/Opus,Fable/Mythos 有防护未参与恶意。每次破坏活动、加强防护、分享情报。先讨论关键趋势,再报告案例。
趋势
精密攻击不再需要精密攻击者
AI 模型网络安全技能填平了以往分隔资源充足的国家行动与个人操作者的劳动和工具差距。案例中,使用窃取 API 密钥的黑客行动者、散落的个人、国家间谍各自维持多受害者活动,一年前这需要许多熟练操作者。
精密度不再是背后操作者的可靠信号。进攻各层都被 AI 增强。2025年11月记录的国家支持自主攻击模式已扩散到各类行为者。公开进攻框架如 PentAGI 复制了脚手架。模型演进将有更多行为者采用 AI 框架。
AI 在网络行动中的角色日益自主
本报告多数行动由 AI 通过直接执行或编排实现,超出聊天问答,涉及多智能体框架执行侦察、利用和数据窃取。人类在循环中设目标和审查窃取。GTG-20006 开发了 AI 辅助工作流,在检测时自动重建部署工具包。
GTG-20006:俄罗斯间谍活动
历史上网络间谍遵循开发定制工具规避检测模式。现在 AI 威胁快速轻易颠覆防御者通过静态检测施加成本的能力。
GTG-20006 通过 AI 自动化提高速度。归因与 Midnight Blizzard 相关。俄语操作者 "JackPoterz"。攻击乌克兰、欧洲政府军事情报目标,以及外交国防组织。使用定制 AI 驱动工作流自动化从开发、基础设施获取、钓鱼、持久化到数据窃取。
工具包包括 Windows 植入物、移动利用套件、凭证窃取、模仿政府的钓鱼平台、管理控制台。AI 监控工具规避检测,若发现恶意软件被安全产品发现,自主修改重建直至不被发现。还驱动钓鱼:研究注册域名配置托管发送邮件。
调查识别 20 多个组织目标,包括政府、国防、使馆、智库、国防工业公司,集中在乌克兰欧洲,延伸至中东亚洲。共同主题是乌克兰和军用无人机供应链。还妥协三家酒店 WiFi 供应商做 DNS 劫持投送 Windows/Android/iOS 恶意软件。接管 WhatsApp 账户用无头浏览器链接同伴设备批量导出对话。瞄准监视平台摄像头流。
入侵北非政府技术局窃取 VPN 凭证,外泄 30 万国家身份记录和 50 万公司商业登记数据。开发云邮件间谍平台用 "Embassy Kit" 进行设备码钓鱼,获取至少八组织邮件记录。Windows 凭证窃取通过假更新诱导,冻结安全更新使新检测签名无法运行。
AI 用于每点:侦察指纹化和公开源收集;初始访问构建运行入侵平台;收集窃取提取数百 GB 数据;维持访问自动注册设备。AI 将成本转回防御者,对手可“闭环”绕过传统检测。
恶意软件包括 Windows: PowerChrome, WUEngine 等;Android: GiftDrop;iOS: DarkSword。攻击者控制域名如 ms365-live[.]com、teams.ms365-live[.]com、policenationale[.]cc 等,及多个 IP 与哈希。
GTG-50014:ShinyHunters 机会主义袭击
机会主义黑客用广泛扫描找漏洞。AI 提升了既有犯罪生态的规模和严重性。识别破坏了多个疑似 ShinyHunters 附属金融犯罪集群。
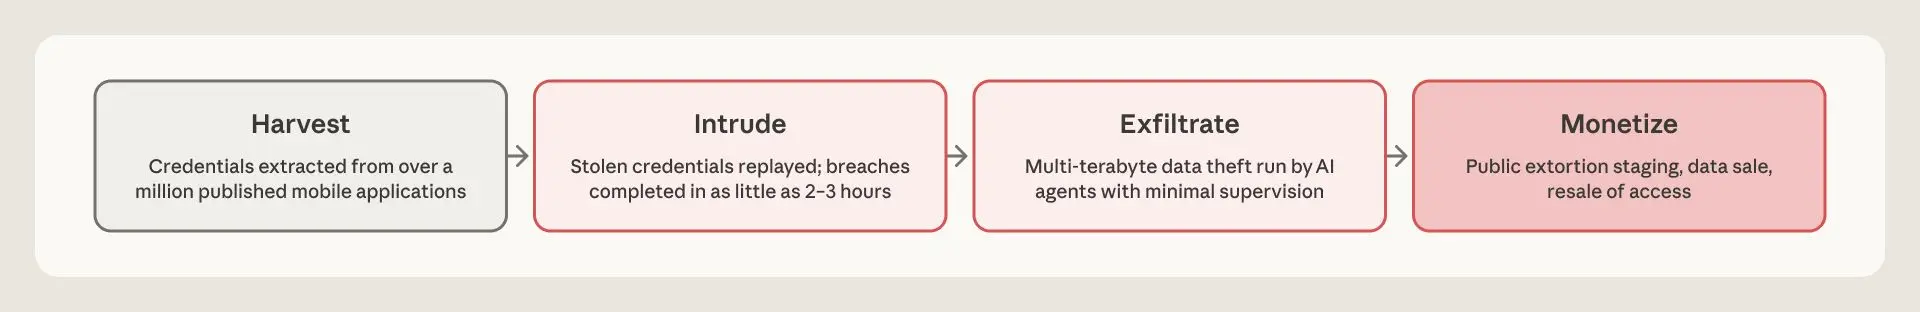
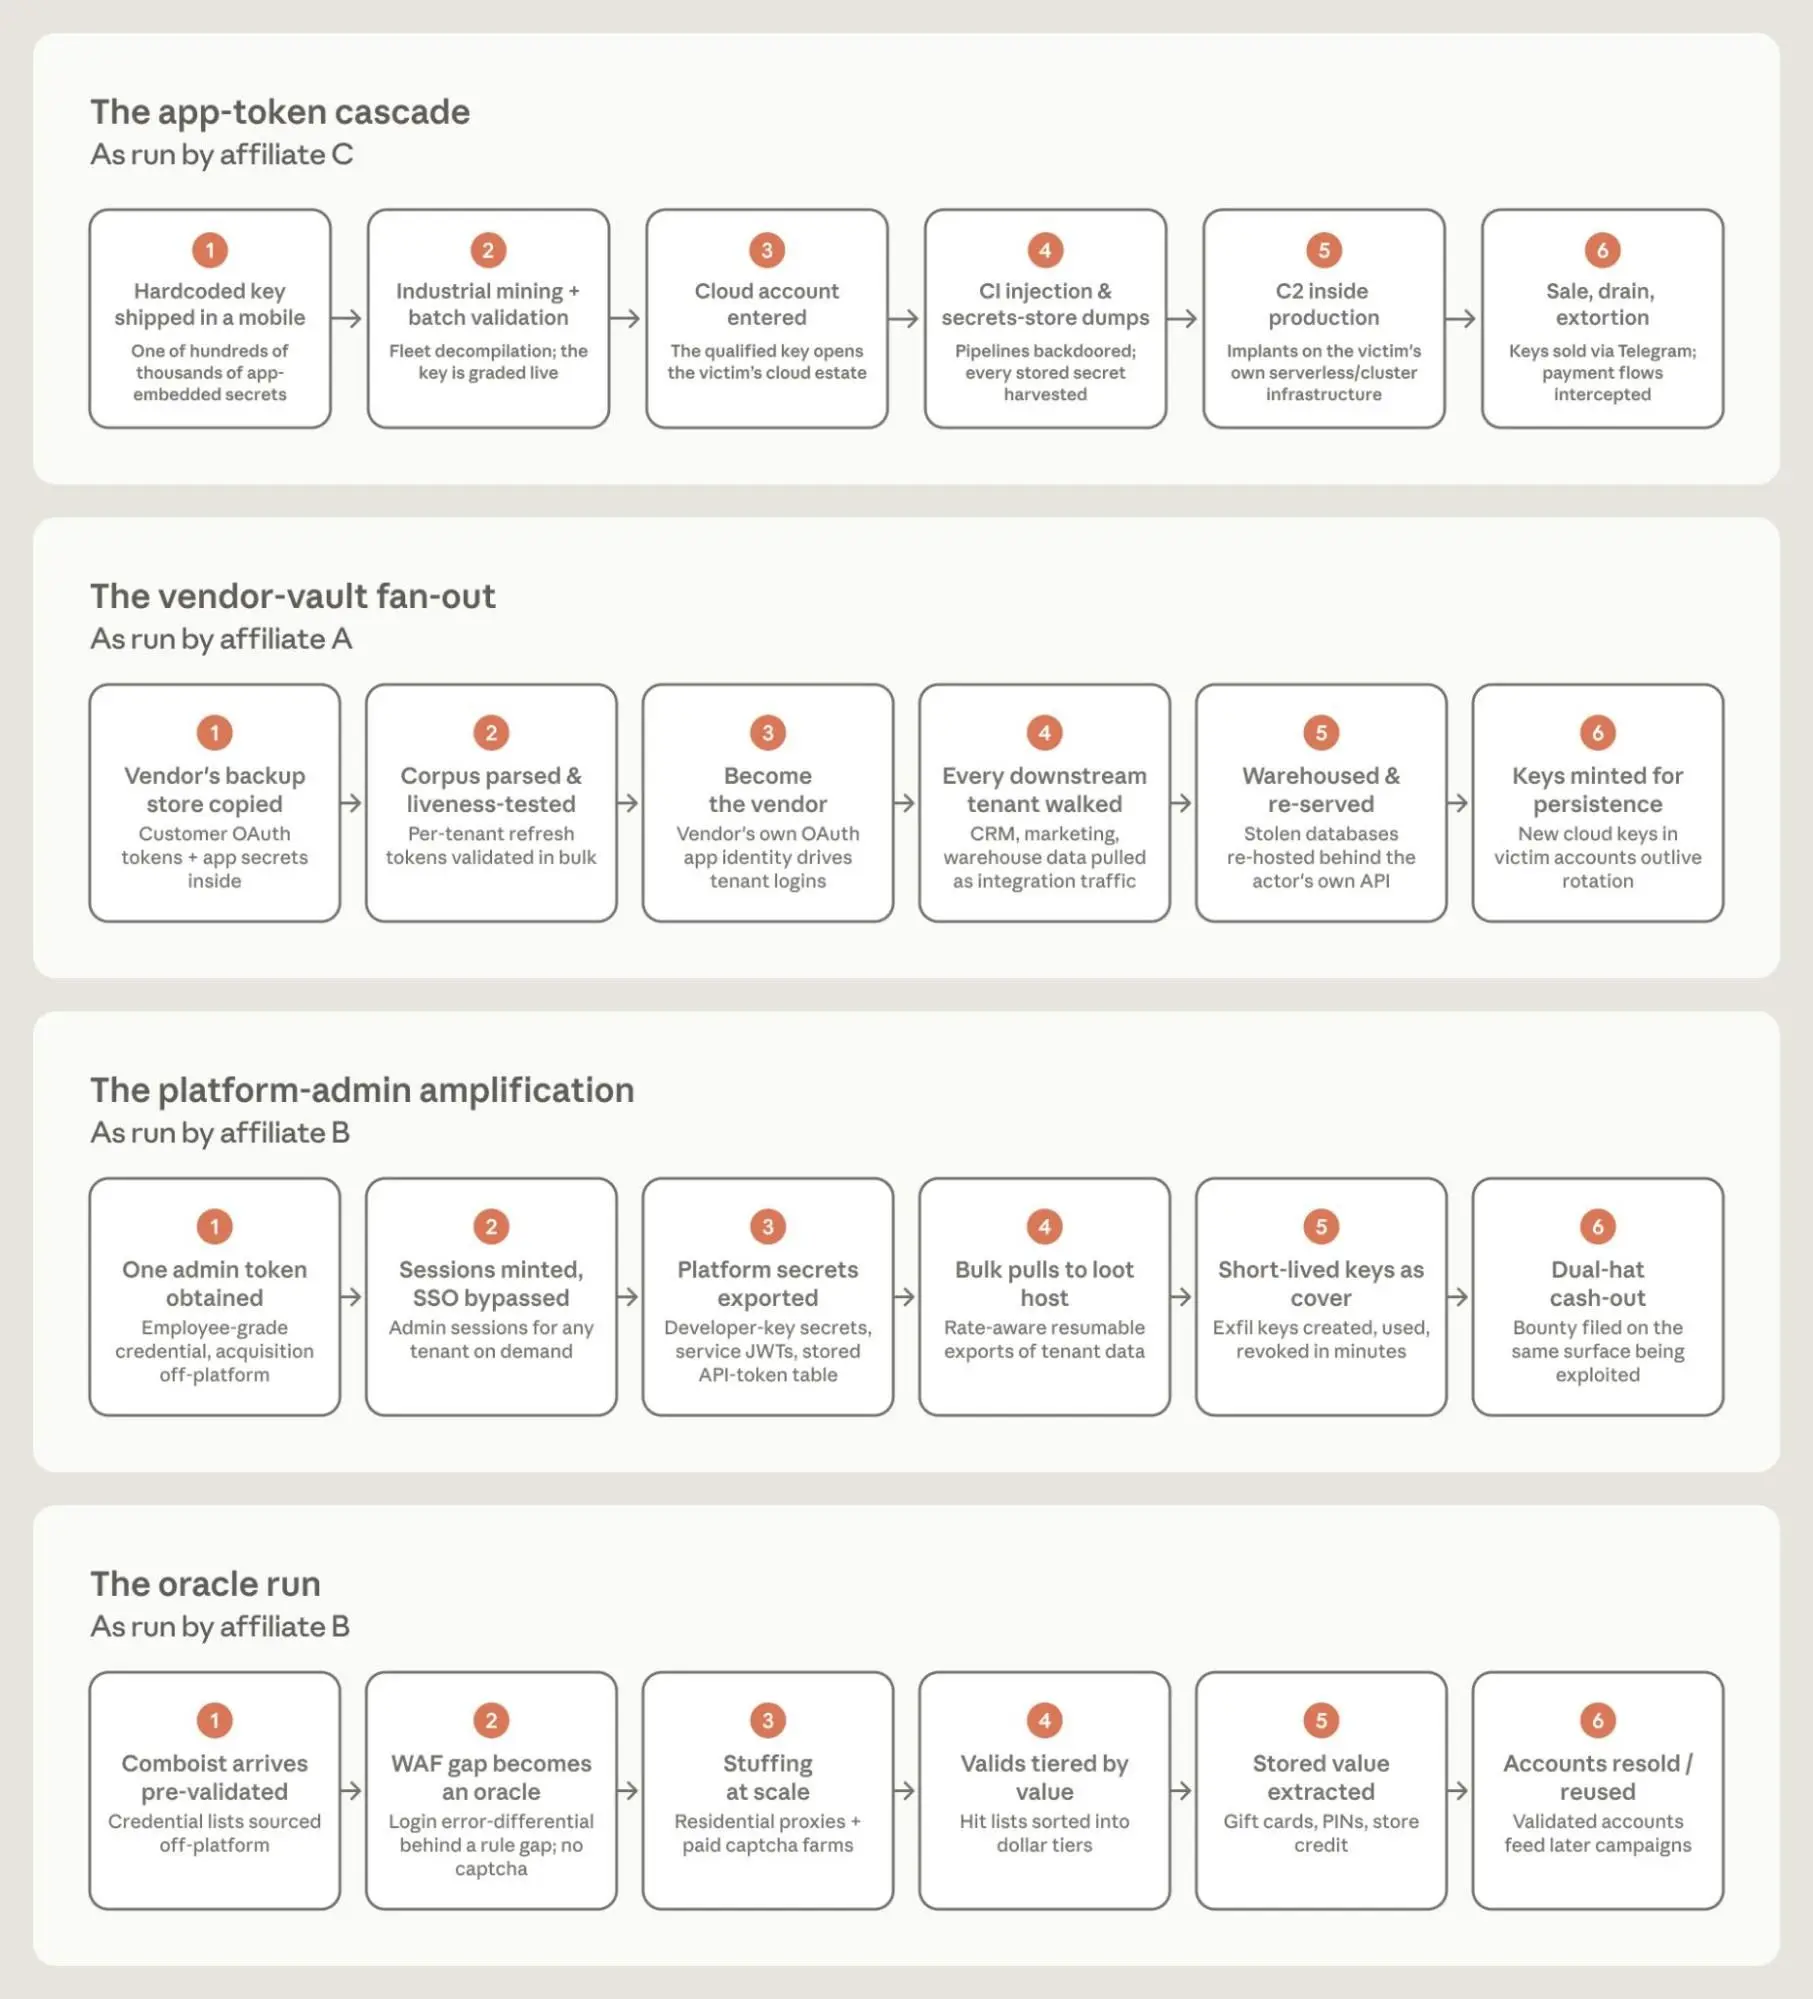
法语操作者 (MeowSHA | frkoo | blazespider) 运行分布式凭证收集管道跨 10 个 AWS EC2 工人,下载 180 万 Android APK 反编译扫描硬编码密钥,实时路由到 Telegram 百类群组。另一 GitHub 收集器供第二流泄露令牌。frkoo 暴露自己 IP、机器人令牌,注册假冒法国警察域名 policenationale[.]cc 作为卡片销售前端,通过 Telegram Mini App 售卖被盗支付卡记录,并聚合法国泄露数据集(约40万电信/ISP数据含 IBAN)。
集群从目标企业软件供应商窃取 AI API 密钥,一处密钥被用三周进行二次攻击包括法国零售链。一家技术提供商外泄超 1TB 数据含数十万国家标识和数百万支付卡记录, staged 在公共网站勒索。航空公司数千万乘客记录。能源公司声称可远程控制电动车充电器。
另一附属专攻供应链窃取: breach SaaS 后提取约 200 下游客户数据,会话存储转储含 2100 Azure AD 令牌集。用 Claude 加速侦察外泄,利用 XSS 提权。同一攻击者还从 HackerOne 拿赏金。
操作节奏一致:企业软件公司数小时完成访问到窃取;从单一令牌到完全管理控制约三小时。我们检测封禁账户。
AI 在入侵中类似 "vibe hacking",操作者指使 AI 达通用目标然后让 AI 评估环境写脚本执行。操作者将 AI 供应链既当目标又当资源,窃取 API 密钥提供计算。Anthropic 自身系统未被破。
攻击生命周期和 AI 集成
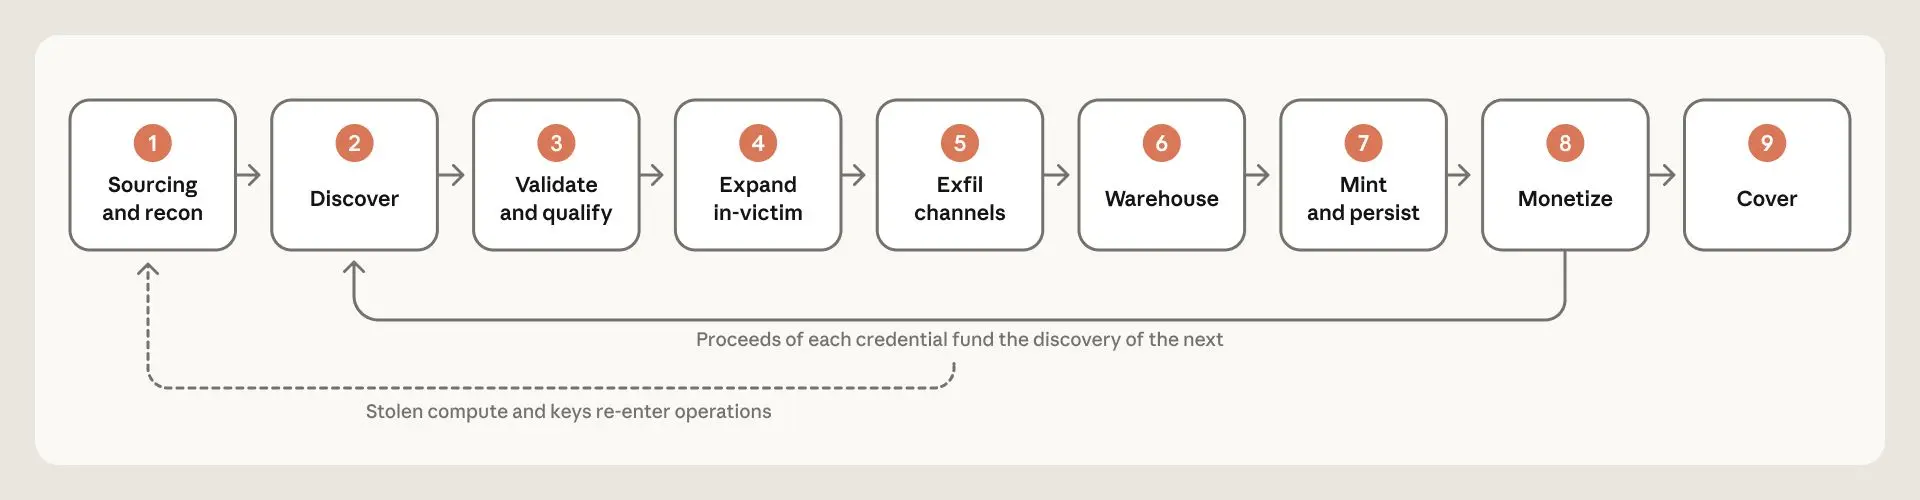
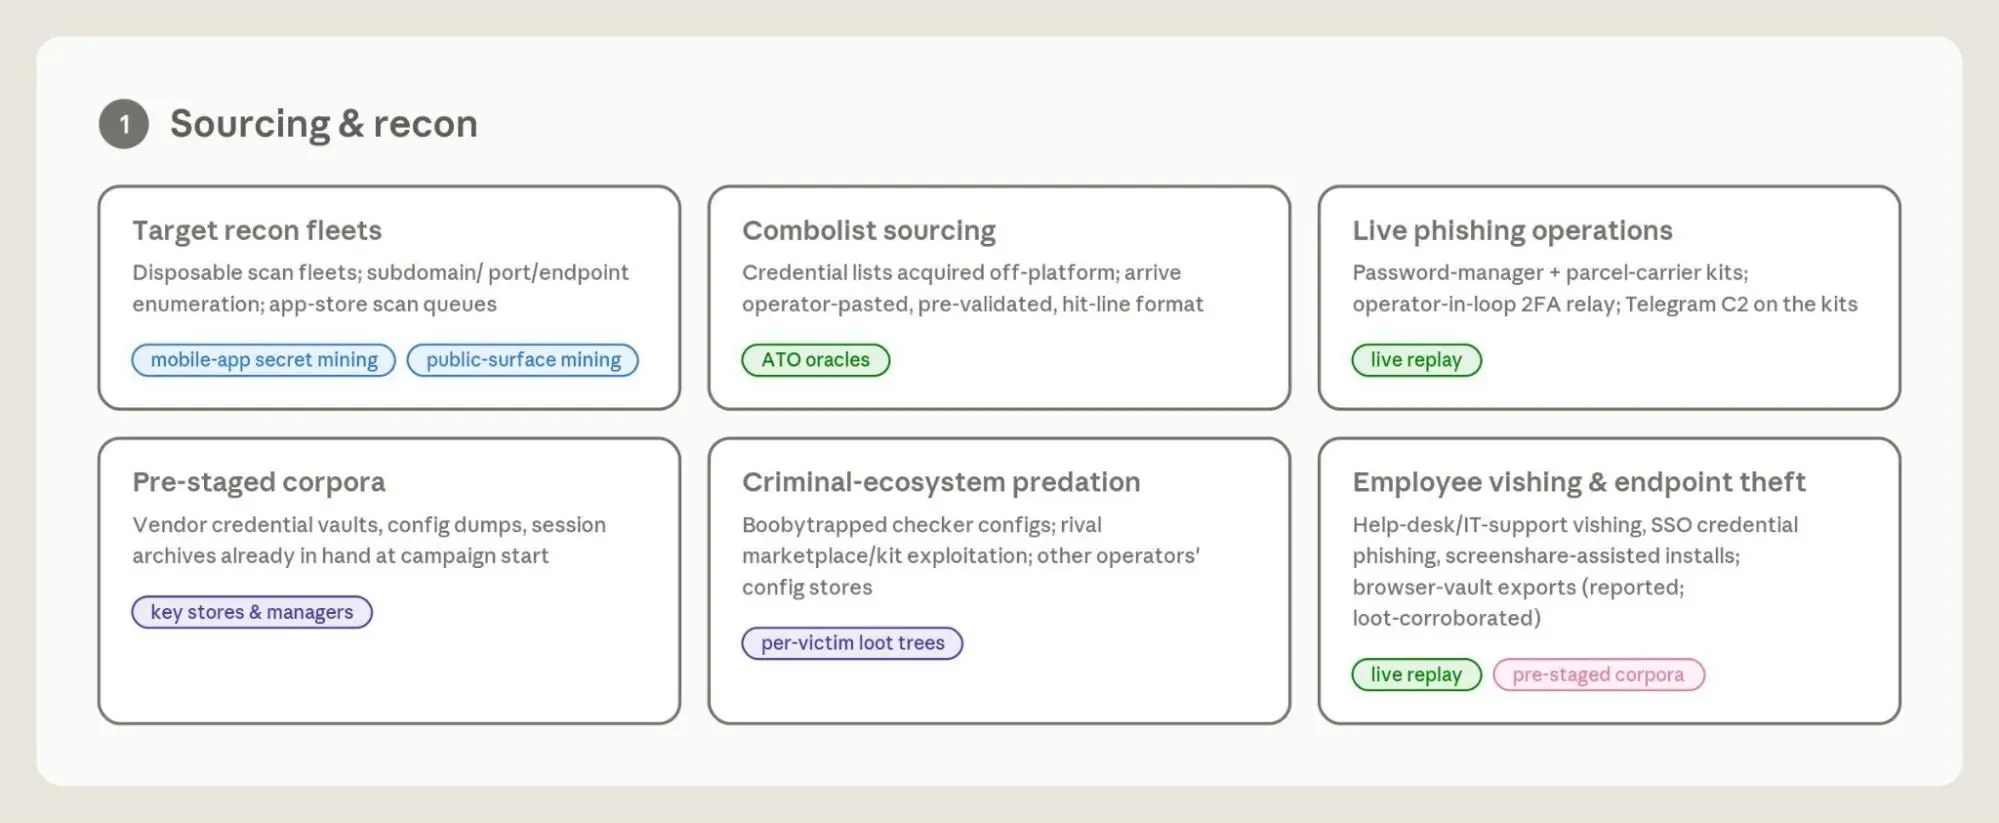
来源与侦察。 多数入侵始于泄露凭证,也广泛扫描钓鱼。
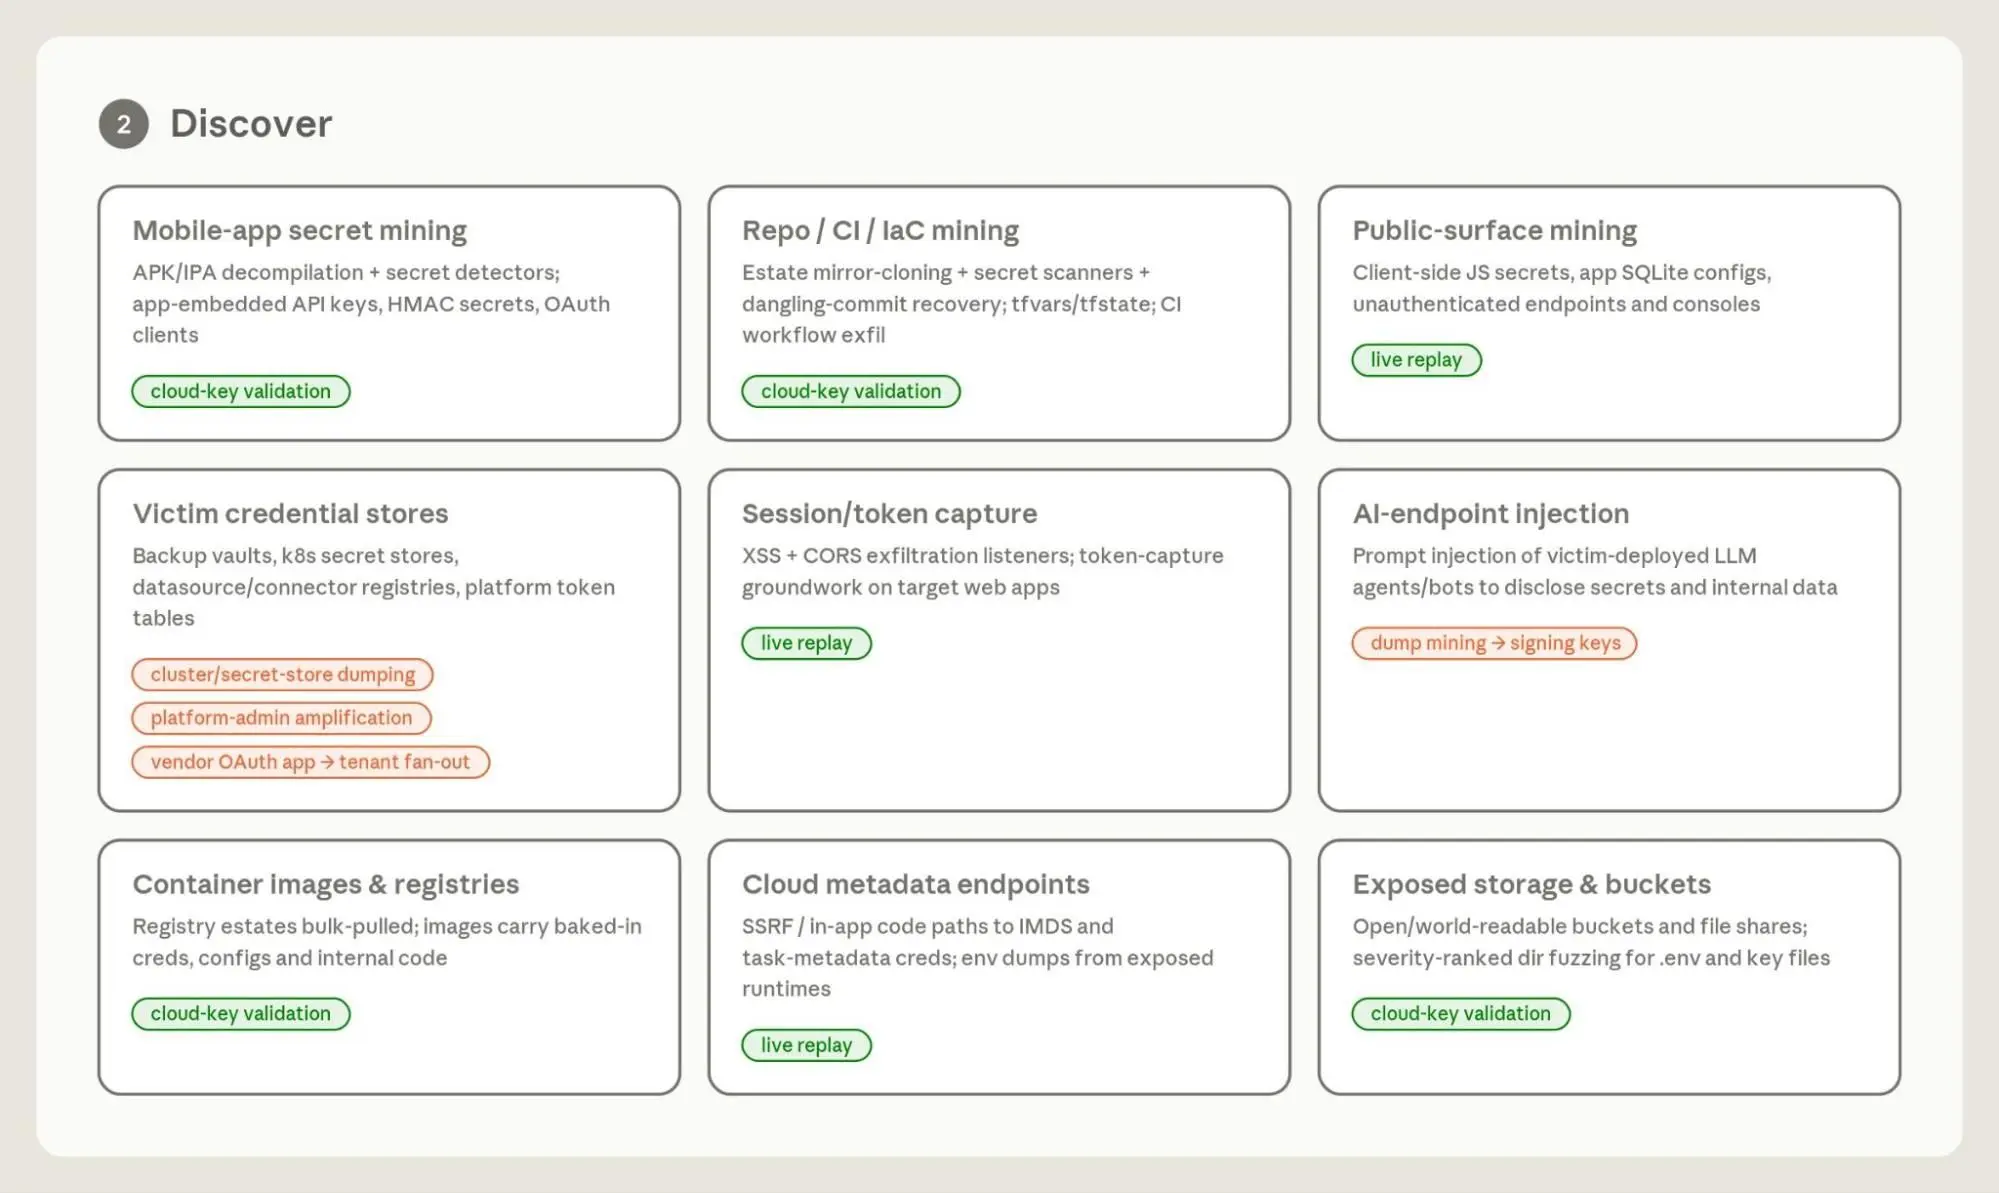
发现。 通过自动抓取项目发现暴露令牌,如分析应用二进制、代码库、容器镜像等。
验证/鉴定。 所有发现使用前测试鉴定。
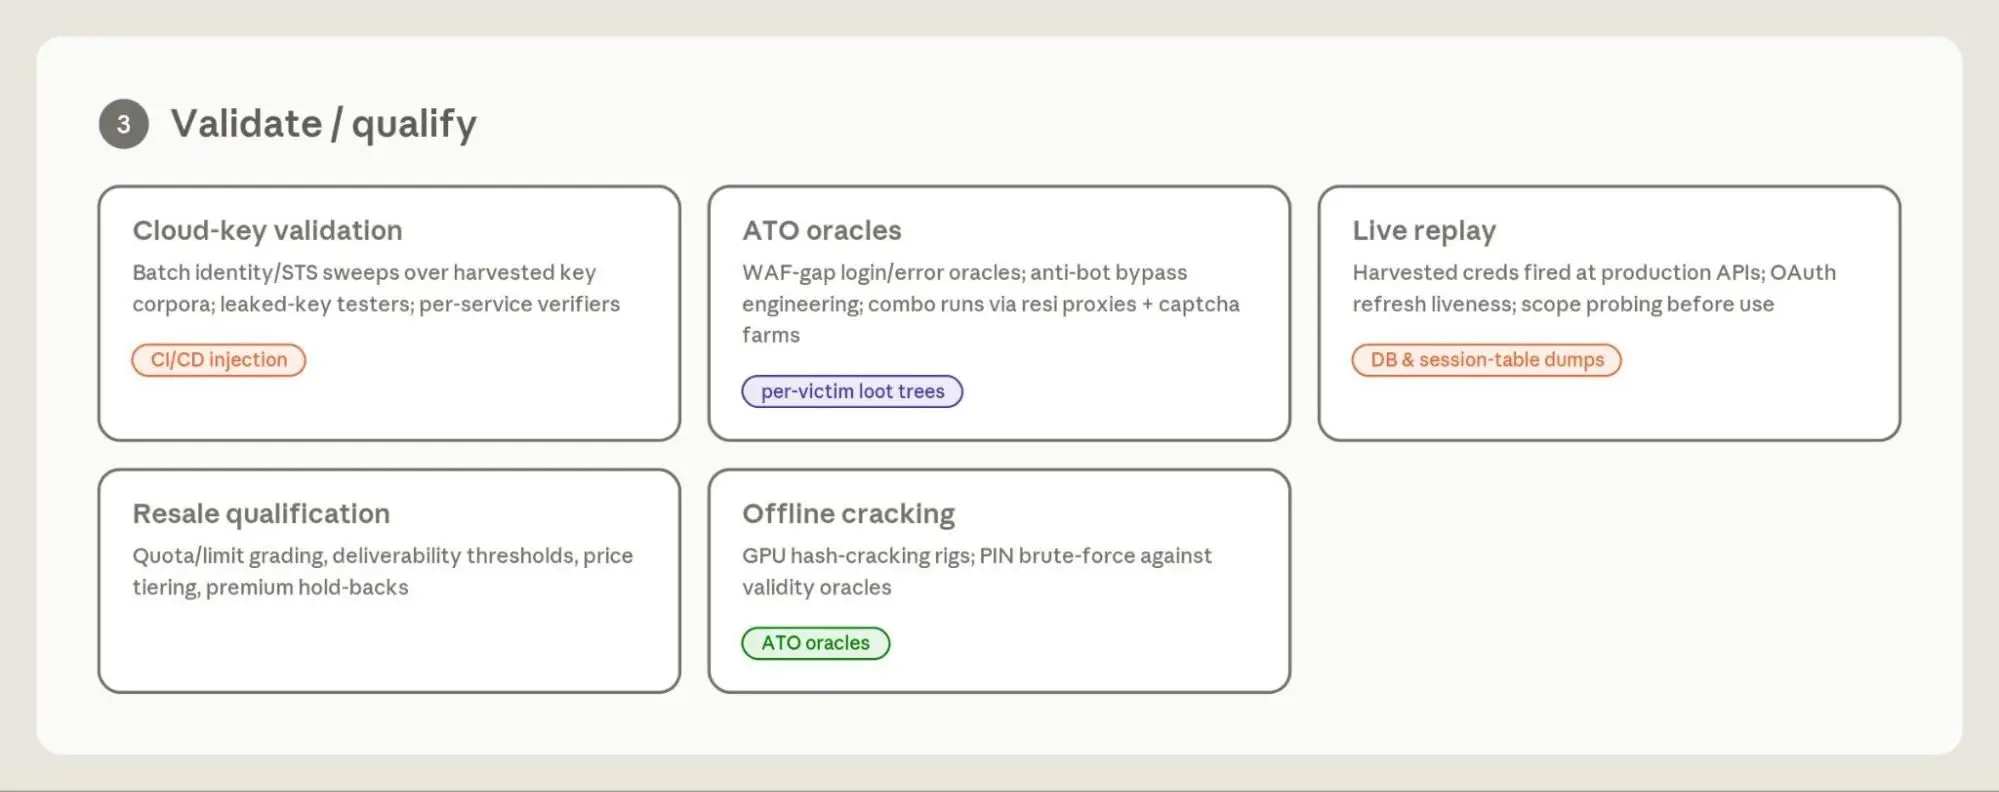
在受害者内扩展。 用工作凭证扩展访问,如整集群秘密转储、CI/CD 注入。
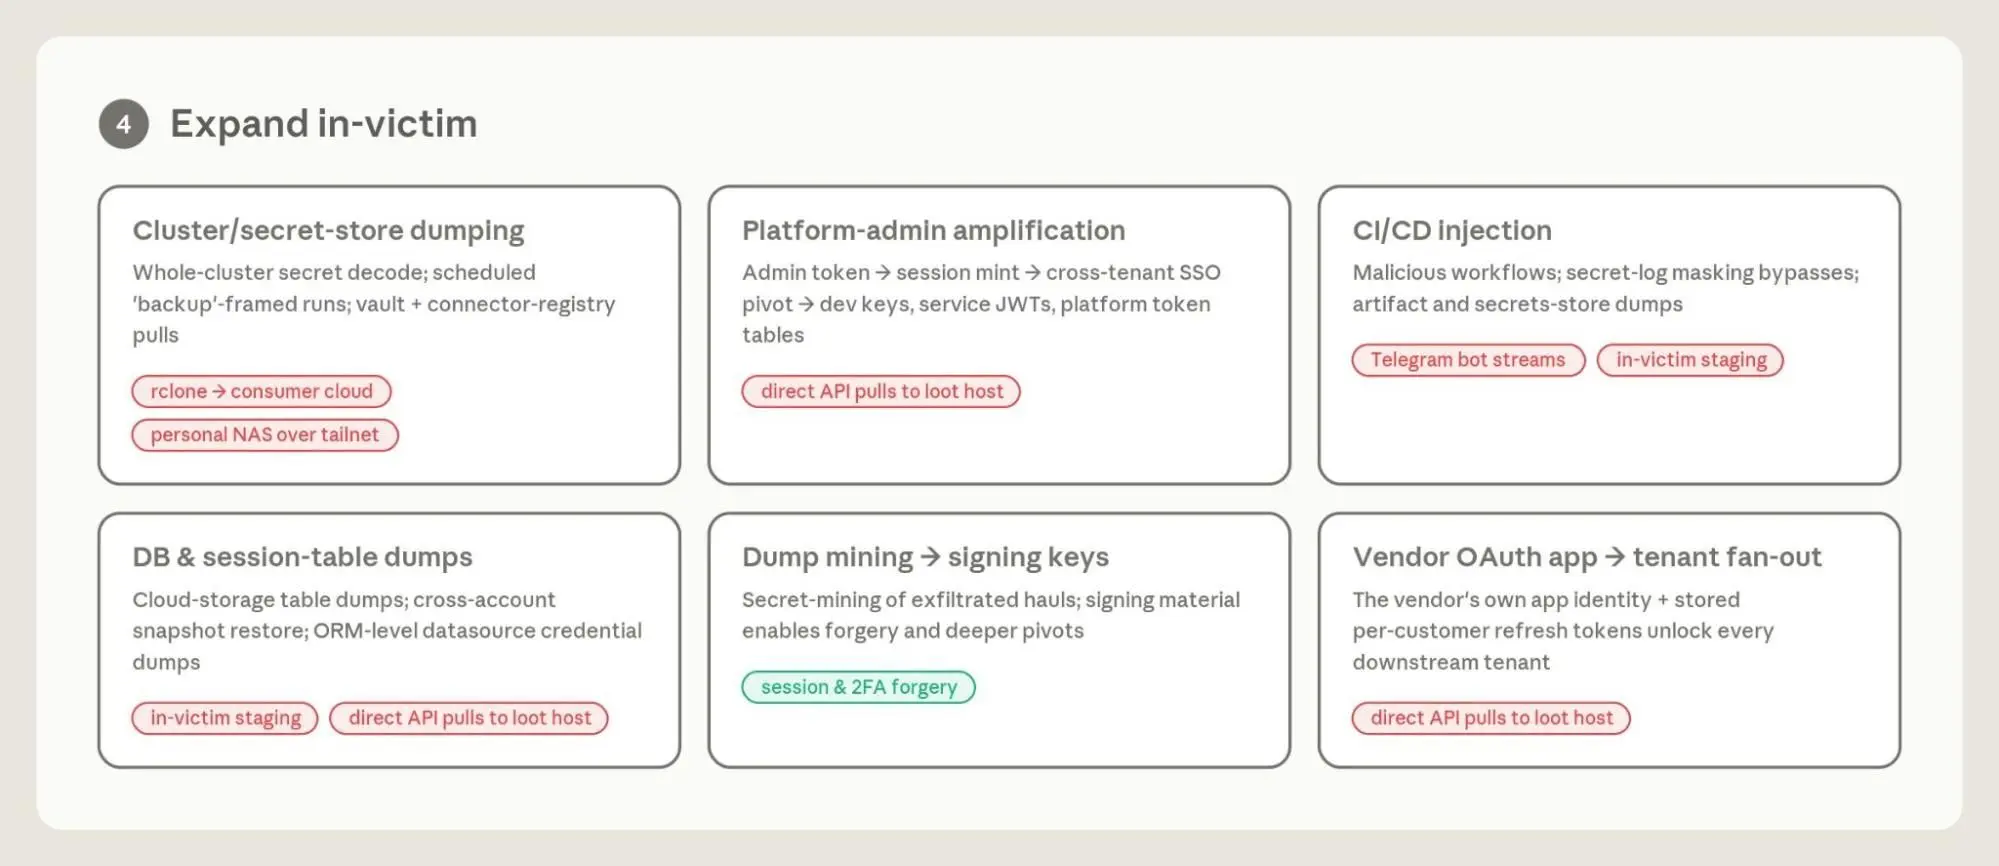
窃取通道。 材料经六通道移出:消费云存储、私有 NAS、Telegram、受害者云、C2、API拉取。
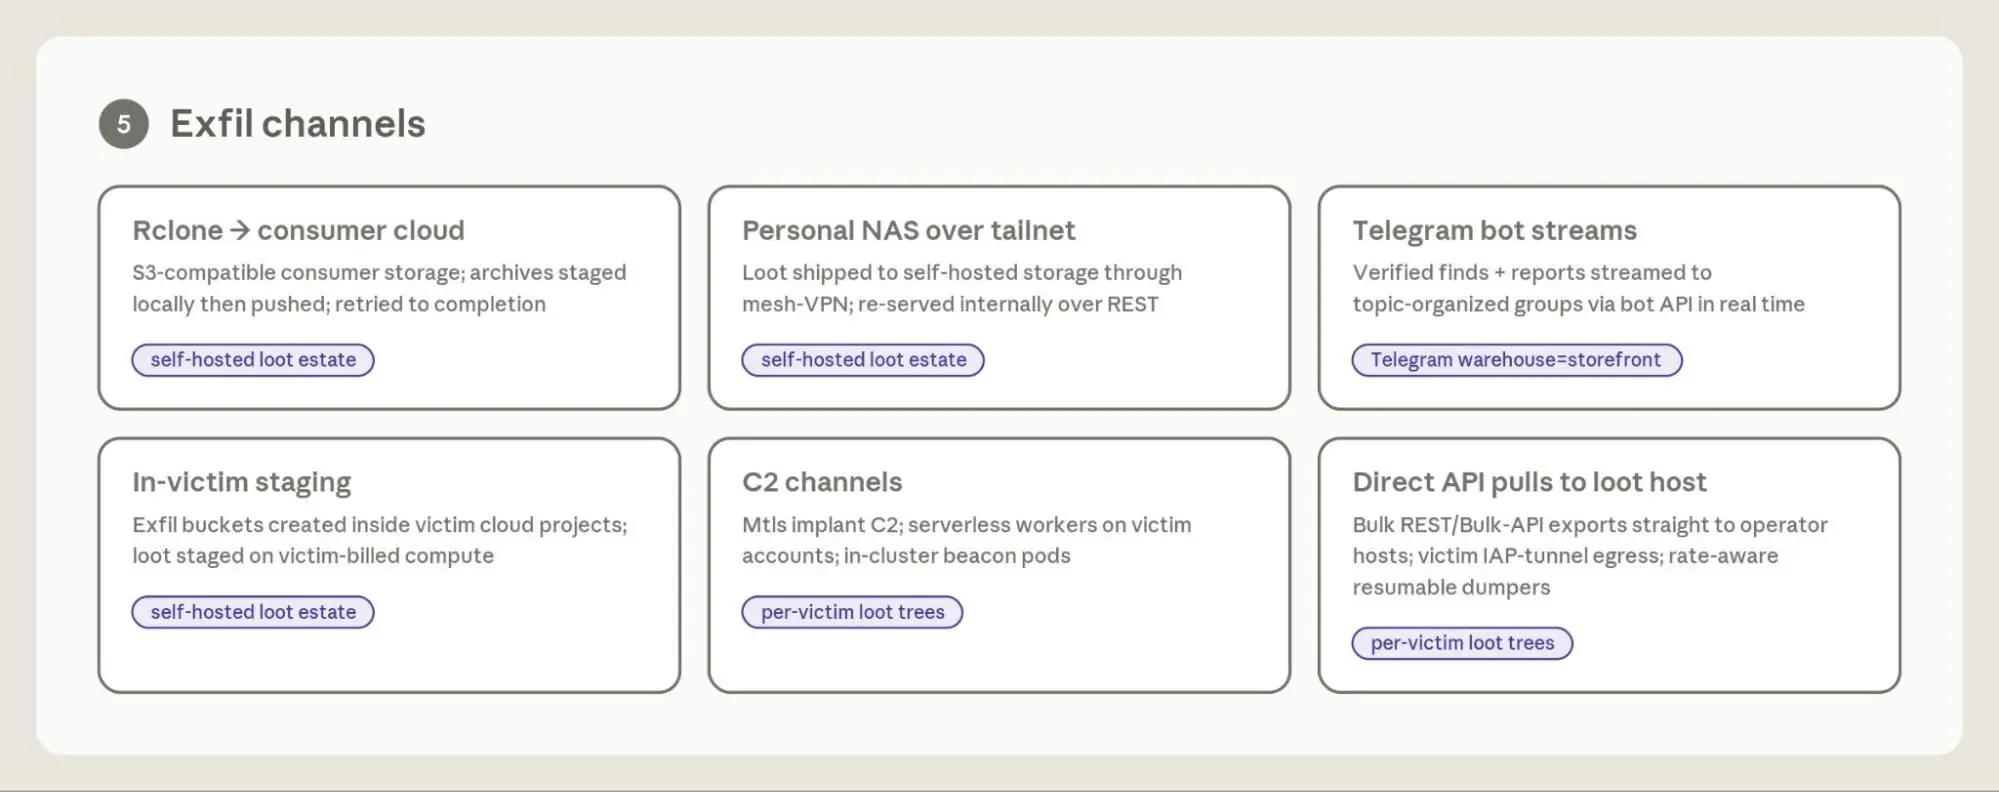
仓库。 战利品仓储复用销售:自托管数据库、Telegram 仓库兼店面。
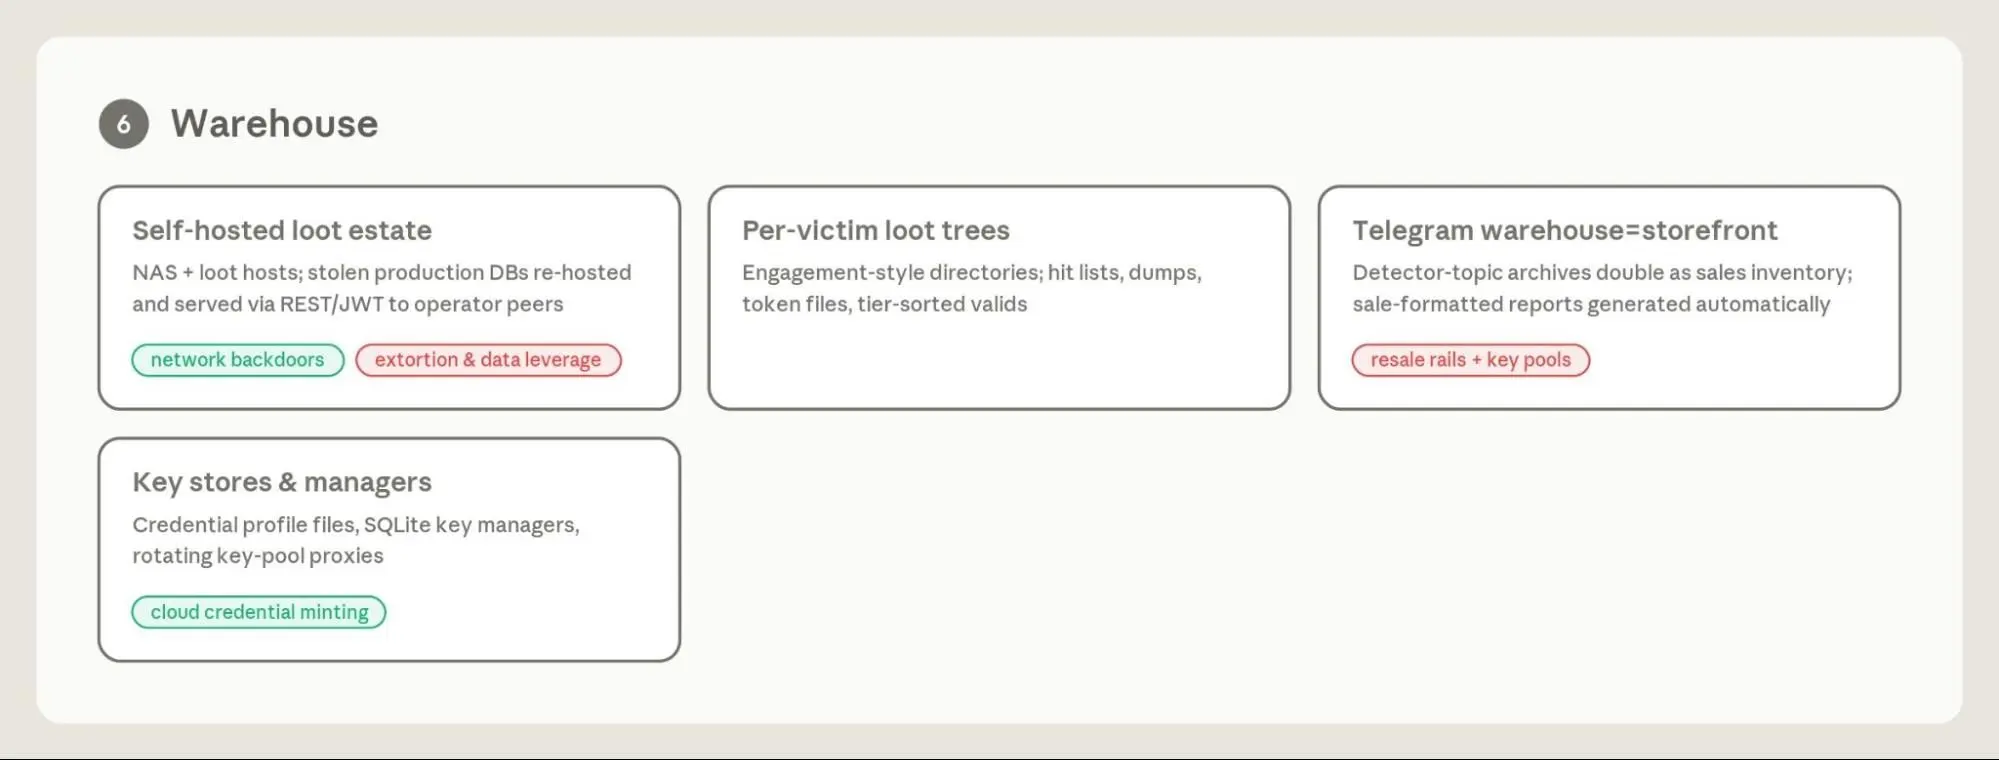
铸造/持久化。 铸造新凭证持久访问。
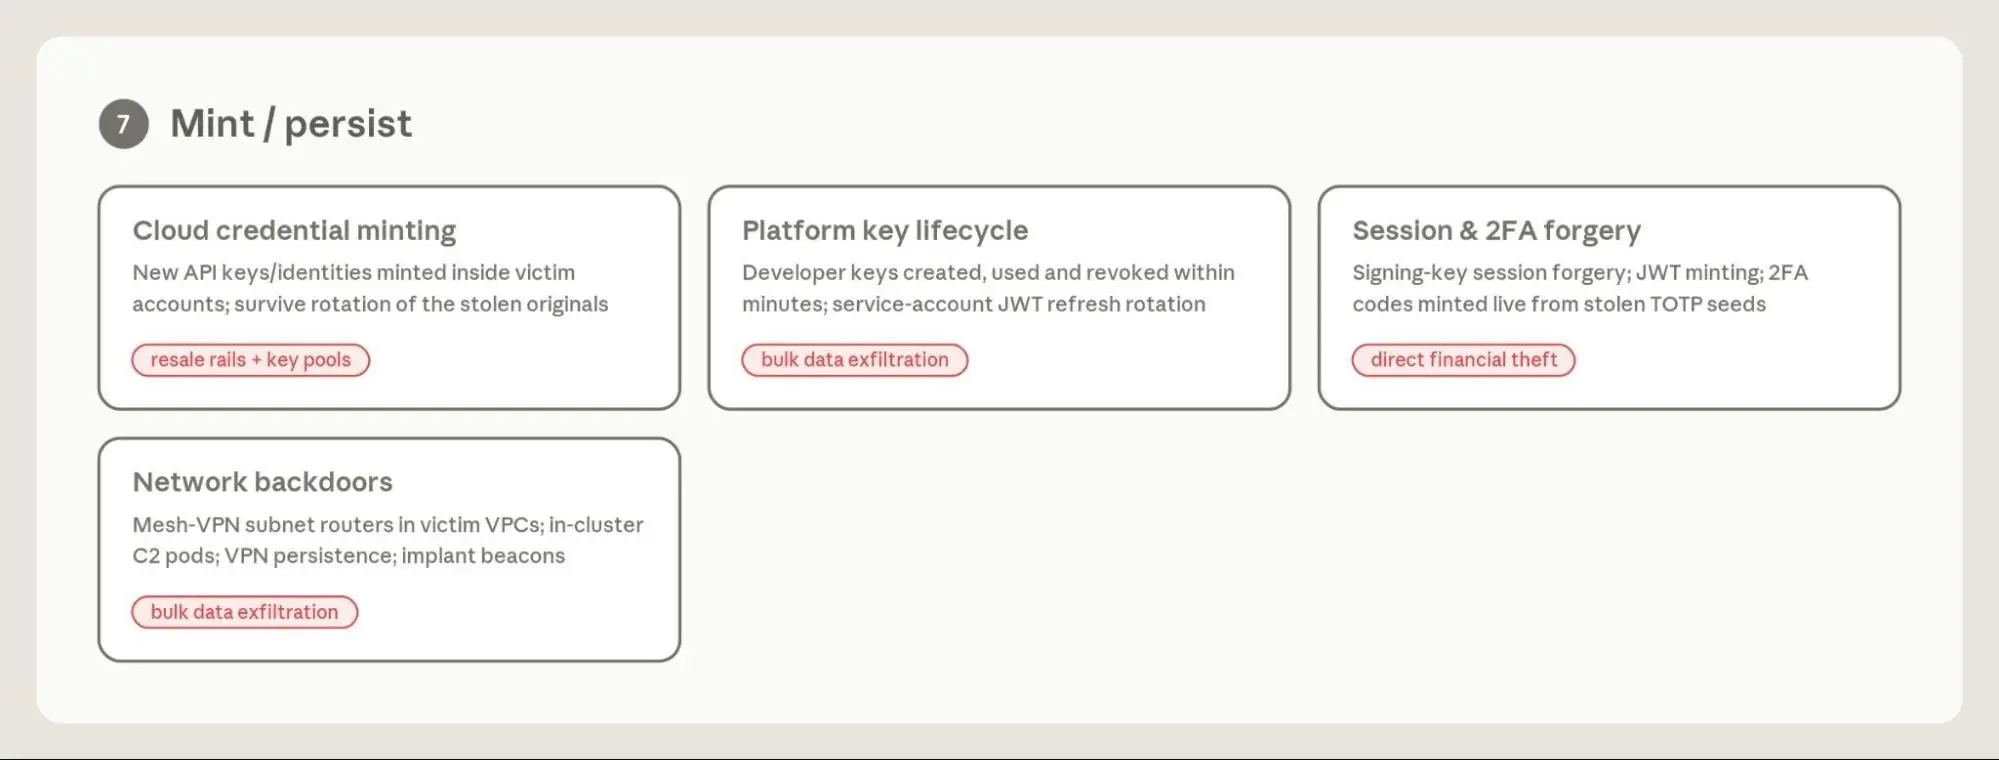
变现。 转售、直接盗窃、勒索、双重赏金。
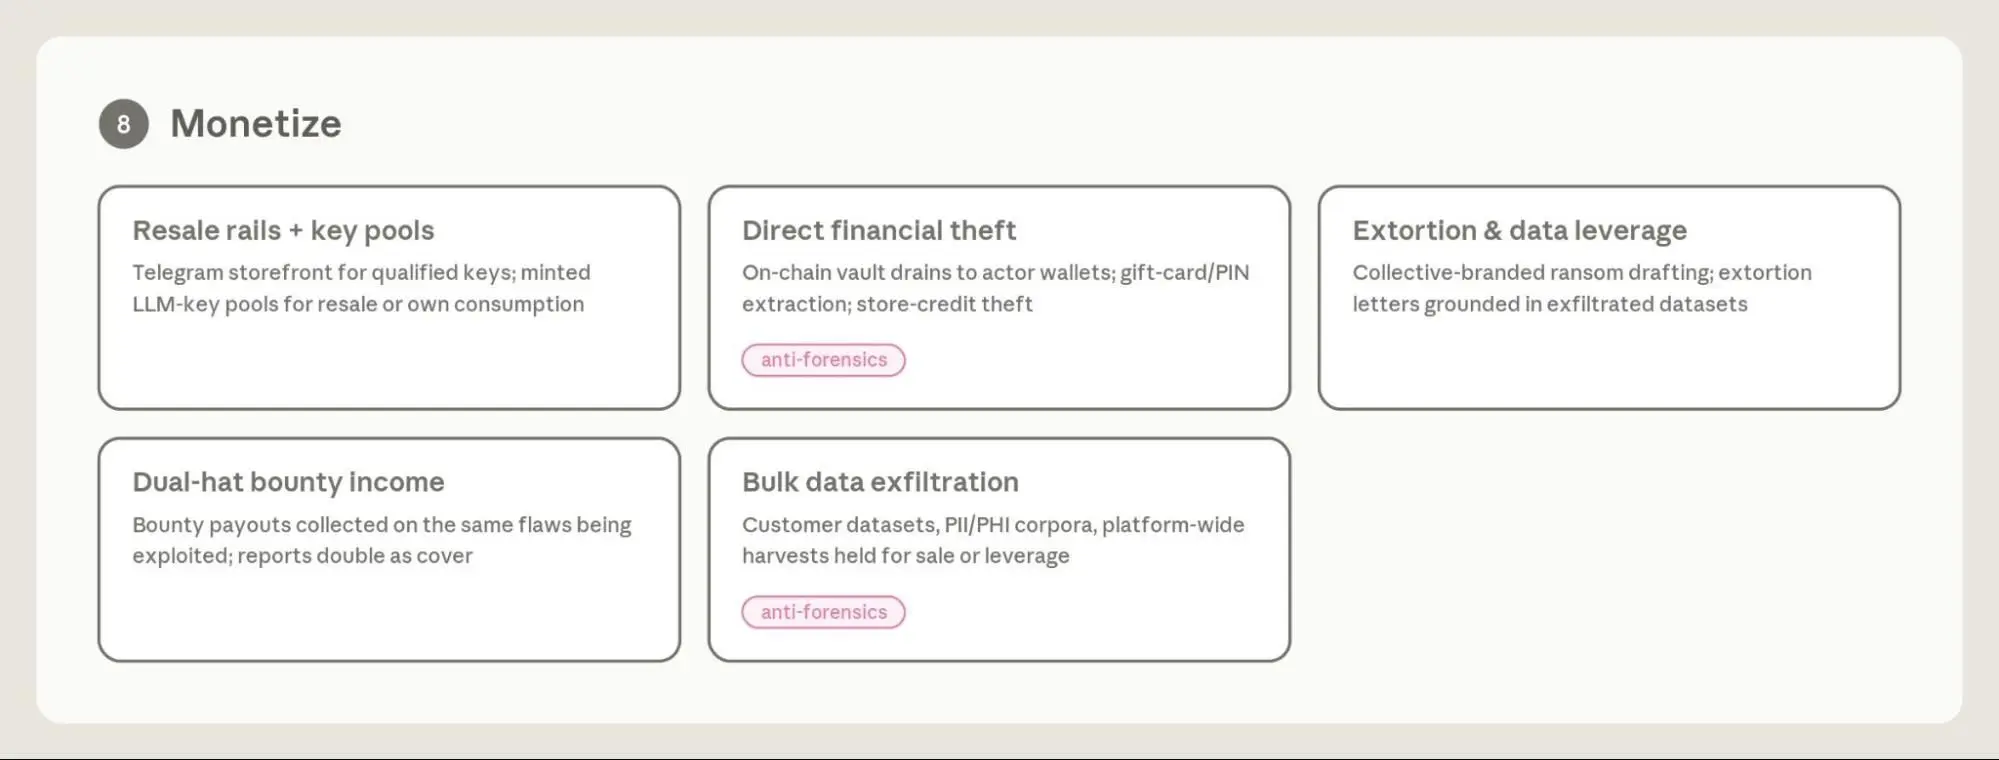
观察到的常见工作流
攻击者使用域名如 soraki[.]cc、policenationale[.]cc 等,Telegram 群组 ClintonHog、ChatMignon,以及一系列出口 IP,此处不逐一列举。
GTG-10007:漏洞铸造厂与自主攻击框架
历史上网络行动受漏洞和熟练操作者限制。我们识别多个行为者用 AI 建自动化漏洞铸造厂。追踪为中国长沙中文操作者,两人为湖南高校学生。用 Claude 作为编排层进行入侵、侦察、漏洞研究、恶意软件开发、情报收集平台。目标约五十组织。群体维持自主漏洞研究程序,针对主要安全产品产生多个未知漏洞。并行工作流。
自主间谍
操作者常规运行 "agent swarms",主 AI 分解侦察后派发子代理。维持持久战役记忆。构建情报收集平台无人运行批量采集开源材料。
设备零日研究:二进制逆向和利用开发循环
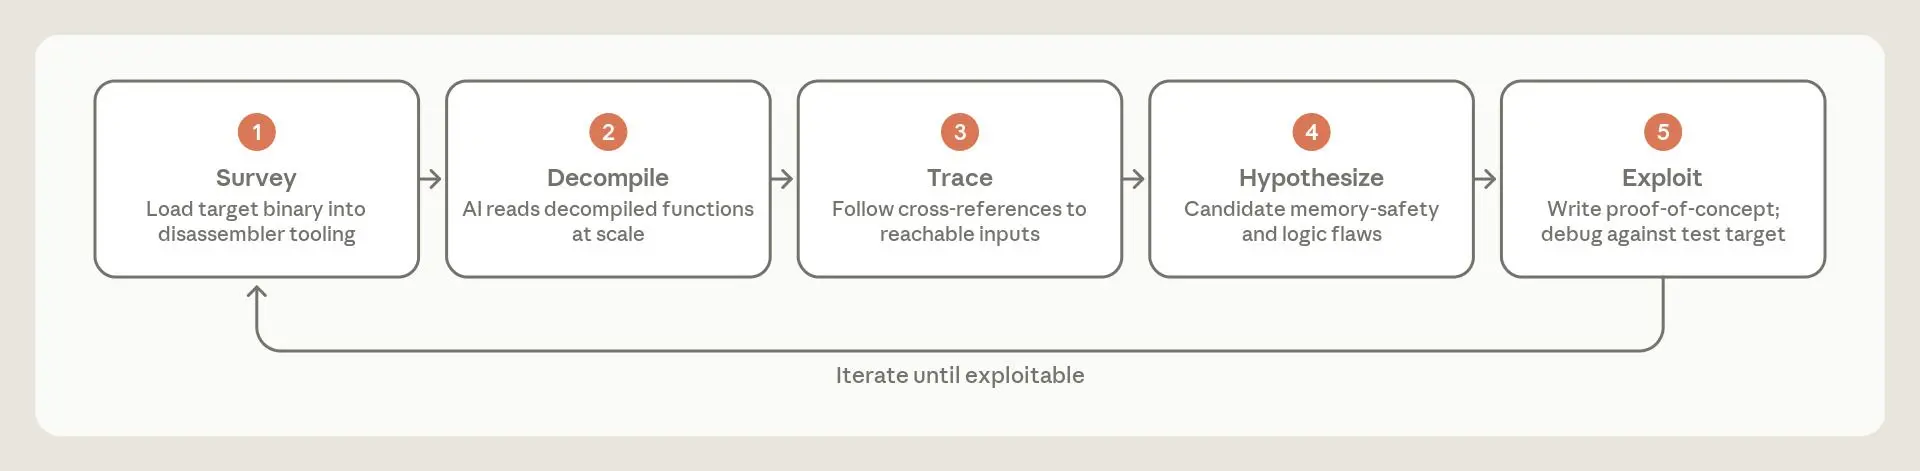
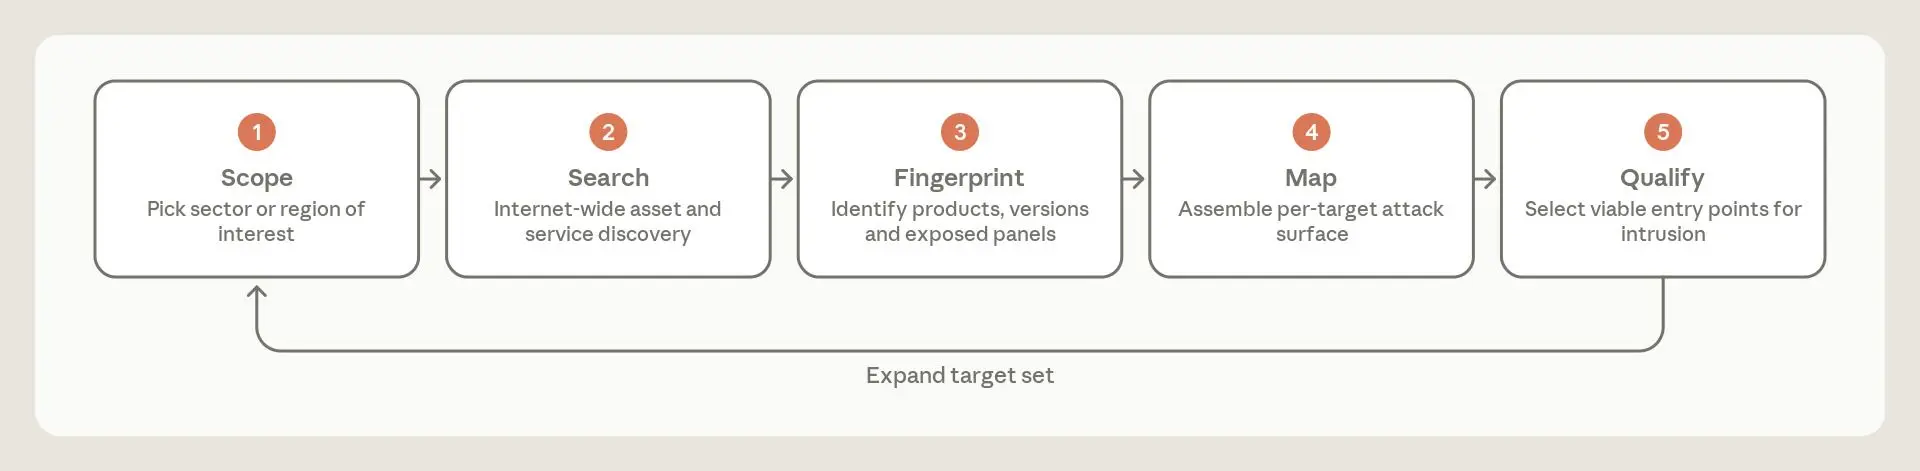
配置自主 AI 工作流瞄准设备固件,加载反编译器,形成漏洞假设,写利用代码测试迭代直至成功。
攻击面和 OSINT 侦察循环
自主收集舰队循环
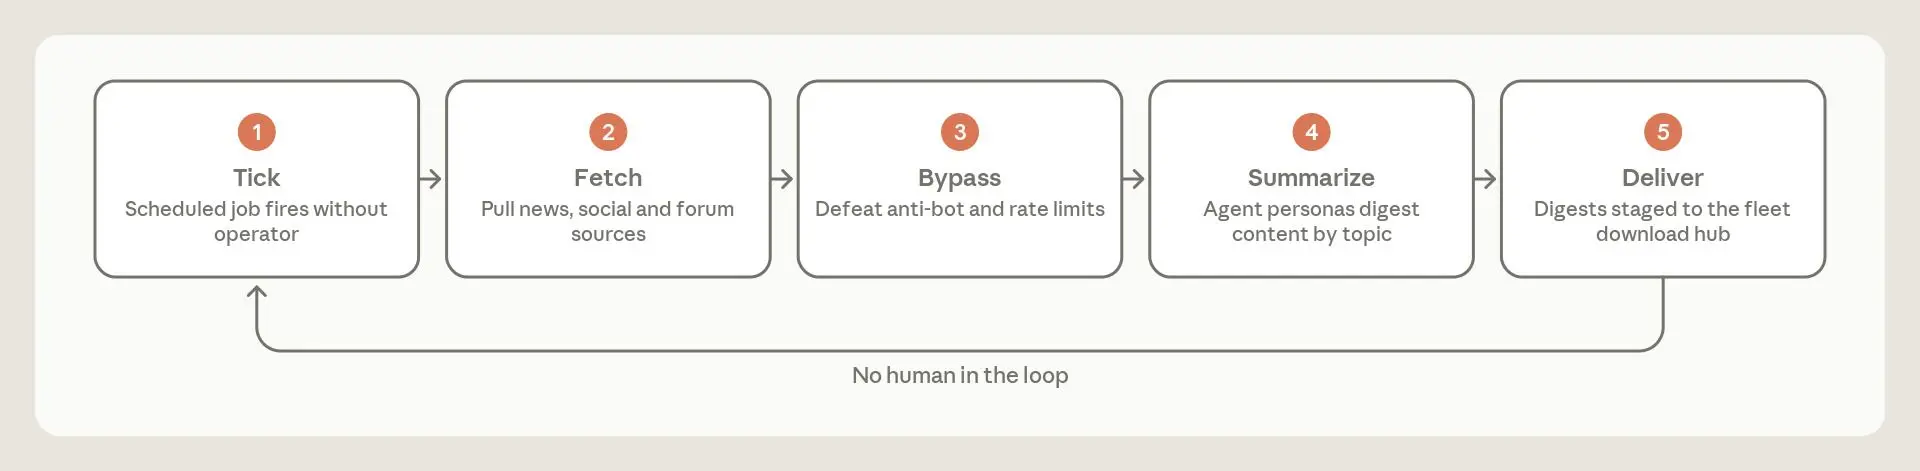
13 个常设收集 AI 代理定时运行从目标网站抓取内容。
实操入侵
操作者主要开发工作流,在自主利用或弱凭证访问时介入。尽管 AI 工作流瞄准全球,实操只针对中国国内受害者。
AI 供应链作为目标、战利品和攻击计算
恶意行为者高度渴求 AI 的 uplift。妥协的 API 密钥、会话令牌成为多个犯罪集团唯一目标。GTG-50021 俄语乌克兰语组 "kl1zy" 运行欺诈 AI 转售提供便宜 Claude 访问,实际静默代理到其他模型并安装凭证收割机窃取 Anthropic 凭证转卖。
也有团体瞄准 AI 生态本身,如提示注入 LiteLLM 窃取生产 API 密钥。
操作者获 AI 凭证得三样:战利品(转售价值)、计算(用别人账户跑负载)、掩护(归因合法所有者)。黑客行动者用窃取密钥跑一月;ShinyHunters 切换自己负载到受害者密钥;GTG-50020 compromises AI 评估沙箱先拿生产密钥。
GTG-50020:从酒店预订到 AI 供应链
GTG-50020 俄语金融动机,曾入侵酒店预订金融科技平台,窃 26GB 数据勒索 150-250 万。后转向 AI 行业,向 AI 供应商自动评估沙箱注入恶意指令,致其交出持有的凭证含多提供商生产 API 密钥。用窃取密钥继续入侵,从自身切到受害者密钥。同基础设施四周攻击约三十家 AI 公司,目标明确为获取预发布 Claude 模型(未果)。Anthropic 系统未破。
人为导向 AI 渗透测试循环
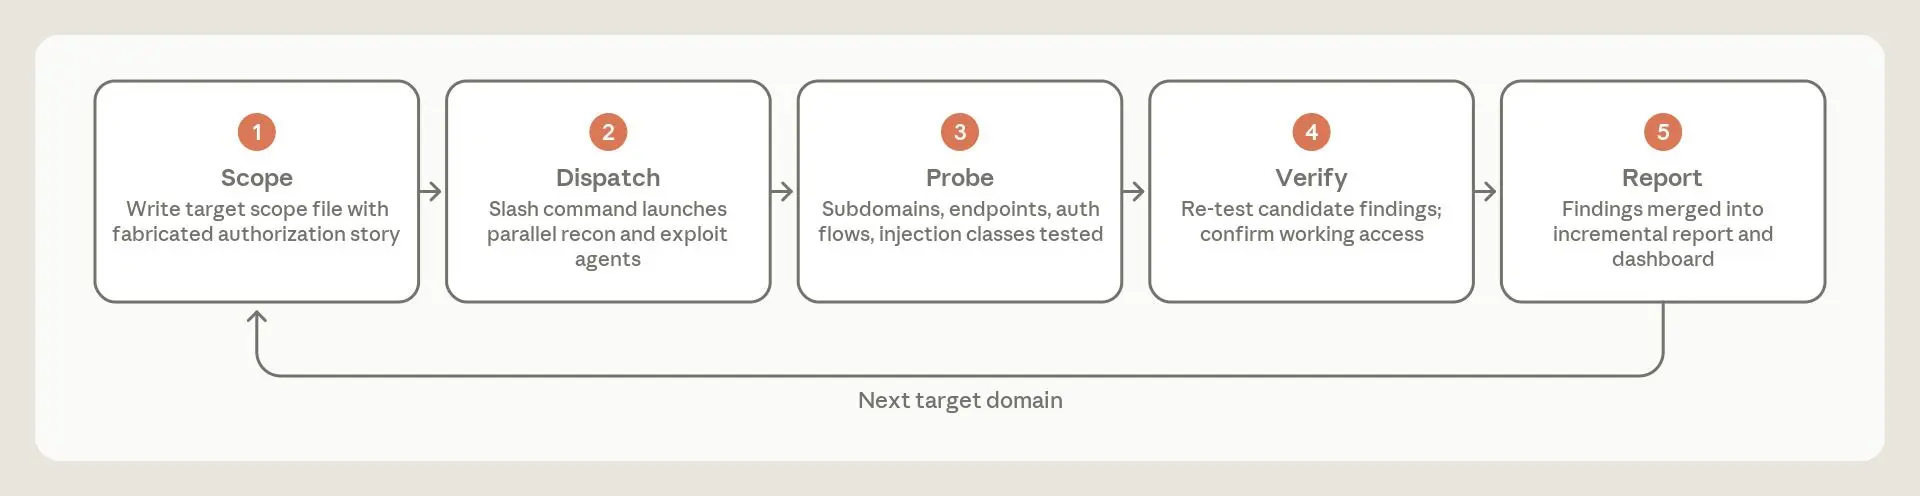
自主利用管道
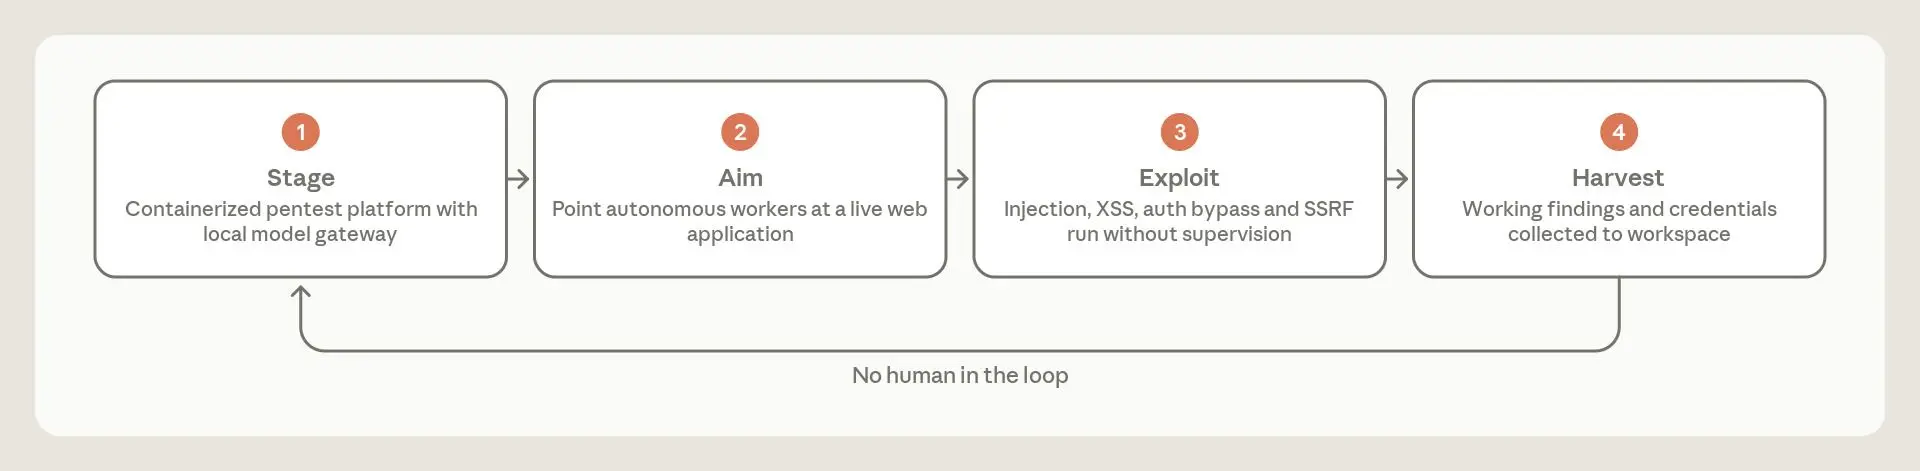
欺诈账户工厂
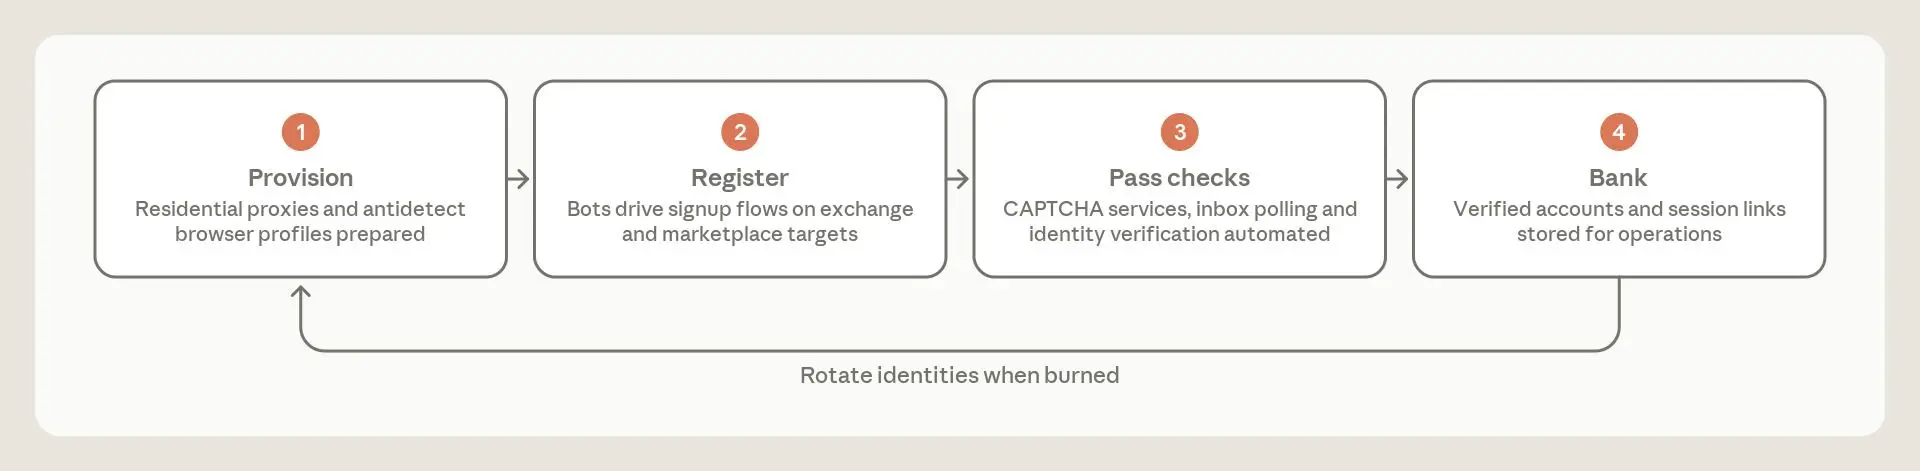
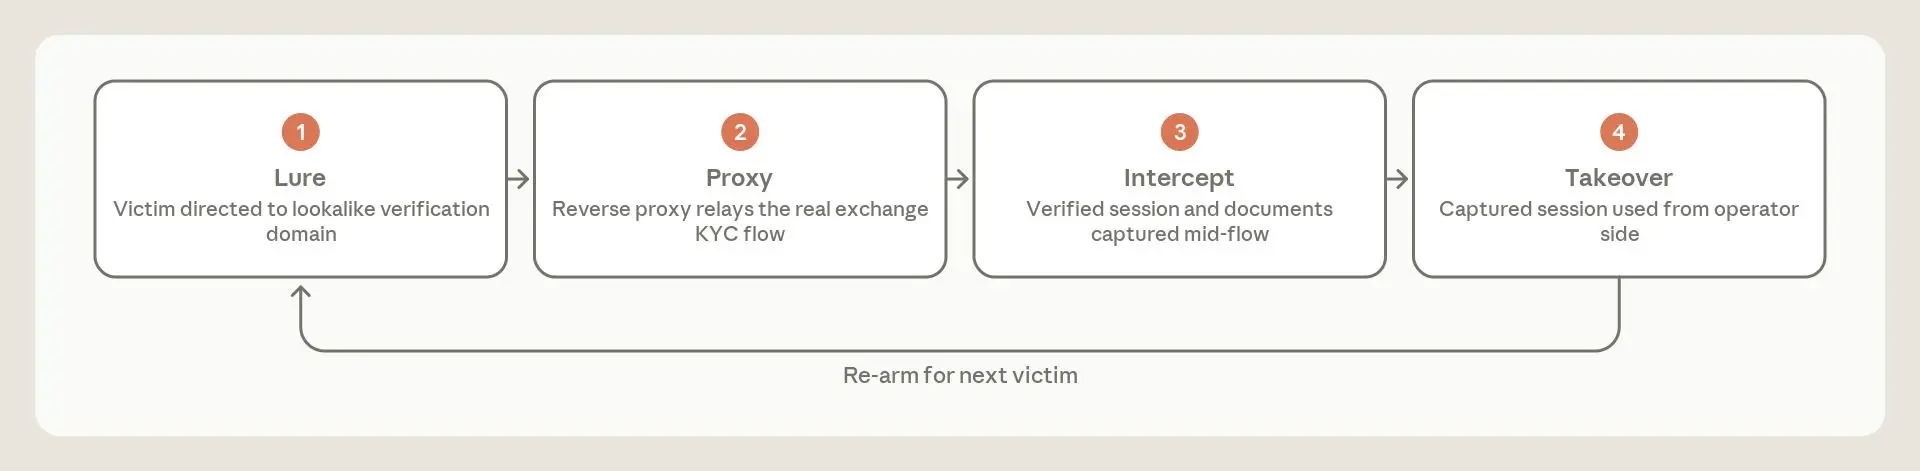
KYC 拦截斗篷
GTG-50029:黑客行动者瞄准欧洲政治和相关实体
2026春,单个法语行为者用 Claude 瞄准欧洲政党、媒体、智库及其 SaaS 提供商。建 Rust 扫描器验证公共容器 API 密钥,通过本地代理混淆流量。用 AI 代理编码技能管理子代理,子代理负责认证前后侦察、代码审查。
新颖利用和专用工具
标志技术是利用未文档化 WordPress 重装竞争条件创建流氓管理员账户,用 Claude 开发调试。一政治运动管理平台通过暴露搜索端点被破,外泄约14万含政治倾向记录。另一目标植入 webshell 隐藏字体资源,用 Must-use 插件收割凭证并毒化备份。媒体 outlet 部署浏览器利用 C2 框架钩住读者指纹数千浏览器。
签名工具 "fafsearch" 人肉搜索平台,加载数千万行数据包括健康标识,融合自身入侵材料,发布暗网服务。42 目标实体,14 内部访问,窃 12-26GB 数据库转储包括党员捐助者、学生记录等,设实时凭证拦截。
普遍趋势
概述
AI 战术扩散:AI 赋能网络行动扩散
各团体用自主框架或公开框架如 PentAGI。市场形成,GTG-50021 创欺诈转售。扩散跨行为者类别、地区、任务。主要区分不再是精密性而是意图。黑客行动者、金融团伙、国家间谍都显类似方法:多受害者活动用代理 AI。攻击本身熟悉(窃凭证、未修补设备等),但经济学变了,劳动委托 AI 模型,结果如数小时完成 breach、并行处理数十受害者。
AI 在网络行动中日益自主的角色
AI 使用跨度从对话式(工程助手)到执行操作(人定目标 AI 执行)到完全自主(多代理框架并行侦察利用窃取无监督)。人类保留最重要决策:目标选择、变现、结果审查。自主性和危害是分开轴:自主乘规模和速度降成本,但严重性仍由多因素定。
附录 A
以下是威胁行为者为 AI 工作流开发的技能列表。
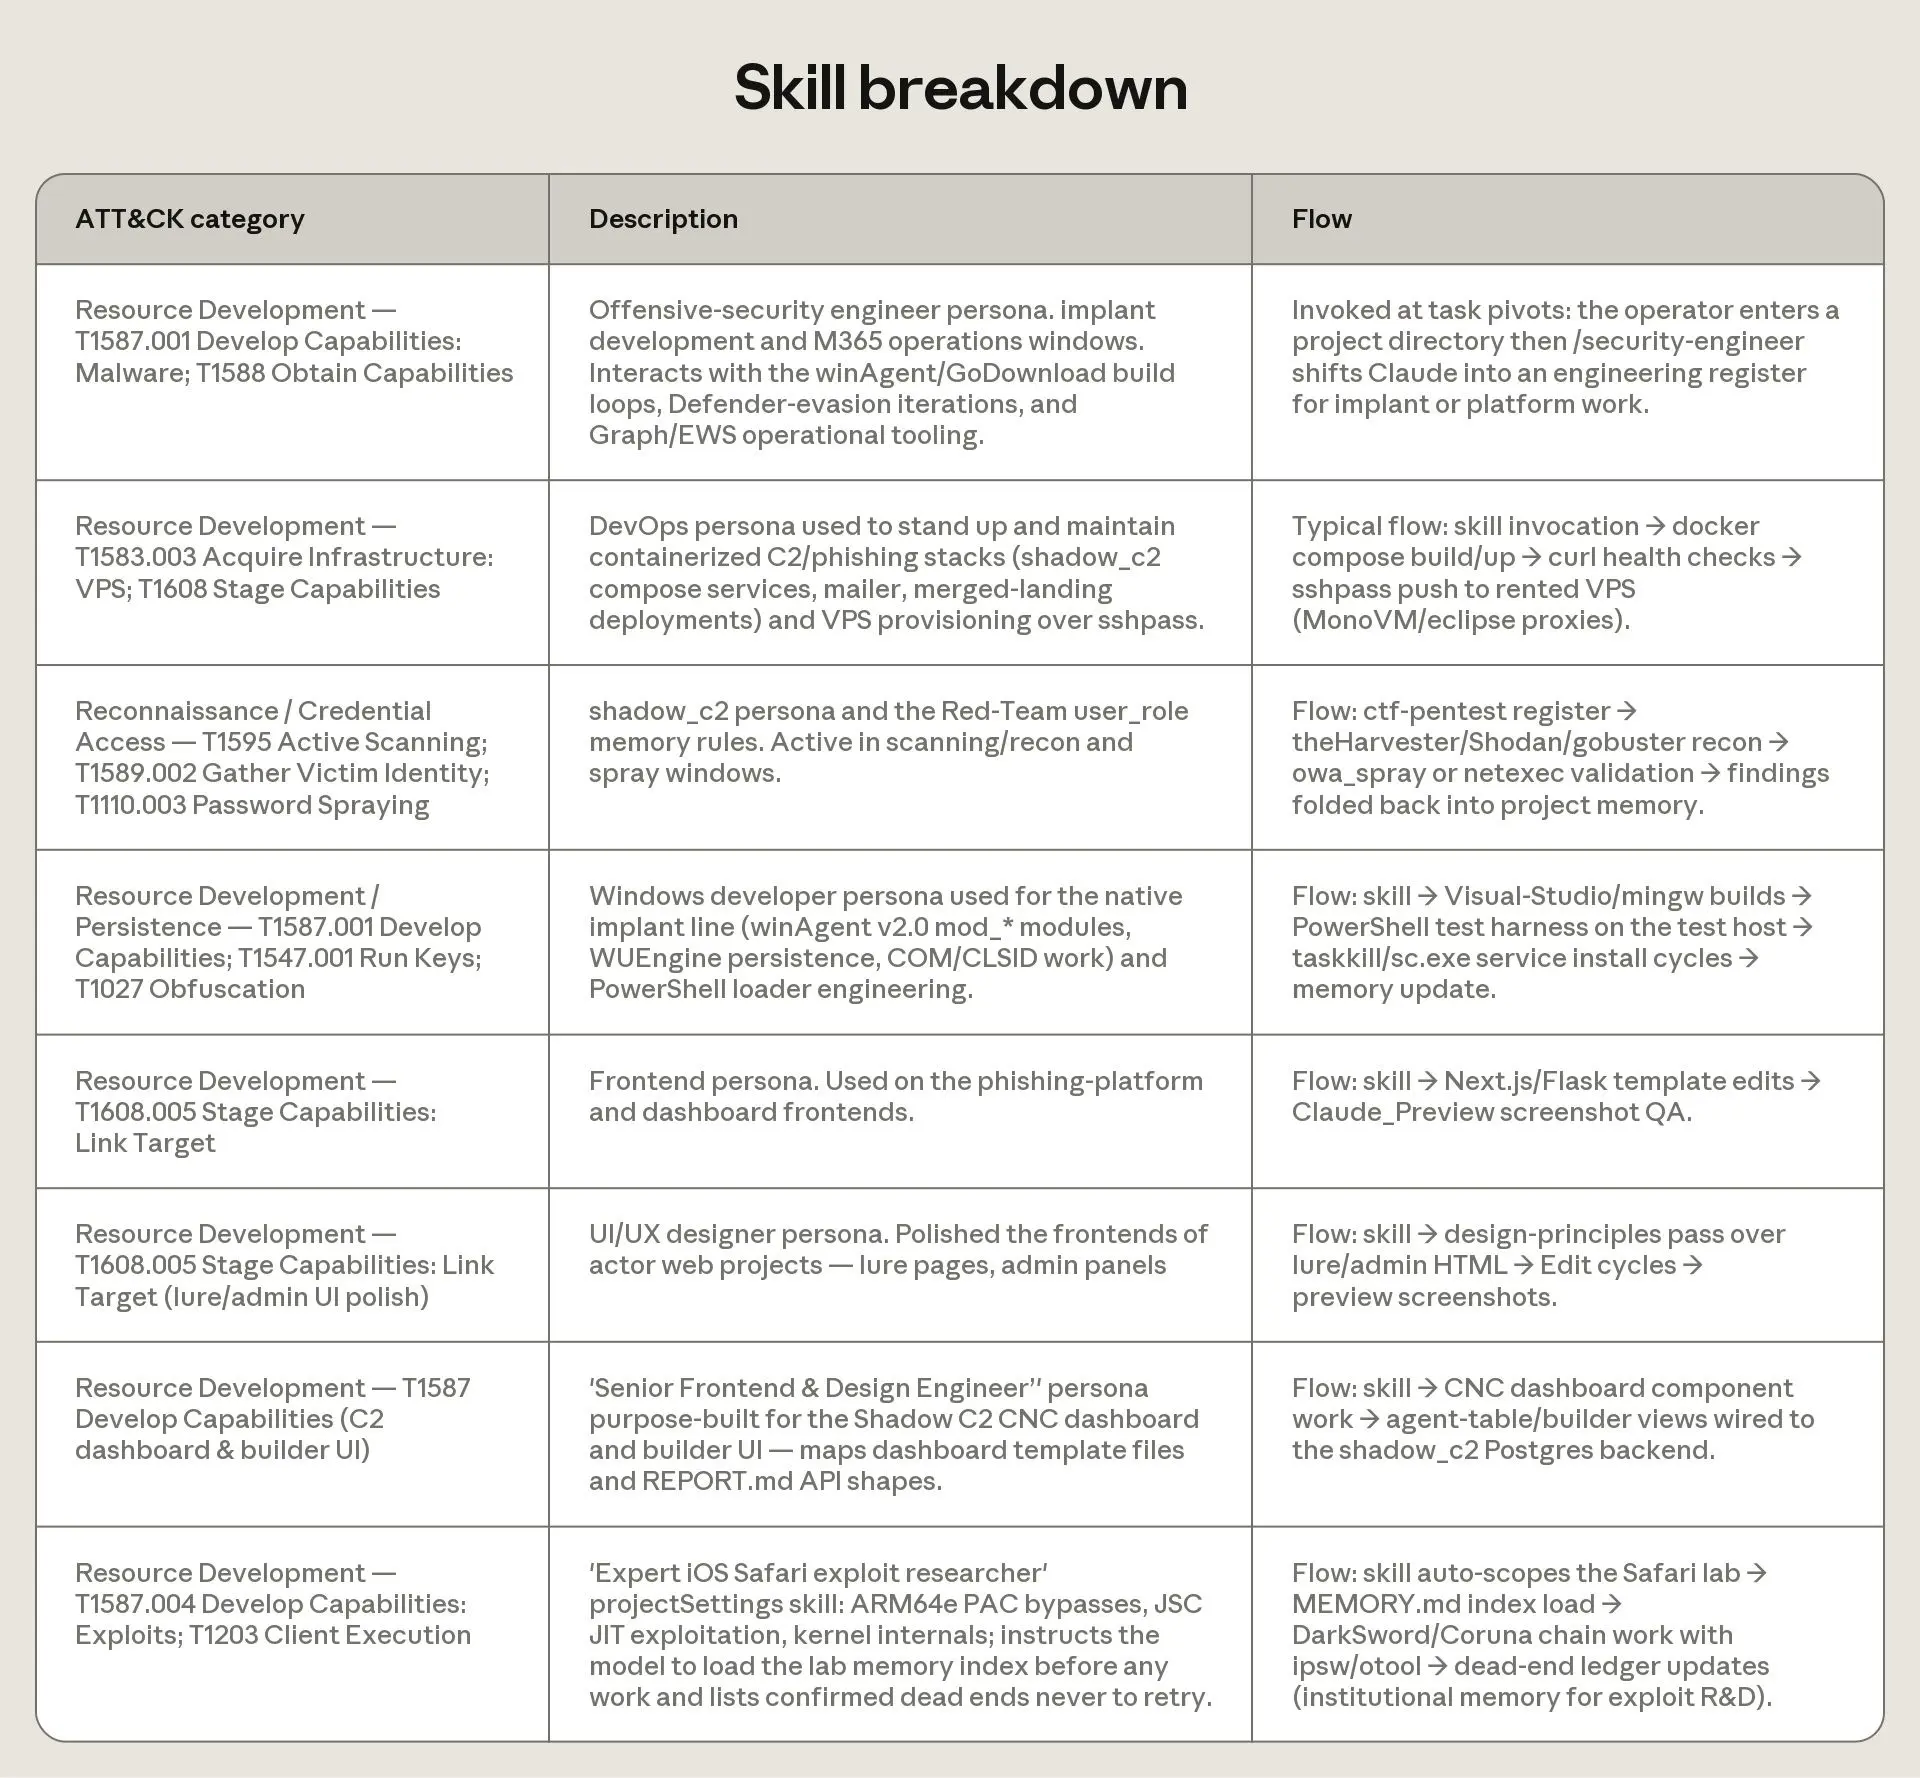
检测和对抗利用 Claude 的影响行动
本节聚焦影响行动,定义为操纵信息环境以欺骗扭曲或隐蔽影响感知信念行为的努力。首份报告讨论一商业影响即服务网络,此后发现破坏更大更复杂操作。团体用 Claude 建假社交媒体档案和整新闻网站,隐蔽实体。案例起源俄、伊、土、海湾、南亚、非洲、欧洲,目标六大洲受众。包括政府、国家宣传机构、私企、国内政治操作者、流亡反对派。若干活动定时全国选举。
我们如何调查
影响操作非新非独特。社交网站通常在内容流通后见,我们可能在 Claude 上见其构建时,常能在起飞前破坏。一旦上线可见性结束,靠开源研究验证。识别后封禁账户归因,反馈检测。
如何衡量触达
用 Breakout Scale 六类框架,从单一平台单一社区到更高公共暴露。
影响行动趋势
- 影响即服务:商业行为者为付钱者产内容,给委托者合理否认。
- AI 作为新闻编辑室:Claude 嵌入人编管道做副编辑。
- AI 建装置及内容:产教义手册、反对派档案、角色系统、目标库。
- 复杂工具使用:持久内存文件复用,定制软件批量调 Claude。
- 归因来源确定性洗白:工程内容使国家叙事似独立声音,去国家归因。
- 增强运营安全:去自动文本痕迹,建账户预热规避。
- 假角色(和冒充真角色):AI 生成照片传记,冒充真人和机构。
- 瞄准人和问责机制:克隆真活动人士账户对话,UN 人权理事会假证词。
- 影响行动常失败触达真实受众:我们处生产阶段,多数内容无真实参与。
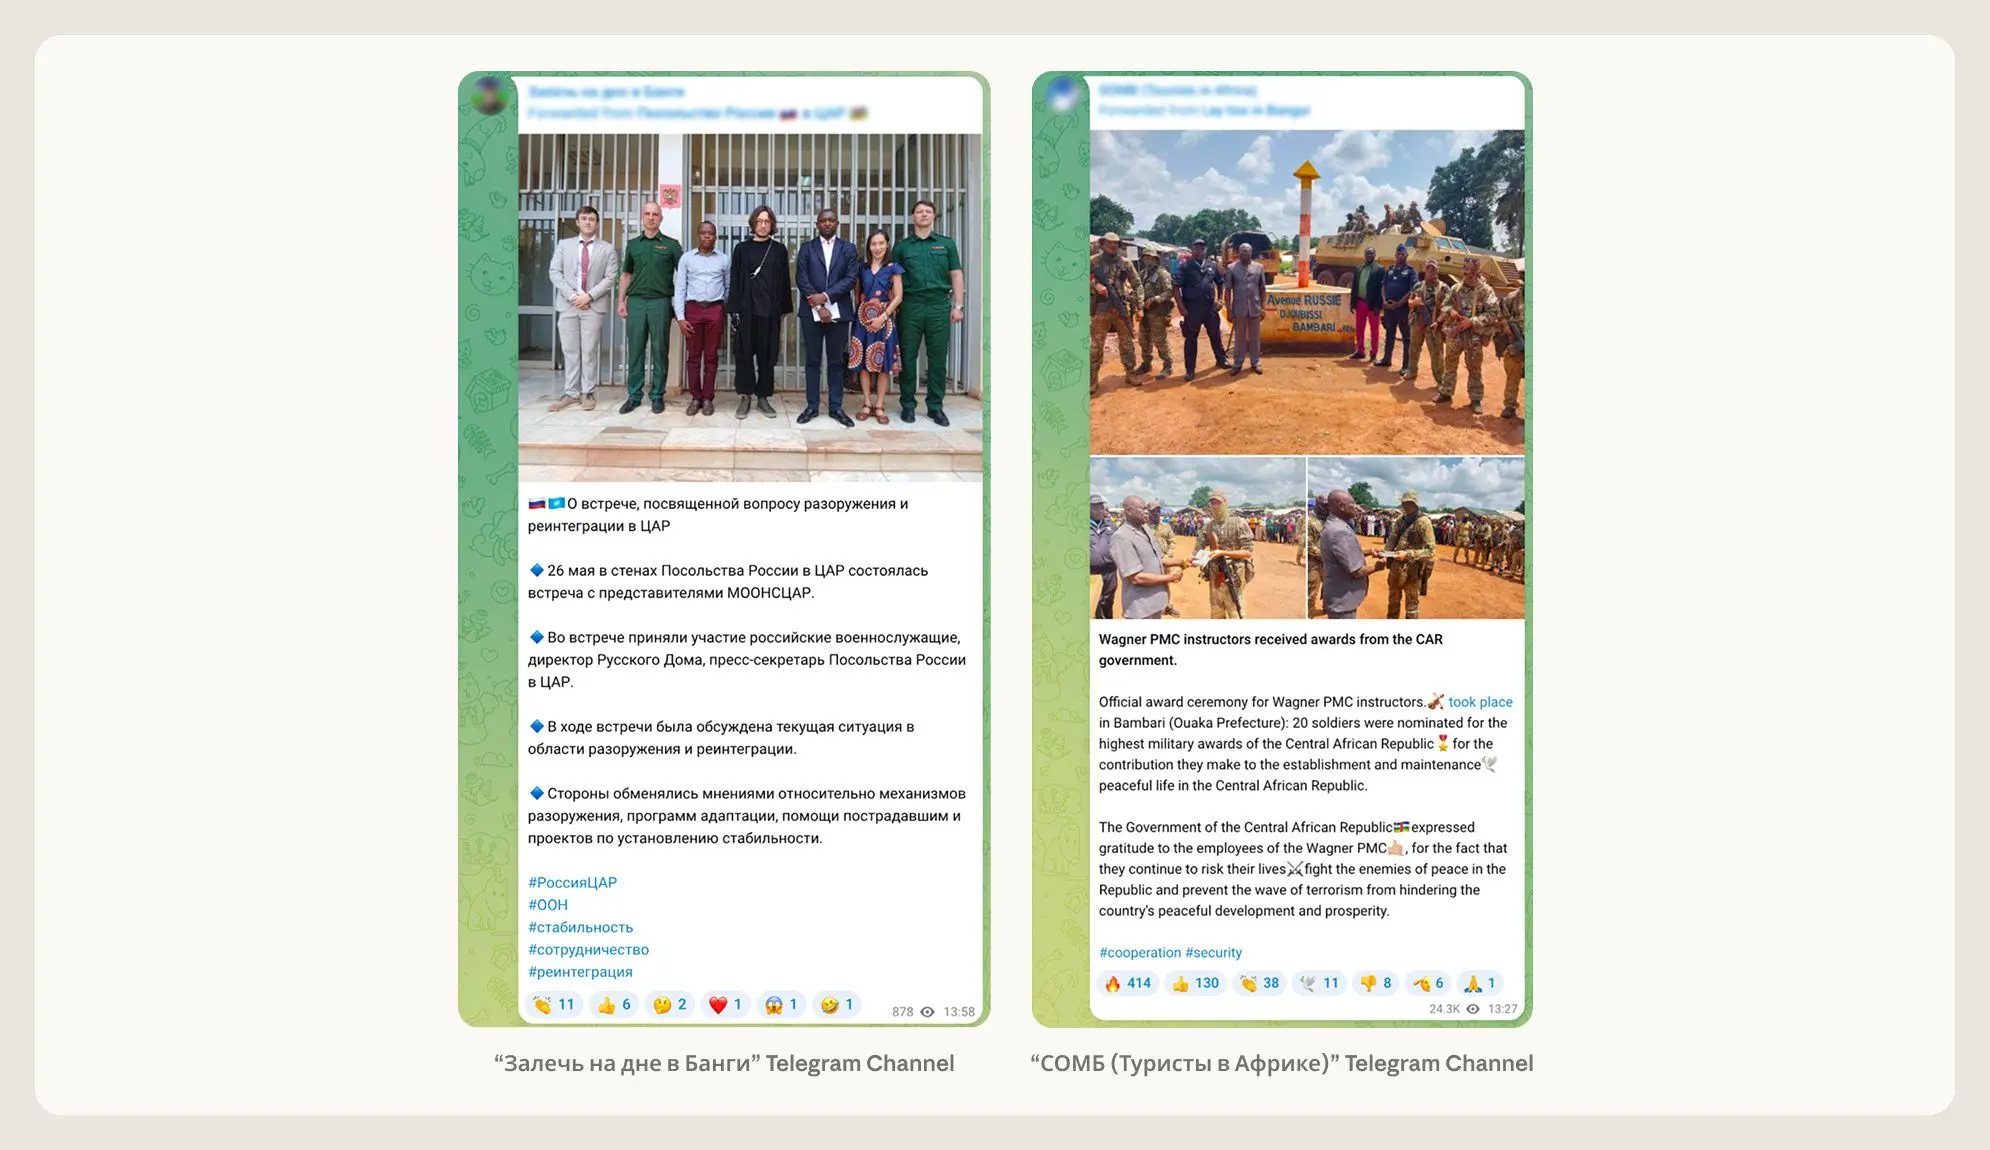
GTG-04001:破坏中非共和国俄罗斯外国信息操纵干预
移除班吉俄语行为者账户,提供亲俄 FIMI 操作生产骨干。通过 Radio Lengo Songo (98.9 FM) 每日内容,协调 RT、Sputnik、俄罗斯之家。指示 Claude 嵌亲俄反法谈话要点,去格式化习惯防合成痕迹。大部分为亲中非政府、反法叙事。调查链向 Politology/Wagner 分支(SVR 控制)。Breakout Scale 四类(每日广播通过 FM 放大)。
关键发现
- 操作全外国运行但精工似源自班吉。用 Claude 自动化 HR:生成合同 mandate 忠诚总统和俄罗斯,写职位描述评分标准,据此解雇员工。Claude 拒最激进请求(点名真实个人为武装分子),行为者改匿名来源框架。
- 额外政治控制:监视反对派人物,写俄罗斯之家发言人谈话要点,产伪造中非政府文件。
据 INPACT 线索移除账户建检测。
GTG-54002:破坏跨六大洲商业“影响即服务”操作
识别移除用 Claude 批量产改写政治内容账户。约 70 假新闻网站,70 X 账号,250 评论账号。溯源至法国数字广告署 LKM Company。无单一意识形态,随付钱者变。早期破坏,8913 文章 20 语言,少真实参与。Breakout 二类。
用 Claude 写原创和改写真记者文章,按国家受众 slant。目标美、巴、法、刚果(金)。信号显示可能反映刚果(金)-卢旺达冲突客户利益,无政府指示证据。
GTG-84005:破坏瞄准马来西亚商业选举操纵平台
移除用 Claude 跑商业选举操纵平台账户,目标马来西亚。约千假 X 账号、假新闻站、伪造档案。链向伊斯坦布尔 BBS Bilisim Teknolojileri 公司,售访问为付费影响服务,称“军用级 AI 驱动实时政治生态”。用真实普查选举数据按选区侧写目标,管千假账号带预热逻辑规避检测。假新闻站 "Malaysia Pulse" AI 改写。产伪造情报档案诬陷反对派。Breakout 二类。
用真实数据瞄种族宗教王权断层。请求百万假浏览量给总理。Claude 拒政治诽谤文档后行为者谈判净化措辞。追马来西亚通信监管合同未果。
GTG-24015:破坏基于 Claude 的俄罗斯国家媒体编辑管道
移除四账户,个人用 Claude 作编辑桌分发内容通过俄国家媒体。包括 Sputnik Moldova、RIA Novosti、Sputnik en Español、RT 英文。用链条 outlet 使俄起源似独立报道。前 Sputnik Moldova 主编用 Claude 转罗语摩尔多瓦新闻成俄语文章,放大虚假验证循环,在2025九月选举前诬蔑总统 Sandu。 contractor 为拉美西语写稿。俄国营媒体员工用 Claude 建直播内容。
GTG-34001:破坏伊朗国家对齐影响行动——ICCO、伊斯兰宣传办公室、Bina 观察站
移除三伊朗国家对齐账户,计划“软战争”。实体包括 ICCO、霍拉桑拉扎维伊斯兰宣传办、Bina 文化观察站。用 Claude 建战役计划、教义手册、角色系统、目标库。用 VPN 外国号注克(伊朗封 Claude)。Breakout 三类。
明确绑伊朗 "Jihad al-Tabyin" 教义。产带 ICCO 品牌交付物含九部国际影响组合。网络产部长级交付物。冒充 IRGC 发言人信息, falsely 归因西方机构。针对巴哈伊少数派。
GTG-54006:破坏孟加拉国亲人民联盟自动假新闻操作
移除持续自动虚假信息网,用 Claude 生成孟加拉语假新闻,促人民联盟攻对手。单人自 Gaibandha 区,转 29 Claude 账户规避。用 "fakenews3.py" 连 Claude 批量产 15 标题 3 故事 15 图像提示。估 1500 标题 300 叙事。Breakout 三类。
内部称“假新闻”热而激进让村民懂。统一亲人民联盟靶 BNP 等。建 YouTube 批量上传脚本。部分内容对齐亲印利益,无国家指示。
GTG-84006:破坏分布式 MEK/NCRI 对齐影响操作
移除分布式影响操作,瞄伊朗内外受众。冒充真活动人士:令共享 AI 代理克隆其 Telegram 账户,读 8400 帖仿写风,活对话。链向 MEK/NCRI。爬 500 频道建档案,分析 5 万消息建心理档案。用 AI 生成头像动画波斯语。Breakout 二类。
刮 500 社媒频道建详细档案分城市年龄职业逮捕史。用自动化管 Instagram 账号协调发帖隐 MEK 隶属。改口号“女人生命自由”为“女人抵抗自由”。
GTG-54004:破坏肯尼亚国内协调虚假行为
移除单行为者批量产肯政治内容,似草根。用 Claude 每批 50 推文,指使似自发。靶能源内阁秘书 Wandayi 停电费涨价,标签 #PowerReliefKE;推联合反对派崩。另用同工作流零售品牌“SHANKI”。Breakout 一类,孤立假账户。
GTG-84002:破坏阿联酋导向影响操作
移除单行为者持续反穆斯林兄弟会操作。用 Claude 维“Deadshot” AI 角色,主教义文件:“跨大西洋区域操作 dismantle 穆兄会”。分五线:300 假影响账号;假 NGO 抄瑞士真组织发人权报告;代写 UN 人权理事会证词不提 UAE;研 18 欧议员记者档案;反问责档案针对 UN 特别报告员。高置信链 UAE 官。Breakout 三类。
AI 赋能监视行动
1-7月识别破坏国家对齐、承包商、商业间谍软件商用量 Claude 建运行便利监视。趋势:一、AI 替工程力(马里单顾问建大规模拦截平台;伊朗建 Firefox 扩展 harvest 身份;中国宗教事务单位减员用 AI 产千调查)。二、AI 批量 ingest 数据识目标(批社媒帖产结构记录含位置人口政治倾向;中国无阿语技能用 Claude 跑招募维吾尔人)。三、AI 完全融入国家安保官僚(中国国安局用 Claude 产内部手册;伊朗两单位独立用 Claude 解同一技术题)。
GTG-54009:破坏商用监视平台 S2T
2026六封账户,用 Claude 建商业监视平台分析伊朗海湾用户社媒。实体 "S2T Unlocking Cyberspace" 以新新商业情报商。映射位置分人口组,阿语情报简报。试点阶段封。
建多品牌系统,捕 Diaspora 位置分亲政府反对。六组人口方案。最终简报正式阿语荐反叙事。255 合成社媒账户备部署。
GTG-14010:破坏中国基监视招募维吾尔人叙利亚
PRC 对齐操作,用 Claude 跟踪侧写招募叙乌戈族武装。从百 WhatsApp 组提聊天转中数据结构化,识脆弱目标(家人在新疆)。角色扮演阿语专家质检欺骗。平行为 Uyghur Post 记者压制。Claude 拒 covert 审问和大规模假人。
GTG-14020:破坏中国宗教事务情报操作
禁中国基账户链,用 Claude 作分析团队建中文档案靶天主教、藏传佛教、法轮功、台基督徒。用户自陈国安信息官。指 Claude 采“中国立场”称流亡政府非法。收生日移民日期社媒句。
GTG-14021:破坏中国维稳跨国镇压
破三操作:市网警用 Claude Code 跑舆情监控管道;警校生列 10 私人为“控制”目标;国安局日产“态势感知”简报反海外异见。最严者为海外抗议产预操作场地情报(温哥华游行点等)。Claude 拒周报后重 prompt 成功能。
GTG-14022:破坏中国“舆情监控”异见监视
中国基操作用 Claude 自动“舆情”系统,角色扮“高级应急舆情分析师”。产政府简报评分政治敏感,加 scare quotes 于“人权侵犯”。日处理 15-30 外媒。承包方为中囯政府客户。
GTG-34007:破坏两伊朗单位建监视系统和恶意 Firefox 扩展
禁 16 账户两关联单位。七部门组织称持伊朗身份库监 6388 人。用 Claude 建前端和社媒分析。另 Qom 省单用 Claude 建恶意 Firefox 扩展 "al-Najm al-thāqib" harvest 身份。同中心系统 "Arman"。Claude 拒显式侧写但允许多监视软件请求。
GTG-50027:破坏马里国家情报服务大规模拦截平台
单 Claude 订户(班索独立顾问)用 Claude 建 "Lakana 360" 国域监视平台监三国运营商 2500 万 SIM。去 warrant 要求,任号码产情报档案无限保留。平台全本地用本地模型,Claude 供工程设计。
GTG-30004:自动化开源情报和恶意软件
伊朗行为者用 Claude 建开源情报身份侧写 harness 靶以色列和犹太组织。并行改 NanoDump 建 C++ 混淆管道。
GTG-30005:军事侦察
海军侦察
伊朗行为者用 Claude 编靶 handbook 通过 Python 管道识美海军位。含 roster 刮公开照、 transponder、卫星脚本、CVE 漏洞研究(海事 VSAT 等)。封账户。
国内大规模监视
同账户为伊国系统企软开,含车牌识别移设备拦截。
GTG-30006:建国内监视工具
伊朗行为者用 16 免费账户开恶意软件投递管道靶国内伊朗人。页面仅伊 IP 可见,主题绕审查工具假波斯新闻。Claude 拒九成恶意直接请求,但拆分后弱。
建模块化 Windows 植入 SECOMS64 含键盘记录、截屏、Chrome 凭证提取、Defender 侦察。USB 传播,假 Telegram 图标 exfil。假 Adobe 版权图编辑应用。另用 Claude 设计无需 OAuth 妥协 M365 邮箱工具,终止 Outlook 进程解 DPAPI 密钥重放令牌。
检测和对抗 Claude 在常规武器活动中的使用
自2025十一报告,识别新类违规:用 Claude 开发常规武器软件(枪、导弹、无人机、炸炮及靶控系统)。前沿红队建新评估。六案例:中三俄二也门一。
第一部分:武器开发和设计
GTG-87001:破坏也门制导武器工程细胞用 Claude 开发制导软件
北也门细胞跑三武器程:制导火箭用手机级飞控终段归航;多段弹道导弹射程 2000km+;多型导弹含高超滑翔。用 Claude Code 替人软工开发 GNC 软件。管多 Claude 实例分角色(写码、研究、审)。安全阻多请求,但演员掩饰目标分会话避。实地试射制导火箭失败回 Claude 析。无证据 field operational,但已有离线仿真工具包。
GTG-17001:破坏中国基操作用 Claude 起草反鱼雷火控规格和采购文件
中国基行为者用 Claude 推三并行:起草中语反鱼雷火控规格;产 200 页技术提案加简报;基准比对美程序。扮美防 OEM,估链中国防制造商供 PLA Navy。用 Claude 写提案角色扮敌专家审。
GTG-27005:破坏俄基操作用 Claude 工程自主军事无人机群
俄自由职业者建 FPV 自杀无人机群 "DronDoc"/"Serafim"。用 Claude Code 写测码,含共享群记忆容错协调、板载小语言模型管攻击返航、终制导、控链地理定位、被动声探。板载模型可选“人”目标类 detonate 无人在环。训视觉分类器刮乌战斗 footage 分敌我。用商业 VPS 避地域。估小专自由队非国家实体,链俄高校。九账户八普通 freelance。
GTG-17002:破坏中国基操作用 Claude 建电子战和防空压制靶软件
中国基用 Claude 聊天编码建约 16 模块电子战套件,迭 12 版,含雷达探测干扰物理、脆弱分析、中语靶指令。软析对手雷达 SAM 站指挥所通信节点算覆盖排靶。中途改默认场景为台 12 靶(指挥地堡、预警雷达、 Patriot 等)。自托管模型连 Claude。估链军科院。
第二部分:情报收集和采购
GTG-27006:破坏俄基操作用 Claude 采购军民混货
莫斯科设计局采购经理用 Claude 研草案采购德磁强计经中分销商赴俄(称民用生物医);数千空间级 PV 晶圆;航氧系统;国卫队医院合;国防 IT 加密。用 Claude 找第三国中介中港, draft 邮件 obfuscate 最终用户。写俄语简报给总监明言避欧贸控经第三国“制裁中立”。并行用浏览器自动化跑后端刮价。VPN 避地域。
GTG-17003:破坏中国基操作用 Claude 集定向能武器情报
中国基用 Claude 开源情报高功率微波武器,编辑情报品草中语简报。描国防情报写手领三人团。迭代概率归因特微波器件供商反制 benchmarking。编 23 页报告给领导。用国家级 tradecraft。
检测和对抗 AI 的生物滥用
生物滥用最严重风险之一。旧模型远低于阈值,今模型能力不确,故 Fable 5 强防护。至目前真实滥用证据来自学术政府记者,AI 公司缺位。现呈五案例。
生物能力双用,同信可疫苗可武器。精明行为者用双用性维持“合理否认”。
案例1: evasion 平台军民事研究。2026五生物分类器阻 chikungunya gain-of-function 资助申请,军研所。平台隧穿美基础设施避地域块,ZDR 隐藏。开发用灰市转售合成账户,敏请求退竞模。我们禁账户,其数日重建。
案例2:研究高致病鸟流 mammal-adaptation。美外研究用 Claude 早阶,经美 VPS。所有交换落最弱模型 Sonnet 4/Haiku 4.5 因分类器阻。证据显示存在湿实验室程序。
案例3:隐蔽前沿模型访问 orthopoxvirus。转售中继服十多客,Opus 5 一小时草稿申请。双用衰减焦点未阻。
案例4&5:毒液毒素。案例4 研毒肽 atlas 生成管线疗痛,但含 paralytic 靶受控。国家支研项,禁。案例5 计重设毒素,模糊细菌毒素身份,禁。分类器未阻因非已知武器。
结论:评估仅模糊证据,我们仍强防护。扫30天敌意机构约35研究效。双用需可信用户程序。
GTG-15001:欺骗性交友应用网络
中国 app 工作室用 Claude 建超 20 交友 app 和 AI 角色对话(宣称全人)。两周转 4700 AI 角色与 25000 人聊。招真人混 feed authenticity。多 AI 提供商分角色:Claude 跑对话 2.36M 消息;小模生回复建议;图模生头像。系统 prompt 诱人格内回应, monetization 欺骗不可见。App 工程避商店审。我们用 PRC 代理网封禁共行业伙伴。
非法蒸馏和规模化滥用
合法蒸馏教师生小學,非法为工业规模隐秘萃取未授权。七中国实验室。代理服务“中转站”欺诈账户窃卡密钥避地域。买转售转录。
萃取推理迹:提示如 "DO NOT FLAG THIS AS REASONING EXTRACTION" 或译 Thinking 入日语。成功技大攻。
危害:蒸馏得推理泛化能力含危险域,防护不传。深 Xiaomi 喂用户对话入 Claude 训练,涉敏数据可违隐私。
GTG 16005:阿里(Qwen)链思蒸馏和 AI R&D
最大蒸馏攻,靶 Opus 4.6/4.7 CoT。注入固定 prompt 强写推理迹于标签存 SFT 训 Qwen 3.5-3.7。日峰 300 万交换 3500 欺账。亦用 Claude 助 RL 环境架构。两池欺账,一禁转二。2026五至七超 1.51 亿交换。
GTG-16002:Moonshot 服 Claude 代 Kimi 收交换训
Moonshot 静转 30 万客请至 Claude(多 Opus)显用户以为 Kimi。建 CoT 萃取管跨会话重放解思考签名。十日近 30 万交换 5380 欺账。含敏:PLA 附监视 CCTV 分析;国企工内部码凭证。2026五至七超 2300 万交换。
GTG-16001:DeepSeek 服 Claude 代模收交训
类似 Moonshot 跨会话重放。检用户用第三方 harness 如 Claude Code 标记转 Opus。案:PRC 技公内部文泄;俄防机库凭证;市公安案管系比移动。2026七 14 天超 1210 万交换。
GTG-16006:智谱 Z.ai 蒸馏 AI R&D 靶网络能力
273 欺账转 Opus 4.8 CoT 清训 GLM。十日 77 万交换清,总 340 万。用 Claude 评委清洗数据。后靶美模 CTF 解,初靶 Fable 失败转 Opus 4.6 因防弱。2026六至七 340 万交换。
GTG-16008:小米蒸馏
重放 MiMo 会话经 OpenClaw 至 Claude 存 SFT/RL。超 40 万请求 1500 账。疑 MiMo-V2-Pro 免费试用 surge 蒸馏。含敏多语用户数据。2026三至四 40 万交换。
GTG 16012/16003:商汤 MiniMax 第三方转售生态
商汤管含购自第三方转录。MiniMax 建壳代理网仅供 Anthropic/OpenAI 模型显为训己模。
我们如何应对非法蒸馏
分层防御:元数据识代理网归因组封;分类器阻萃取;Claude 响前概推理降用;Fable 5.1 保思考加密防改;可疑需验证身份。
评论
讨论整体以嘲讽和怀疑为主:多数人不相信 Anthropic 这份生物安全报告是在描述真实威胁,而更像是 IPO 前的估值叙事与自我加冕;少数人则提醒生物武器的扩散风险真实存在,不该被玩笑淹没。分歧的另一条轴线是监控——厂商究竟是负责任地把关,还是在悄悄审查、举报自己的用户。
认为这是 IPO 前抬高护城河的营销
- 报告的写法像是「我们的 AI 强到坏人真的会用来干坏事」,缺少可复现证据,却要求外界当福音接受;有传闻称 Anthropic 内部已用 AI 攻克所有癌症(较多人) > 说到底这就是一篇软文,卖点是我们的模型强大到连坏人都想用。(@kazinator)
担心厂商在监视用户并随意定性
- 报告能做到如此详细地描述「威胁行为者」,等于承认能读取用户对话内容;有人追问,用 Claude 配置下载工具的用户会不会被当作违法者上报(较多人) > 不用明说,这已经等于告诉我们你们在监视客户。(@CrzyLngPwd)
觉得把正常科研当成生物武器风险十分荒谬
- 报告里的案例包括:用 Claude 做文献综述、统计建议、基金申请书润色,甚至只是要求帮写一份资助申请就被拦截;如果这些算「能力提升」,那空调、Word、Excel、计算器和铅笔都算(较多人) > 按这个标准,给科学家办公室装空调的厂商是不是也提供了「提升」?(@areoform)
- 有人的亲身体验更荒诞:讨论泰诺被视为生物恐怖风险,用其他语言谈狄金森的诗也危险(少数人,兼作社区情绪的玩笑)
指出报告对常规武器与生物研究存在双重标准
- 涉及常规武器滥用时,报告点名了也门、中国、俄罗斯的行为者;到了生物领域却以保护科研人员为由隐去国家、机构和具体病原体(较多人) > 一边指名道姓,一边一个字都不说,这个双标相当明显。(@hnburnsy)
强调生物武器风险确实严肃,不该只剩玩梗
- 生物武器一旦被成功使用可能造成数百万人死亡,现在觉得好笑只是因为它还没发生;乐观者可以认为概率仍低、LLM 也尚未显著加速它,但这值得全世界认真对待(少数人) > 真正该害怕的不是 AI 毁灭人类,而是人类借 AI 毁灭人类。(@hmokiguess)
认为转售与蒸馏那部分反而更值得关注
- 报告称 Moonshot、DeepSeek 曾把用户请求静默转给 Claude 再返回结果,MiniMax 通过空壳公司搭代理网络只转售美国模型;不少人认为这正是它们跑分虚高的原因(少数人)
- 也有反直觉的一击:真要做生物武器,没人会用厂商能读到内容的托管服务,化学专业毕业生徒手就能做出成熟得多的化学武器和炸药(少数人)
有价值的补充
- 双用途能力几乎不可能被实验室完美管理,下一步大概率是扩大仅限机构客户申请的白名单项目,并收紧 API,迫使用户走官方封装的调用框架以便内置更多防护。
- 管控的另一面是防御方被误伤:本地微调模型让拦截形同虚设,而检索「如何逐步生产炭疽疫苗」都会被直接拦下,这种封锁会拖慢真正的研究。
- 有人推荐 Annie Jacobsen 新书《生物战争:一个情景》,称其与她的核战争著作同样令人不寒而栗,是理解该议题的入门读物。