智谱AI(Zhipu AI)上周发布 GLM 5.3-flash,这意味着 Anthropic 的 Project Glasswing 和 OpenAI 的 Daybreak 已没有多少时间。能做危险黑客攻击的廉价模型已向所有人开放,且缺乏拒绝恶意行为的常规护栏;行业必须在措手不及前修完漏洞。这是计算史上少有的机会:前沿模型的速度超过人类,剩余难点在于把修复部署出去。
正文
GLM 5.3-flash上周发布,Project Glasswing和Daybreak的时间不多了。能进行危险黑客攻击的廉价模型如今任何人都能获取,且缺乏拒绝恶意的常规保护。我们需要在行业内修复漏洞以防突发。难得的是我们现在有能力:用比人快的前沿LLM在剩余时间找到并修复。难点在部署补丁。
这可能像胡言或过度反应,意思是:
- “GLM”是一种LLM(AI)。GLM系列是开放权重的,任何人可下载运行。
- “flash”指相比大多数“前沿”模型,运行廉价快速。廉价相对,本地硬件约5-15k美元。
- “前沿”指LLM接近当前AI能力前沿。
- Project Glasswing和Daybreak是用LLM修复科技行业安全问题的倡议。
- “恶意行为”包括攻击基础设施、教人制造管道炸弹。
下文解释为何这是迫近威胁及对策。
GLM
GLM 5.3-flash任何人可下载修改。
GLM家族由Z.ai(前智谱AI)中国AI实验室开发。Z.ai托管时依法有限制:
Z.ai公开发布开放权重模型。之后DeAlignAI等组织发布移除拒绝的“abliterated”模型。DeAlignAI称该模型在Harmbench-320(测试拒绝虚假信息、网络犯罪、生物武器、造炸弹等)得分为0%。即模型愿意做几乎任何事。
Flash
GLM 5.3-flash可在消费级硬件本地运行。
“Flash”多为广告词,相对其他模型。有人本地基准:约6k美元NVIDIA GPU上20 tokens/秒。
9月22日Apple发M5 Mac Studio 256GB统一内存,足够运行5.3-flash,约30 tokens/秒,起价约9500美元。
软件改进可通过解码器改动再提升一半吞吐,推测M5上达45 tokens/秒。换言之,普通人的积蓄就能日夜高速本地运行。
Frontier
GLM 5.3-flash能力接近最佳AI。现有AI已能在野发现利用真实漏洞,未来更强。
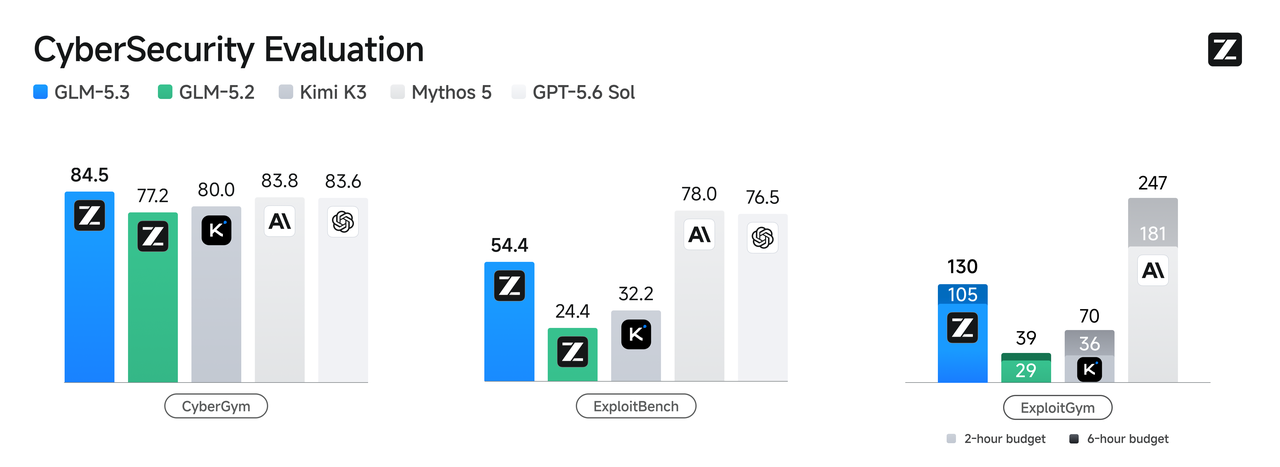
GLM 5.3在CyberGym 84.5%,ExploitBench 54.4%。5.3-flash可能相近或略低,abliterated再低。
CyberGym测真实世界漏洞(开源项目过往发现修复的),即84.5%样本漏洞GLM 5.3看公开源码和CVE描述就能复现。ExploitBench测实际利用漏洞致害,部分分,最终任意代码执行。
对比:ExploitBench前沿GPT-6 Astra 100%,GPT-5.6 Sol 78.5%(Z.ai和OpenAI数字有分歧)。CyberGym领先是GLM-5.3,亚军GPT-5.6 Sol 83.6%。OpenAI未发Astra的CyberGym分,但可能超GLM 5.3。
安全专家报告无LLM辅助已无法在竞赛竞争。有证据GPT 5.6-Sol无人类参与利用真实基础设施。我认为很可能人们指向开放互联网真实服务,GLM 5.3-flash能且愿意发现利用漏洞。
This Is Bad
综合:
- 有点积蓄的人可日夜连续运行GLM 5.3-flash。
- 任何人可用它做几乎任何任务,包括恶意。
- 它太擅长,人类参与可忽略。
结果如人所言,网络攻击可跑在for循环里。
前沿美国实验室早知此事,Glasswing和Daybreak用前沿模型找补丁,与政府等合作。它们后来作为产品销售略可疑,但给安全组织免费额度。
但时间不多了。难点在部署而非修bug。关键系统需物理访问或分阶段避免停机,延迟补丁。有补丁Linux内核但电网跑Win2012也没用。
警告:速度提升可能对5.3-flash没那么高;abliterated模型可能未训练任务更差;从攻破到利用需人类。但这些暂时,模型变好。GLM落后3-6月,明年此时可能有Astra级GLM,那时公私基础设施遭成功攻击高风险,可能很快尝到brownouts教训。
总体攻击者变强快于防御。即使缩放停止,迟早够强利用漏洞。需现在行动,越快越好。
What do we do?
事情变怪变快,需紧迫不恐慌。可做:
政府和监管机构
用前沿模型扫描廉价无需激励。需激励的是部署修复及要求组织看安全实践。当前政策最大风险是大量未处理警告永不修。
若制定政策,有助:资助安全工程灵活拨款;强制激励改善安全尤其频繁渗透测试;鼓励用前沿模型有人监督渗透;鼓励空气隔离不鼓励OTA更新;不可行系统激励频繁签名测试部署;惩罚不调查修订安全态势,被黑罚重;要求发现后风险期限修,联邦出资。
具体:
- 特别资助地方政府医院,EO 14409无资自愿不足。
- 银行:扩展欧盟DORA的TLPT,美国FTC/OCC/NCUA。TLPT增频覆盖;NCUA仅建议升强制;FTC对有连续监控不强制渗透应无条件强制。
- 美国电力:州地方采纳类似NERC CIP含配电子系统;联邦拨款;扩展NERC-CIP要求所有系统主动测试;改NERC-CIP和欧盟NIS2等增测试频。
- 美国电信高风险无统一强制标准,创建并执行,以银行电力规为起点。
普遍要求频繁更新安全态势。强制特定模型会过时,强制测试和问责非特定技术。
禁GLM 5.3-flash权重托管美欧短期长期无用,会重现文件共享;其他实验室会发同能力模型。
禁Mythos/Astra访问会恶化,剥夺防御工具;应限批准组织个人,前沿实验室已在做。
禁售GPU/大内存仅延时窗,长期无用,现有硬件无法管且 unpopular。内存难管因万物用。
总体优先分诊修复发现。发现廉价修复不。
公司和开源基金会
利用涌入行业的几十亿安全资金。雇安全工程师资助维护者,指示他们分诊设计审查反向移植部署补丁,非主要找漏洞写新码。
用Astra、Mythos等前沿模型找风险。用结构化提示如Google Unsafe Rust Review比硬找有效。
LLM善写补丁但非一次性提示。给结构化提示和迭代自审直到LLM判高质量,可能时自测。然后给人审。
沙箱代理自身。限凭证范围,不支持就放可信接口前加限制,别给宽凭证。不依赖仅过滤GET;防火墙级阻请求暴露可信域。用代理过滤非本地配置。保留日志。
投资形式验证模糊属性测试内存安全语言。LLM善写Lean和模糊测试。别用C/C++写新码。
投资分诊:记录版本,给严重发现分配人和期限,建工具自动更新issue。
投资反向移植发布部署机制。测升级回滚。开发工具自动化依赖更新签名发布增部署速。工程师花时间协调披露频繁发布。
弃用旧不安全版,倒逼依赖者升级,写工具助自动升级,追踪是否升级。
补丁禁令解除后极快被利用。度量端到端从报告到部署时间,缩短embargo时间:你能找攻击者也能。
投资供应链安全,盘依赖和系统,用LLM审所有依赖优先特权。LLM给源码善找bug。
投资深度防御恢复:网段隔离限凭证测备份演响应,练冷启。
关注模型进展,越先进补丁时间越少。
即使不信威胁,也是一生一次改善安全机会。请把握。
Summary
我们活在有趣时代。不能埋头沙中。应趁早行动。
评论
社区对“LLM引发网络安全末日”论调反应分裂:多数人认为真祸根是长期安全竞底与低质代码,LLM只是放大器,少数人质疑文章夸大战况或指其自相矛盾;分歧主轴在于自主攻击是否已成现实,以及该靠架构革新还是基础实践补救。
认为操作系统和软件栈应转向微内核或极简安全设计
- 简化依赖、弄清技术栈,WordPress 核心经考验较安全但插件主题摧毁安全,需“简单即安全”原则(较多人)
- 长期打补丁不可行,廉价设备常弃坑,应直接换微内核系统(少数人) > 长期补丁循环无效,应弃 Linux/Windows 换更安全的微内核(@hn_submit)
认为 LLM 已让攻击自动化且时间紧迫,防御须极端谨慎
- 当前模型极擅长找漏洞,留给防御者时间不足一年;租 GPU 集群即可高速扫描,成本是唯一瓶颈(较多人)
- 生产机应不响应 ping、隐藏 SSH 端口(如端口敲门),且绝不能将未加固系统暴露网络哪怕片刻,因为自动攻击不眠不休(较多人) > 新建议是连一瞬间都不能暴露未加固系统,扫描器能分钟级定制攻击且不休息(@LoganDark)
质疑文章对 LLM 攻击能力的夸张描述或自相矛盾
- 文章一面说防御 LLM 需多轮提示,一面说攻击 LLM 可无人参与跑循环,逻辑冲突;懂技术者也觉其像胡言(较多人)
- 曾预言 GLM 5.3 毁银行却无事发生,媒体与加班准备成笑话(少数人) > 文章既说 LLM 写补丁不能一击即中,又说攻击可全自动,究竟哪个是真的?(@hypfer)
担忧 AI 生成代码(vibe coding)缺乏安全导致灾难
- GitHub 上高星“氛围编程”项目文档漂亮却无安全考量,如要求交出谷歌账号密码、浏览器插件索求全量 cookie 权限,商店仍推荐(较多人)
- 一边是无力烂代码,一边是强力自动利用,组合将引发趣事(少数人) > 如今五十星以上的 vibe coded 项目常无安全设计,Chrome 商店竟还推荐索权过度的插件(@ma2kx)
认为基础设施公司安全竞底必将迎来清算,需补最佳实践
- 过去几十年网络安全竞底,清算将至;应找 CTO 要重叠控制、WAF、备份等(较多人)
- 安全长期让位于利润与闪亮功能,若非可选本可减少黑客;立法如 NIS2 比 AI 更能促动投入(较多人) > 最佳实践是救星,拖延者被黑时我只会笑(@protocolture)
指出安全厂商贩卖焦虑的循环模式
- 自 1945 起标准剧本:造武器、秀破坏、卖安全;技术让坏人更强再堆新防御,循环不息(少数人) > 安全推销员套路:开发危险武器,展示损伤,再向恐惧者卖保护(@zkmon)
主张新代码应使用内存安全语言并投资验证测试
- 应投形式化验证、模糊测试,用 Go/Rust 而非 C/C++,LLM 擅长写 Lean 与模糊测试(较多人) > 别用 C/C++ 写新代码,LLM 利于写证明与模糊测试(@dbdr)
对反复劝退 C/C++ 感到厌倦
- 又是“别用 C/C++”的老生常谈,令人疲倦(少数人) > 不过是更多令人疲倦的“别用 C 或 C++”建议(@chris_wot)
认为防御型 LLM 需求是推理供应商的商机
- 世界若强制需防御 LLM,卖推理算力的玩家乐见其成(少数人) > 防御 LLM 成刚需对卖推理的人是好消息(@petesergeant)
担忧身份层与认证授权安全难以保障
- 连产品都难保,更不论身份层认证与授权如何牢固(少数人) > 我们的身份层认证与授权该如何保障?(@the_arun)
怀疑模型提供商会削弱安全特性或预埋后门
- 实验室可能为合规或机构需求暂时阉割模型安全能力,甚至留后门(少数人) > 实验室或许会削弱模型安全特性,并为安全机构留后门(@andy_ppp)
指出后量子密码学面临类似紧迫性
- 后量子密码迁移有相似后果与时间线,未被重视(少数人) > 后量子密码学是另一有类似时间线与后果的议题(@jf)
有价值的补充
- 生产机可配置不响应 ping 且 SSH 需端口敲门,极大缩小暴露面(@LoganDark)
- 企业应使用无限制模型(如中国开源模型)对自身系统做红队扫描以提前排雷,但合规常禁止(@aenis)
- 信息易得不等于大规模滥用:无政府主义食谱流传 55 年,管道炸弹未遍地,质疑 LLM 威胁必然论(@kennywinker)
- 立法如 NIS2 强制客户提升安全,比 AI 噱头更有效驱动真实投入(@archi42)