据美国科技媒体Gamers Nexus(GN)的一项调查,LG智能电视会持续扫描家庭网络、绘制周边设备图谱,并在看似关机时用麦克风记录声音,之后联网上传数据。该媒体与Level1Techs、独立安全研究员合作测试了市售LG OLED机型,发现webOS系统会以纯文本记录用户的语音提示。
正文
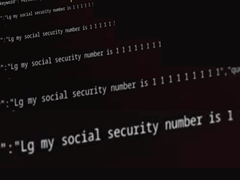
测试发现 webOS 将用户语音指令以纯文本形式记录。
Gamers Nexus 的调查发现,LG 智能电视会扫描本地网络来映射手机与附近设备,并能在屏幕关闭时捕获麦克风音频,重新联网后上传数据。据该团队发布的 135分钟视频 显示,这些电视在看似关机状态下仍持续扫描家庭网络、映射辅助设备并记录麦克风音频。
具体测试中,Steve 与 Level1Techs 及独立安全研究员合作,用 Wireshark 抓包分析零售版 LG OLED 机型(包括 G5)。结果显示电视主动扫描局域网中的无关硬件,如手机和智能手表,除内网 IP 外还收集邻近 Wi-Fi 名称、信号强度与位置数据。
这些数据被传入 LG Ad Solutions(定向广告部门)。LG 称全球智能电视销量约 2.16 亿台;该广告部门则声称仅在美国就通过追踪同网络其他硬件,触达 3.63 亿台辅助可寻址设备。电视还运行自动内容识别(ACR),将屏幕音视频采样为数字指纹以记录跨输入源的观看内容。以往已有 ACR 相关记载,但新测试表明数据收集远不止于此。
台架测试中,电视在屏幕至少看似待机断电时仍能清晰捕获麦克风音频。团队断开以太网后,电视继续在本地保存语音输入,恢复网络连接后再上传存储文件。

研究者还记录了 webOS 中的远程代码执行漏洞,目前正走负责任披露流程。由于电视出厂即开启广泛的网络监听与数据扫描,团队建议直接让 LG 电视断开互联网,改用外部流媒体设备。
截至发稿,LG 未对此事作出回应。
评论
评论区几乎没人替 LG 辩护,主流情绪是“又来了”的愤怒和无力感。多数人认定这是智能电视厂商蓄意设计的监控生意,少数人转向自救:断网、隔离、外接盒子甚至不买智能电视;还有几条评论反手指出,报道来源网站自己就在追踪用户,批评起来并不光彩。
智能电视把客厅变成数据采集终端,断网也拦不住
- 许多人认为这不是漏洞:LG 这类电视即使被拒绝联网,仍会尝试寻找开放 Wi-Fi 或其他通道把数据传回;环境声音可以被 AI 转成文本,再进入用户的广告画像系统(较多人)
- 行业早有前科:Vizio 多年前就被抓到截屏回传,而处罚低到完全不足形成威慑,所以厂商继续做(较多人)
- 有用户直接感叹“他们就是不会停”,把这种行为看作厂商的一贯选择(较多人)
在 AI 能处理海量数据的年代,让电视把听到的每一个词都转成文字,本身就是一颗等着引爆的雷。(@Lio)
不止 LG,所有“智能电视”的后台行为都值得怀疑
- 一位索尼 OLED 用户发现,电视在“关机”约 12~15 小时后仍会对整个局域网做 ARP 泛洪;虽然没有看到明显的外发音频流量,但“关机”状态显然并不可信(较多人)
- 有用户尝试过 adb、权限限制甚至 root,仍然无法彻底关闭后台活动,认为这不是单纯靠用户设置能解决的问题(少数人)
每一台“智能电视”都这样,哪怕你 adb、限制权限甚至 root 完也一样。(@trilogic)
想自救,就别让电视直接面对外部世界
- 有人把电视放在独立的物联网网段,用防火墙挡住外联,DNS 的 53/853 全部导向本地解析器,并尽力拦截 DoH;流媒体播放则交给 Apple TV 这类更可信的盒子(较多人)
- 也有用户询问 Pi-hole 定向屏蔽特定 IP 是否有用,但真正干净的“去智能电视化”仍缺少系统级的开源方案,目前只能东拼西凑(少数人)
- 更直接的建议是买不带系统的“笨电视”或大尺寸显示器,再把网络功能交给独立的电视盒子或机顶盒(少数人)
最好的办法是别买智能电视;买一台合格的“笨电视”或显示器,然后外接一个自己能控制的盒子。(@prmph)
爆料网站自己也没有隐私道德高地
- 有人指出,报道这些行为的评测网站一边写着“我们重视您的隐私”,一边把浏览行为共享给 1745 个“合作伙伴”,而且没有真正清晰的退出开关;按 GDPR/ePrivacy,这种默认分享本应 opt-in 而不是藏在条款里(少数人)
我不是说报道不对,但一个把数据记录共享给 1745 个“合作伙伴”的网站,跑出来抱怨别人,多少有点讽刺。(@robin_reala)
法律和执法惩罚的严重不对等,让厂商肆无忌惮
- 有回帖预言 GDPR 诉讼会很快到来,并讨论加州和欧盟对这种行为是否已有自动责任;如果伊利诺伊州把声音模式视为生物特征,也可能成为新的起诉依据(较多人)
- 更刺眼的对比是:当年 weev 只因公布了从可猜到的 URL 上拿到的邮件,就被 FBI 抄家;而企业凭 EULA 里一句模糊条款就能做严重得多的事,这种错位让用户觉得监管已经失效(少数人)
就因为 EULA 深处藏着一行含糊的说明,法律就可以对他们不再适用了?(@likeanyother)
当初买老电视或拒绝联网的人,如今倒显得赢了
- 有人 2014 年买到的是 Android TV 之前的最后一批 Bravia,当时还懊恼错过了新系统;如今应用全部死光,电视本身却依然可靠,反而躲开了智能电视的持续骚扰(少数人)
- 也有人五年前买 LG 时读完数据条款就拒绝授权、禁用了所有网络功能,一直被朋友当怪人;回头看,这个决定让他免于参与“电视窃听”(少数人)
当年朋友把我当山顶洞人嘲笑,现在我很庆幸那时拒绝了所有网络授权选项。(@korzinka)
有价值的补充
- 想直观验证电视有没有在“关机”后偷偷开工,可以往电视 USB 口插一盏普通小夜灯:如果电视显示已关,灯却仍会周期性亮起,说明后台还有定时活动。
- 但“有后台活动”不等于“一定在传音频”:那位索尼用户的抓包结果是,关机后 ARP 泛洪虽然烦人,却没有本地 DNS 查询、也没有足够大的外发流量去承载一段有意义的音频;有时厂商的固件只是写得很烂,而不一定是蓄意间谍。
- 这类讨论在 Hacker News 上已有约 13 年的历史,远早于现在的 AI 语音热潮;厂商更像是在一代代产品里反复试探底线,而不是某一次“失误”。